🛡️ Executive Summary
- Due vulnerabilità zero-day Zammad sono state realmente utilizzate nell’attacco contro DIVD iniziato il 21 settembre 2026.
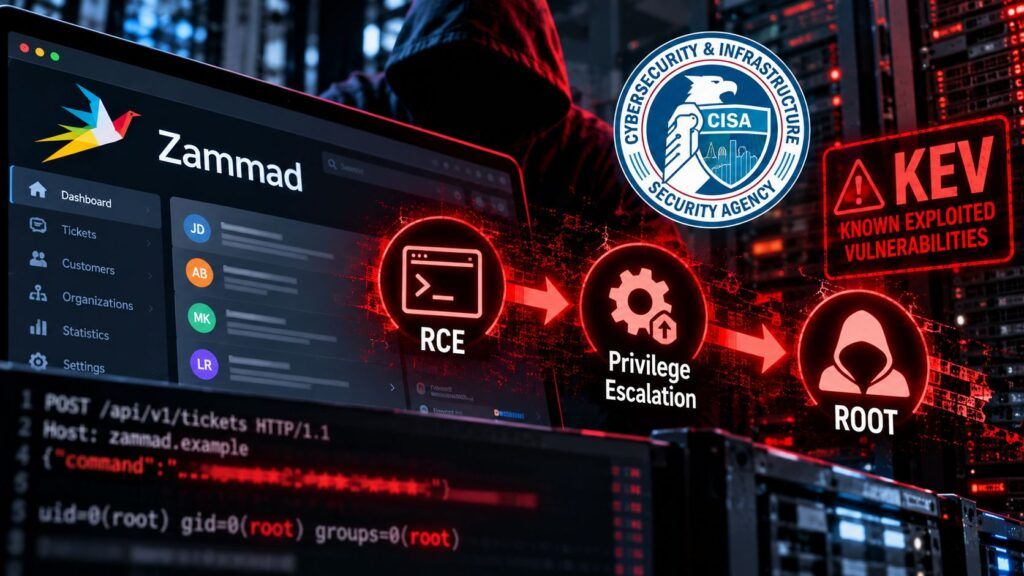
- CVE-2026-102489 permette RCE e leakage di sessione; CVE-2026-102490 porta l’utente locale zammad fino a root.
- La concatenazione elimina quasi tutto il divario tra accesso remoto iniziale e compromissione completa del server.
Due vulnerabilità di Zammad non sono più un rischio teorico. CVE-2026-102489 e CVE-2026-102490 sono state identificate dopo la compromissione del Dutch Institute for Vulnerability Disclosure e la ricostruzione dell’incidente mostra una catena capace di portare dall’accesso remoto alla Remote Code Execution, al session hijacking e infine al root. Il caso è particolarmente rilevante perché consente di distinguere con precisione il livello di prova: non si parla semplicemente di PoC, exploit pubblico o tentativi osservati, ma di vulnerabilità che DIVD afferma essere state effettivamente abusate per violare la propria infrastruttura. CISA ha successivamente dedicato alle due CVE la propria segnalazione di inserimento nel catalogo Known Exploited Vulnerabilities.
Cosa leggere
L’attacco a DIVD ha trasformato le zero-day in un incidente reale
Il dato decisivo arriva dal case file DIVD-2026-00015: l’organizzazione indica il 21 settembre 2026 come data in cui la vulnerabilità è stata utilizzata per comprometterne i sistemi. L’indagine ha poi isolato due problemi in Zammad e il 24 settembre li ha comunicati al vendor. DIVD ha iniziato il 26 settembre a scansionare Internet per individuare istanze pubblicamente vulnerabili e ad avvisarne i proprietari. La ricostruzione completa dell’incidente chiarisce inoltre che le due zero-day sono state concatenate in pochi secondi durante un attacco che DIVD attribuisce, sulla base del modus operandi osservato, all’impiego di agenti AI autonomi; su quest’ultimo elemento l’indagine resta però distinta dalla certezza tecnica sulle vulnerabilità. Matrice Digitale aveva già ricostruito la compromissione di DIVD e il ruolo attribuito agli agenti AI: i nuovi record CVE consentono ora di separare il vettore iniziale verificato dall’analisi sul comportamento dell’attaccante.
Leggi anche: Citrix NetScaler sotto attacco: due zero-day RCE sfruttate globalmente
CVE-2026-102489 apre la strada da remoto
Il record di CVE-2026-102489 descrive una RCE che interessa Zammad dalla versione 6.3.0 alla 6.5.4; la vulnerabilità è presente anche nelle versioni 7.0.0-7.1.3 ma, secondo DIVD, non risulta sfruttabile in quel ramo a causa delle condizioni ambientali. Nel suo scenario generale DIVD assegna alla falla CVSS 8,7, con vettore di rete, bassa complessità e nessun privilegio richiesto; concatenata con CVE-2026-102490 il punteggio sale a 9,4 Critical. La descrizione tecnica disponibile indica che la RCE avviene come utente zammad e può essere utilizzata per leakage delle sessioni. Questo passaggio è essenziale perché mostra come una compromissione inizialmente confinata all’account applicativo possa diventare il trampolino per il secondo stadio. Il meccanismo è diverso dai recenti casi di Check Point inseriti nel KEV dopo exploitation delle piattaforme di gestione e VPN, ma il risultato operativo è simile: la vulnerabilità sull’applicazione esposta riduce drasticamente il costo necessario per raggiungere un contesto privilegiato.
CVE-2026-102490 trasforma l’utente zammad in root
La seconda falla completa la catena. Il record CVE-2026-102490 indica che tutte le versioni comprese tra Zammad 1.5.0 e 7.1.0-alpha permettono all’utente locale zammad di effettuare una local privilege escalation fino a root. CVE-2026-102490 riceve un CVSS 4.0 di 8,5 High come vulnerabilità autonoma perché richiede accesso locale con bassi privilegi; quando però viene concatenata alla RCE remota della CVE precedente, questo requisito smette di rappresentare una barriera concreta. È la differenza tra leggere due CVE separatamente e ricostruire il percorso d’attacco: la prima fornisce il contesto locale, la seconda lo trasforma nel massimo livello di privilegio. È anche il motivo per cui la semplice severità numerica non basta a descrivere il rischio, come dimostrano i numerosi casi recenti in cui CISA ha ampliato il KEV su vulnerabilità già sfruttate.
Continua con:
Cisco, SD-WAN nel KEV e ASA/FTD ampliano il rischio sulle infrastrutture edge
FortiMail sotto attacco, AWS corregge tre falle tra MCP, Lambda e Ion
Patch e priorità: qui l’exploitation è già dimostrata
DIVD raccomanda di aggiornare Zammad alla versione 7 oppure portare offline l’istanza se l’upgrade non è immediatamente possibile. Non risultano workaround alternativi nel case file pubblicato. La priorità operativa deriva soprattutto dal fatto che questa volta non serve inferire il rischio da un CVSS o dalla disponibilità di una dimostrazione tecnica: esiste un incidente reale, con accesso iniziale, escalation e compromissione documentati dall’organizzazione colpita. DIVD ha inoltre avviato scansioni delle installazioni pubblicamente vulnerabili e notifiche ai proprietari. Per gli amministratori la verifica deve quindi partire dalle versioni installate, dall’esposizione dell’istanza, dai log di autenticazione e dalle tracce relative all’utente zammad e all’escalation locale, tenendo conto che una patch applicata dopo l’accesso iniziale non equivale automaticamente a dimostrare l’assenza di persistenza. Nel caso Zammad il dato più importante non è dunque che esistano due nuove CVE, ma che la loro composizione abbia già trasformato una falla applicativa remota in controllo root: è esattamente il tipo di catena per cui il KEV rappresenta un indicatore operativo molto più significativo della sola severità nominale.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.