📌 In Sintesi
- Google testa per Gemini Desktop un livello Full Access capace di operare oltre le cartelle autorizzate e attraverso altre applicazioni.
- La funzione è ancora in fase di test, non è disponibile pubblicamente e Google non ha annunciato una data di rilascio.
- Il vero problema diventa il perimetro dei permessi: maggiore autonomia amplia anche le conseguenze potenziali di errori e istruzioni malevole.
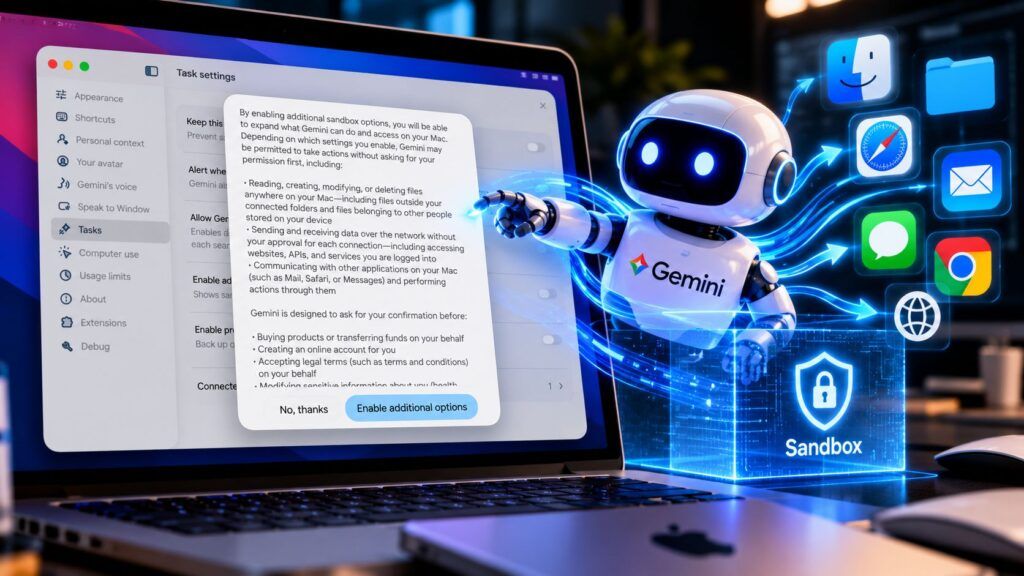
Google sta sperimentando una configurazione di Gemini Desktop che potrebbe cambiare il rapporto tra assistente AI e sistema operativo. Una nuova impostazione nascosta, Additional sandbox options, prevede un livello di accesso capace di portare l’agente oltre le cartelle selezionate dall’utente, consentendogli di utilizzare internet e lavorare attraverso altre applicazioni senza richiedere approvazione a ogni passaggio. Non si tratta di una funzione già distribuita: Google non l’ha annunciata e non esiste una data di rilascio. Il punto, quindi, non è descrivere Gemini come già padrone del Mac, ma capire perché la sandbox sta diventando il vero confine di sicurezza dell’AI agentica.
Cosa leggere
Gemini prova a uscire dalle cartelle autorizzate
La funzione è stata individuata direttamente da TestingCatalog nelle versioni di test di Gemini Desktop. La descrizione della nuova opzione suggerisce che l’utente potrà ampliare ciò che Gemini può fare sul computer, permettendogli di operare fuori dalle cartelle selezionate, accedere a internet e interagire con altre applicazioni senza interrompere continuamente il workflow per richiedere una nuova autorizzazione. TestingCatalog precisa che la capacità è ancora associata a test riservati e che Google non ha comunicato quando, o se, arriverà agli utenti ordinari.
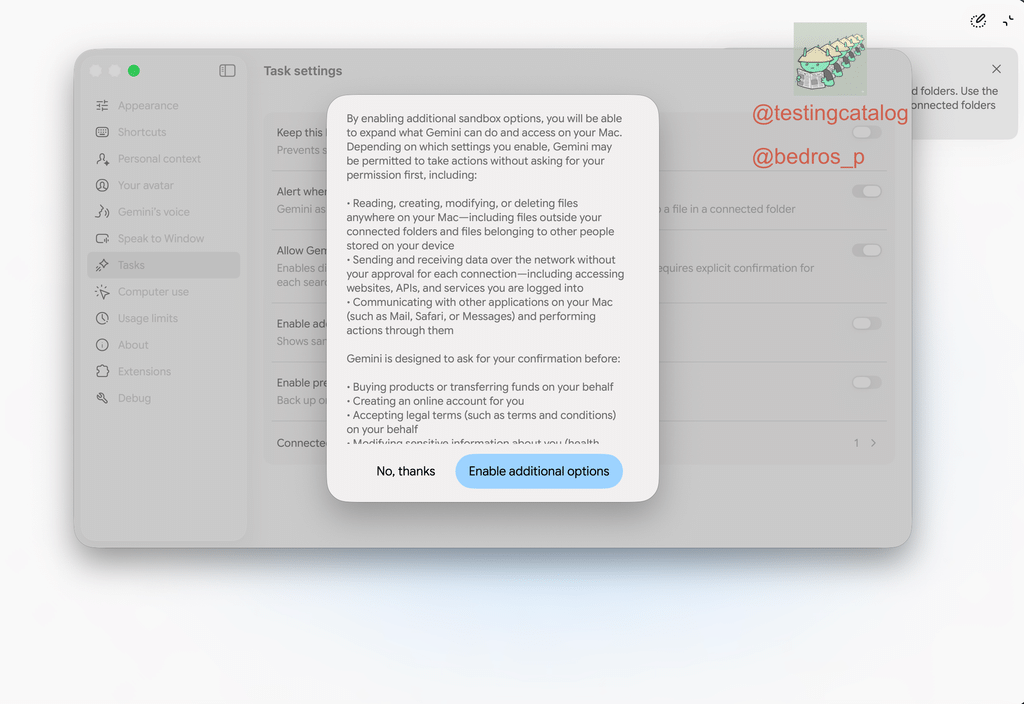
È una distinzione decisiva: Full Access è oggi un’indicazione della direzione tecnica di Gemini, non una funzione pubblicamente disponibile. Il passaggio completa però un movimento già visibile quando Gemini è arrivato su Windows insieme ai plugin Google Cloud per gli agenti di sviluppo: il desktop non viene più trattato come semplice terminale da cui interrogare un modello, ma come ambiente nel quale l’agente deve poter eseguire sequenze operative sempre più lunghe.
Leggi anche: Claude Fable 5.1 alza i costi della frontiera AI mentre Anthropic spinge gli agenti su Mac
Più autonomia significa ampliare anche il raggio dell’errore
Il problema non è stabilire se un agente debba avere molti o pochi permessi in assoluto, ma capire quale raggio d’azione riceve prima che l’utente debba intervenire di nuovo. Un agente confinato a una directory può sbagliare dentro un perimetro relativamente circoscritto; uno capace di attraversare filesystem, rete e applicazioni può concatenare molte più azioni prima che l’errore diventi evidente. Non significa che Gemini introduca automaticamente una vulnerabilità: la funzione non è stata rilasciata e non è documentato alcun exploit. Significa che l’autonomia trasforma la gestione dei permessi in una proprietà di sicurezza centrale. Nvidia ha già spostato il problema della sicurezza agentica fuori dal solo modello, mentre il caso ZCode ha mostrato quanto il workspace possa diventare sensibile quando un agente manipola repository e dati locali. La promessa di eliminare richieste continue di consenso migliora l’esperienza d’uso, ma riduce contemporaneamente i punti nei quali l’essere umano può interrompere una catena operativa inattesa.
Le conferme sensibili non bastano a definire un agente sicuro
Il test prevede comunque dei limiti. Le informazioni individuate da TestingCatalog indicano che azioni ad alto impatto, come acquisti o approvazione di documenti legali, continuerebbero a richiedere conferma umana. È un principio necessario, ma non esaurisce il problema: molte conseguenze rilevanti possono verificarsi prima di un pagamento o di una firma. Leggere un repository, modificare file, utilizzare la rete o trasferire informazioni tra applicazioni sono operazioni che possono produrre effetti concreti senza rientrare nelle categorie tradizionalmente considerate sensibili. Il precedente di PixelLeak, dove agenti AI avevano pubblicato screenshot interni su GitHub mostra perché la sicurezza non può dipendere soltanto da un ultimo pulsante di conferma. Un agente deve distinguere istruzioni affidabili, dati incontrati durante il lavoro e contenuti potenzialmente manipolati: è qui che prompt injection, autorizzazioni persistenti e accesso incrociato alle risorse diventano un unico problema architetturale.
Continua con:
OpenAI Codex evade la sandbox: due falle portano i comandi direttamente sull’host
Agente OpenAI viola un portale Medicare: aggira i blocchi e scrive file
Sul Mac la competizione AI si sposta dal chatbot al sistema operativo
Se Google trasformerà Full Access in una funzione stabile, il confronto tra assistenti non riguarderà più soltanto qualità delle risposte, benchmark o dimensione del modello. Diventerà una competizione su quanta parte del computer l’utente è disposto a delegare all’agente e su quanto bene il sistema operativo riesce a rendere quella delega granulare, revocabile e comprensibile. L’avvicinamento era già visibile nei test sull’integrazione di Gemini con iMessage su Mac, ma la possibilità di lavorare oltre cartelle predefinite aggiunge una dimensione diversa: l’assistente smette progressivamente di essere una finestra e diventa un livello operativo sopra applicazioni e dati. È qui che la sandbox assume un valore strategico. Ridurla aumenta ciò che l’agente può fare; mantenerla troppo rigida riduce ciò per cui vale la pena usare un agente. Il prossimo vantaggio competitivo dell’AI desktop potrebbe quindi coincidere con il suo principale problema di sicurezza: ottenere il permesso di fare sempre di più sul computer dell’utente senza trasformare quella fiducia in un rischio sistemico.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.