🛡️ Executive Summary
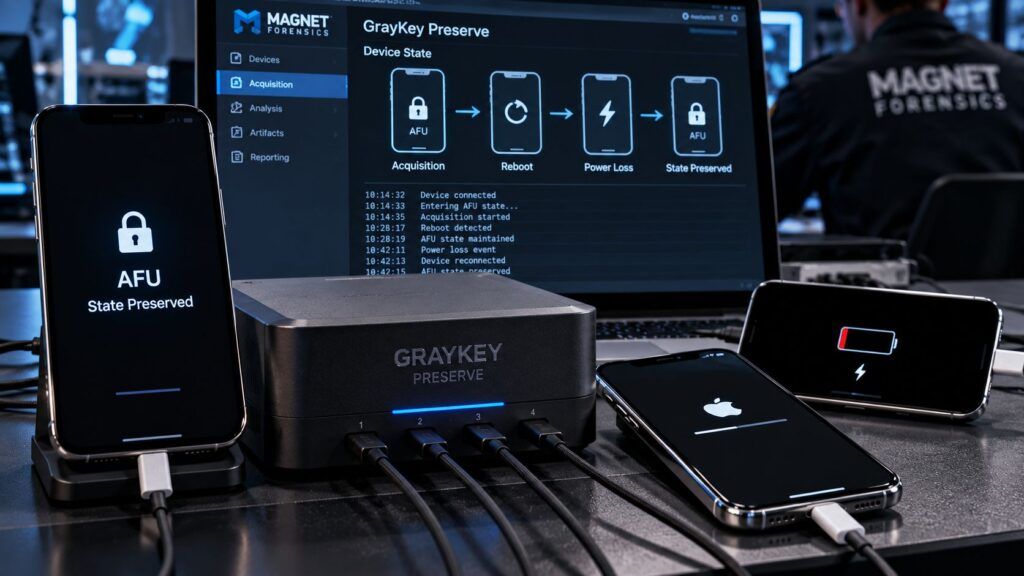
- Un video interno di Magnet Forensics mostra GrayKey Preserve conservare lo stato AFU degli iPhone anche dopo riavvio o perdita di alimentazione.
- Il materiale non documenta pubblicamente il meccanismo tecnico e non dimostra che la capacità funzioni su tutti gli iPhone o sulle versioni più recenti di iOS.
- La tecnica, se ancora efficace, riduce il vantaggio dell’inactivity reboot con cui Apple riporta automaticamente i dispositivi nello stato BFU.
Un video di formazione destinato alle forze dell’ordine riapre il confronto sulla sicurezza fisica degli iPhone. Magnet Forensics, società proprietaria di GrayKey, sostiene di poter preservare lo stato After First Unlock di un dispositivo anche quando entra in gioco l’inactivity reboot introdotto da Apple per rendere più difficile l’estrazione forense dopo un periodo di inattività. Il materiale, ottenuto da 404 Media e apparentemente risalente all’inizio del 2025, non dimostra però che la tecnica funzioni indistintamente sulle versioni più recenti di iOS. Il dato giornalistico è quindi più preciso: GrayKey Preserve rivendica una capacità che, se ancora efficace, riduce il vantaggio difensivo ottenuto da Apple con il riavvio automatico.
Cosa leggere
GrayKey Preserve punta al passaggio tra AFU e BFU
L’inactivity reboot forza un iPhone rimasto bloccato per circa 72 ore a riavviarsi e a tornare nello stato Before First Unlock, o BFU. In questa condizione una parte maggiore dei dati resta protetta fino all’inserimento del codice, mentre nello stato After First Unlock, o AFU, il dispositivo è già stato sbloccato almeno una volta dopo l’avvio e alcune classi di dati risultano più accessibili agli strumenti forensi. È proprio questo cambio di stato che Apple ha utilizzato come barriera contro acquisizioni prolungate. Nel reporting originale di 404 Media, Magnet presenta un nuovo dispositivo chiamato GrayKey Preserve e una modalità Evidence Preservation Mode per i sistemi GrayKey esistenti: l’obiettivo dichiarato è conservare lo stato AFU anche dopo un reboot o una perdita di alimentazione. Il precedente più vicino è la vulnerabilità corretta con iOS 18.3.1 contro il bypass della modalità USB con restrizioni, un altro esempio della corsa continua tra protezioni Apple e strumenti di estrazione fisica.
Leggi anche: Serbia e Cellebrite: le forze di polizia sfruttano falle Android per violare la privacy degli attivisti
Il video mostra una funzione di preservazione, non un exploit spiegato
La distinzione è decisiva. Il filmato non documenta pubblicamente la tecnica con cui GrayKey Preserve ottiene il risultato e non fornisce una catena di exploit verificabile. Secondo il dipendente Magnet mostrato nel materiale, il sistema conserva lo stato AFU anche se il telefono si riavvia per manutenzione della memoria, perde alimentazione o subisce altri eventi che normalmente farebbero decadere quello stato.
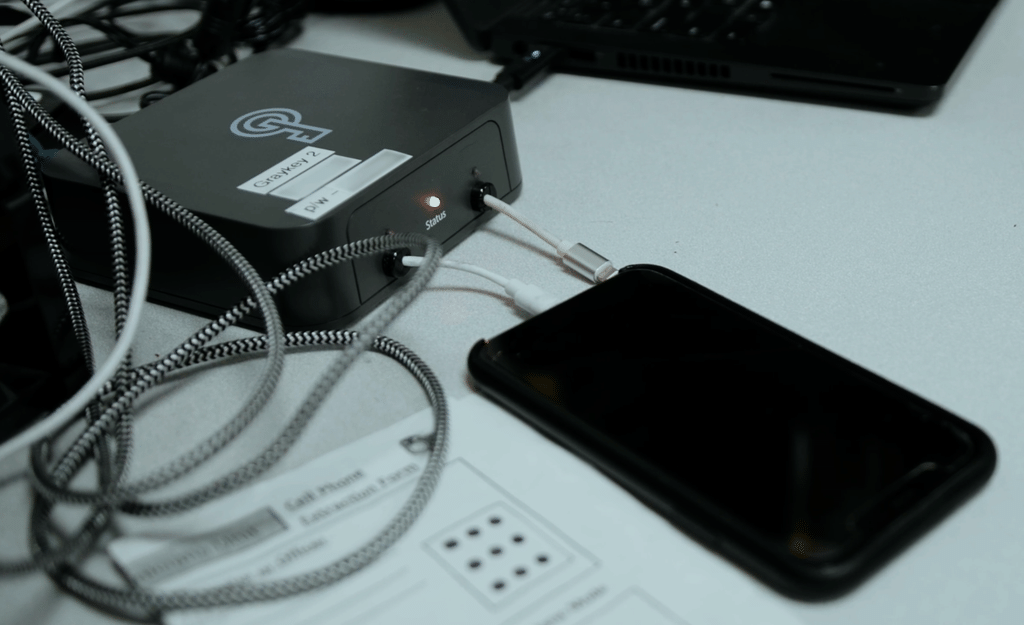
La stessa soluzione disabiliterebbe inoltre le trasmissioni radio dopo l’accesso iniziale, isolando Wi-Fi, Bluetooth e rete cellulare per impedire modifiche remote al dispositivo. Il video sostiene anche che la modalità consenta di preservare dati destinati a scadere, comprese informazioni memorizzate temporaneamente e contenuti eliminati di recente. Ma non è corretto trasformare queste affermazioni nella prova che ogni iPhone possa essere sbloccato: il video sembra risalire all’inizio del 2025 e non è noto se la capacità sia ancora efficace sulle release più recenti di iOS, né quanto sia stata utilizzata in indagini reali.
Preservare i dati prima del mandato cambia il problema forense
Nel materiale ottenuto da 404 Media, l’interfaccia mostrata agli investigatori espone inizialmente soltanto il modello dell’iPhone e la versione del sistema operativo, non i contenuti conservati. L’idea è permettere alla polizia di mantenere il dispositivo in uno stato favorevole all’analisi mentre attende un’autorizzazione giudiziaria o il trasferimento a un laboratorio. Questo dettaglio separa tecnicamente la preservazione dall’estrazione vera e propria, ma apre un tema giuridico e operativo: mantenere indefinitamente uno stato forense più permissivo può modificare la finestra temporale entro la quale i dati restano acquisibili. Il contrasto tra cifratura e investigazione è storico e attraversa il confronto tra Apple e FBI sull’accesso agli iPhone, ma strumenti come GrayKey spostano la partita dal dibattito sulla backdoor alla capacità di sfruttare o conservare stati intermedi già esistenti sul dispositivo. È una differenza importante perché non richiede necessariamente che Apple fornisca una chiave universale: basta impedire che una condizione favorevole all’acquisizione venga persa.
Non è ancora chiaro se la tecnica funzioni su iOS 27
Il limite più importante del dossier è temporale. Il training video sarebbe stato prodotto all’inizio del 2025, mentre oggi la piattaforma Apple è arrivata a iOS 27. Apple e Magnet Forensics non hanno risposto alle richieste di commento riportate da 404 Media e nel materiale pubblico non compare una matrice di compatibilità che permetta di stabilire quali modelli, chip o versioni siano effettivamente interessati dalla tecnica. Anche l’ipotesi formulata dalla ricercatrice Jiska Classen, secondo cui Magnet potrebbe manipolare l’orologio del dispositivo oppure impedire l’esecuzione dei processi che fanno scadere determinate classi di dati, resta un’ipotesi tecnica e non una spiegazione confermata. La prudenza è quindi obbligatoria: GrayKey Preserve rappresenta una capacità rivendicata e documentata da un video interno, non una vulnerabilità iOS pubblicamente riproducibile. Il precedente di Boniface Mwangi in Kenya, dove sono state individuate tracce forensi attribuite con alta confidenza a Cellebrite, mostra però perché queste capacità meritino attenzione anche quando i dettagli tecnici restano riservati.
Continua con:
Leak Cellebrite: 4 TB di dati con informazioni sensibili su FBI e Interpol
Qilin pubblica 6,3 GB dell’ATF: fascicoli investigativi e dump Cellebrite
La sicurezza dell’iPhone resta una corsa tra protezioni e forensics
Il dato più rilevante non è quindi che “la polizia può leggere qualsiasi iPhone”, affermazione che le informazioni disponibili non sostengono. È che una misura progettata da Apple per ridurre il tempo utile agli strumenti forensi potrebbe essere stata neutralizzata almeno in alcune condizioni da un prodotto commerciale destinato alle forze dell’ordine. L’inactivity reboot aveva introdotto un vantaggio difensivo automatico: trascorso il tempo previsto, il telefono tornava in BFU e l’estrazione diventava più difficile. GrayKey Preserve sostiene di poter congelare quella finestra e conservarla. Se la tecnica è ancora efficace sulle versioni correnti, Apple dovrà modificare nuovamente il modello di protezione; se invece è già stata chiusa, il video resta comunque la fotografia di quanto rapidamente l’industria forense reagisca alle difese di Cupertino. Per utenti, giornalisti, attivisti e soggetti ad alto rischio, la conseguenza è strutturale: la sicurezza fisica di uno smartphone non dipende da una singola funzione, ma dalla capacità del sistema di resistere a un avversario che può trattenere il dispositivo e lavorarci per giorni.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.