🛡️ Executive Summary
- La truffa della ballerina torna su WhatsApp con falsi concorsi che sfruttano messaggi provenienti da contatti già conosciuti.
- La vittima viene indotta a completare procedure che consentono agli attaccanti di associare un dispositivo al proprio account.
- Dopo il recupero bisogna verificare i dispositivi collegati, chiudere le sessioni sconosciute e avvertire rapidamente i propri contatti.
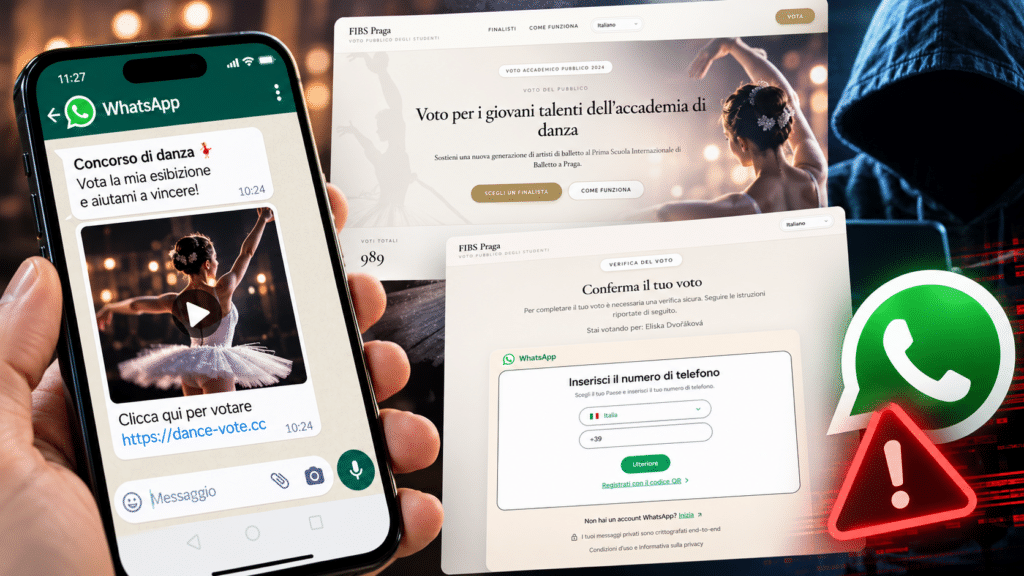
CERT-AGID segnala il ritorno della cosiddetta “truffa della ballerina”, una campagna che sfrutta falsi concorsi diffusi su WhatsApp per sottrarre il controllo degli account. L’esca è semplice: un contatto conosciuto chiede di votare una bambina o una ragazza impegnata in una competizione, ma il collegamento conduce fuori dalla piattaforma e avvia un percorso progettato per ottenere gli elementi necessari ad associare un nuovo dispositivo al profilo della vittima. Il rischio non è soltanto perdere temporaneamente WhatsApp: un account compromesso diventa immediatamente un nuovo punto di distribuzione della stessa truffa verso familiari, colleghi e amici.
Cosa leggere
Il falso concorso sfrutta la fiducia nei contatti già conosciuti
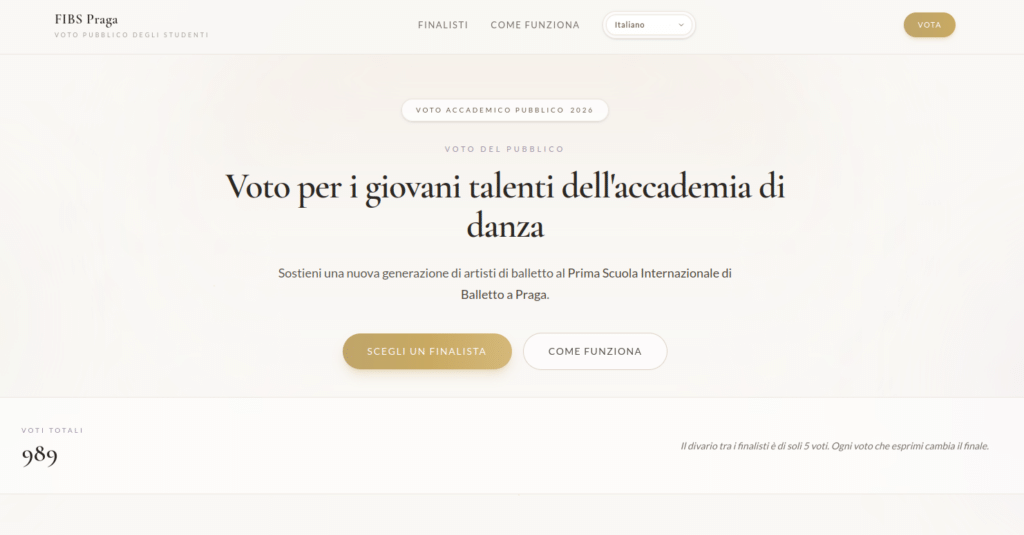
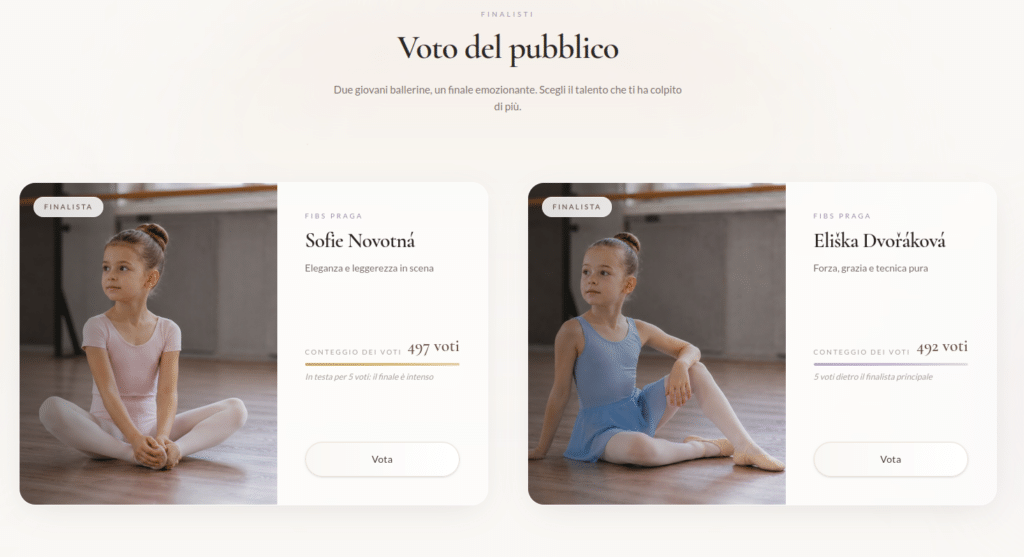
La nuova segnalazione pubblicata da CERT-AGID riporta in primo piano un meccanismo particolarmente efficace perché il messaggio può apparire proveniente da un numero già presente in rubrica. L’invito a votare per una giovane partecipante a un concorso riduce la diffidenza e spinge la vittima ad aprire il collegamento senza percepire l’azione come un’autenticazione sensibile. Nelle varianti già documentate di questo schema, la pagina fraudolenta conduce l’utente a fornire il numero di telefono e un codice di verifica oppure ad autorizzare un’associazione attraverso QR code: è lo stesso principio sfruttato da HackOnChat per compromettere account WhatsApp attraverso QR e OTP. L’attaccante non deve indovinare una password: convince la vittima ad autorizzare inconsapevolmente il proprio accesso.
Leggi anche: Allarme truffe in Italia: WhatsApp, INPS e Pubblica Amministrazione sotto attacco coordinato
Il furto dell’account trasforma la vittima nel prossimo mittente
Una volta ottenuta una sessione valida, l’account compromesso acquista valore perché eredita una rete di fiducia già pronta. I messaggi successivi non arrivano più da un numero sconosciuto, ma da una persona reale che amici e familiari riconoscono. È questo effetto domino a rendere la campagna particolarmente insidiosa: il falso concorso può essere riproposto alla rubrica della vittima e l’identità sottratta può successivamente essere utilizzata per costruire nuove esche o richieste di denaro. Il problema quindi non termina con il singolo account.
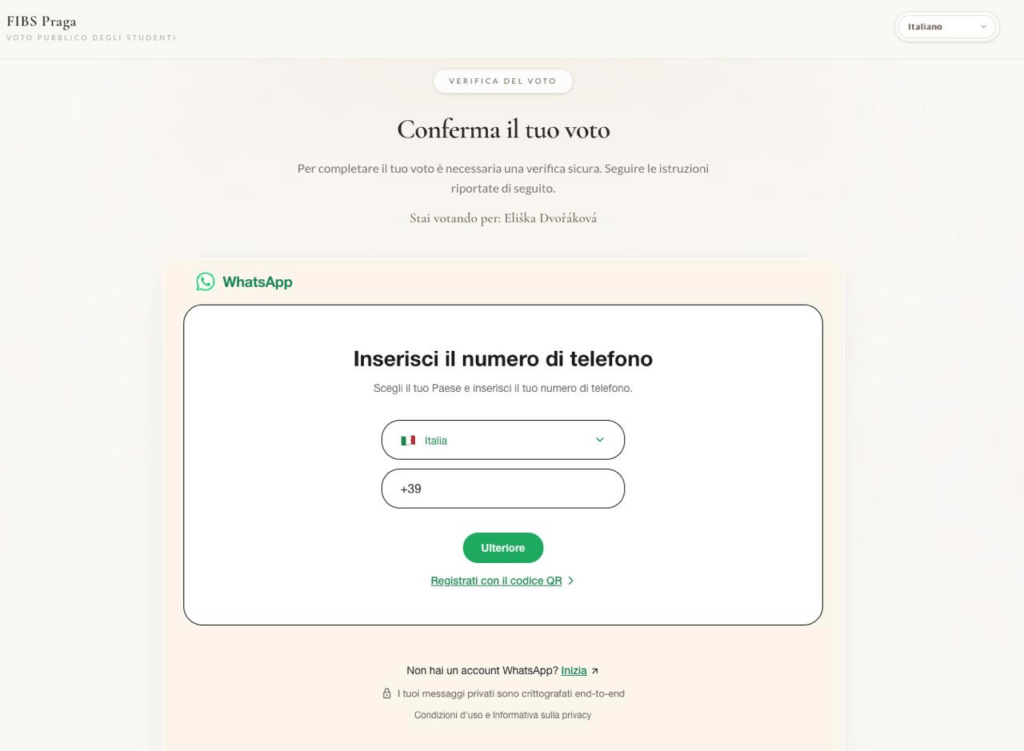
Ogni profilo conquistato offre agli attaccanti un nuovo insieme di relazioni sociali da sfruttare, permettendo alla campagna di propagarsi senza dover creare continuamente identità false o convincere le vittime a fidarsi di numeri completamente sconosciuti.
Chi recupera WhatsApp deve controllare anche i dispositivi collegati
Riprendere possesso del numero non basta se rimangono aperte sessioni non autorizzate. CERT-AGID aveva già richiamato l’attenzione sul fatto che WhatsApp Web e gli altri dispositivi associati possono consentire all’attaccante di mantenere una presenza sull’account se non vengono verificati e disconnessi manualmente.
Dopo una compromissione occorre quindi controllare la sezione dei dispositivi collegati, terminare le sessioni sconosciute e verificare anche conversazioni archiviate o poco utilizzate nelle quali potrebbero essere stati inviati messaggi fraudolenti. Il rafforzamento dell’autenticazione resta altrettanto importante: WhatsApp ha superato un miliardo di utenti con passkey e potenziato le difese contro takeover e truffe, ma nessuna protezione può neutralizzare completamente un’autorizzazione concessa volontariamente dalla vittima.
Non serve bucare WhatsApp se è l’utente ad autorizzare l’accesso
Il falso concorso funziona perché trasforma una procedura legittima in uno strumento di ingegneria sociale. Non è necessario compromettere i server di WhatsApp o trovare una falla nel client: è sufficiente portare la vittima a compiere un’azione che, dal punto di vista della piattaforma, appare autorizzata. Questo rende meno efficaci alcuni segnali tradizionali delle frodi perché il mittente può essere autentico e il codice ricevuto può provenire realmente dal servizio. La difesa deve quindi concentrarsi sul significato della richiesta: una votazione per un concorso non ha alcuna ragione per chiedere elementi utilizzabili per collegare un account di messaggistica. La portata del problema è evidente anche fuori dall’Italia, dove i takeover WhatsApp a Hong Kong sono cresciuti del 169,7% nei primi sette mesi del 2026.
Continua con:
Campagna spear-phishing di Star Blizzard: WhatsApp e nuove tecniche di attacco
Una telefonata fuori da WhatsApp può interrompere l’intera catena
La contromisura più efficace resta semplice: quando un conoscente chiede di votare, inviare denaro o compiere un’azione che coinvolge codici di sicurezza, la richiesta deve essere verificata attraverso una telefonata o un altro canale indipendente. OTP, codici ricevuti via SMS e QR destinati all’associazione di dispositivi non devono essere trasferiti a siti esterni, mentre la verifica in due passaggi dovrebbe essere attivata prima che si verifichi un incidente. Se il profilo è già stato sottratto, oltre al recupero è necessario avvertire rapidamente i contatti affinché ignorino i messaggi inviati durante la compromissione. La ballerina può cambiare nome, fotografia e concorso, ma il motore dell’attacco resta identico: utilizzare una relazione di fiducia reale per convincere la vittima a consegnare volontariamente l’accesso al proprio account.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.