🛡️ Executive Summary
- ZachXBT sostiene di essersi infiltrato come cliente in una rete cinese che avrebbe riciclato oltre un miliardo di dollari per Lazarus.
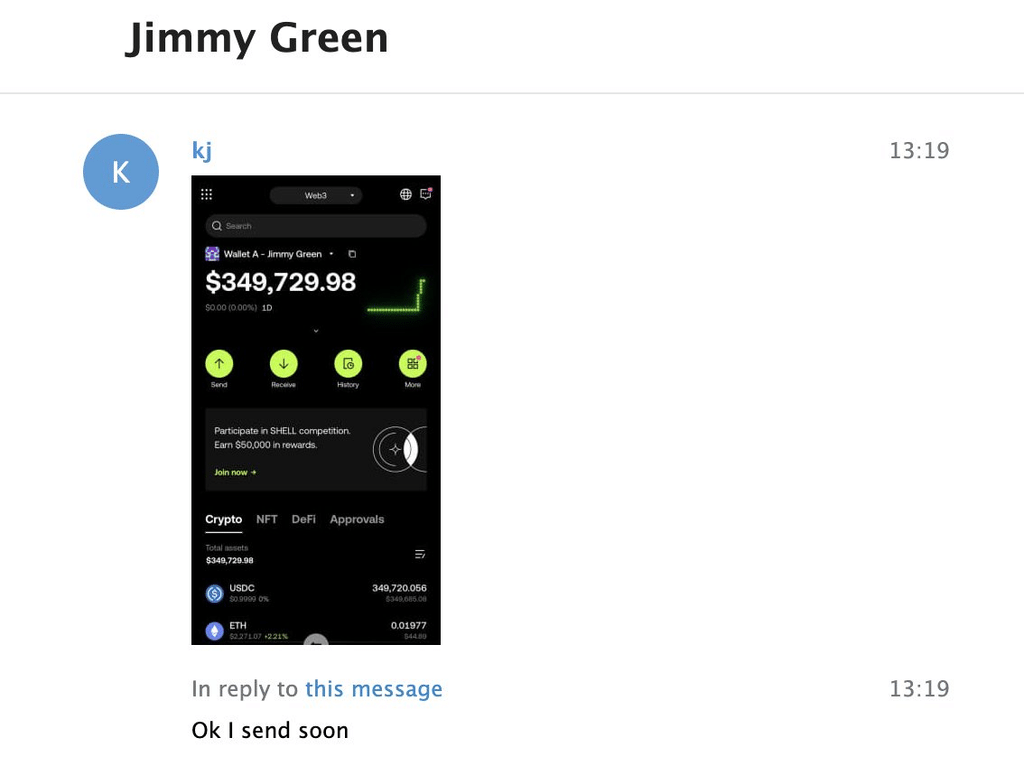
- L’investigatore ha impegnato 349.700 USDC propri per costruire fiducia e collegare wallet, conversazioni private e movimenti on-chain.
- L’attribuzione del furto Bybit da circa 1,5 miliardi alla Corea del Nord è confermata dall’FBI; dimensioni e struttura della rete derivano invece dall’indagine di ZachXBT.
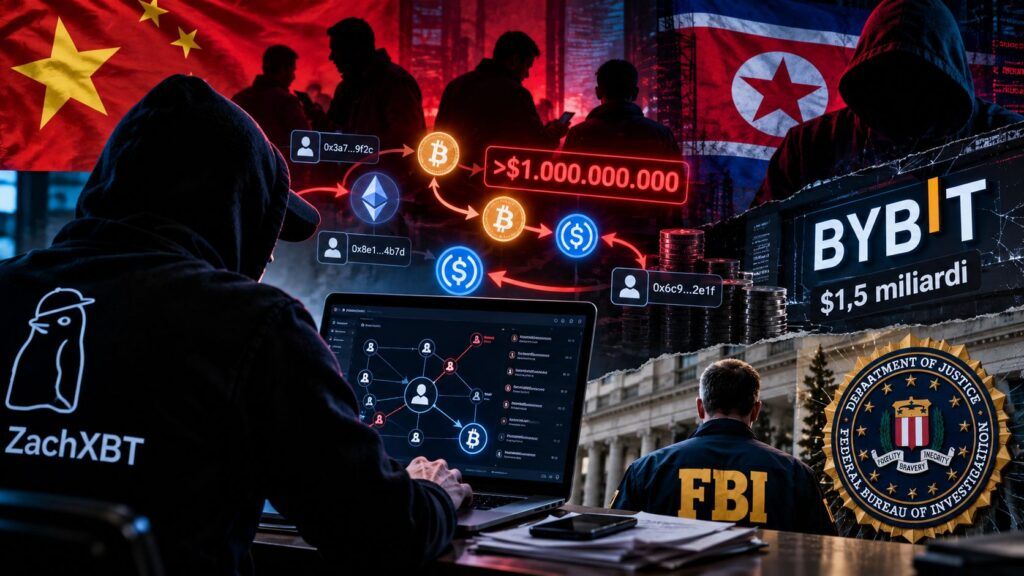
ZachXBT ha trasformato una normale attività di blockchain intelligence in un’operazione sotto copertura. L’investigatore sostiene di essersi finto cliente di una rete cinese di riciclaggio utilizzata per movimentare fondi riconducibili a Lazarus Group, arrivando a impiegare 349.700 USDC propri per conquistare la fiducia di un intermediario. Il punto di partenza è il furto da circa 1,5 miliardi di dollari subito da Bybit nel febbraio 2025, attribuito ufficialmente dall’FBI alla Corea del Nord. Il punto di arrivo è più interessante: wallet, bridge e stablecoin mostrano come il furto informatico diventi denaro spendibile grazie a un’infrastruttura criminale separata dagli hacker che producono l’accesso iniziale.
Cosa leggere
ZachXBT si finge cliente dopo il furto da 1,5 miliardi a Bybit
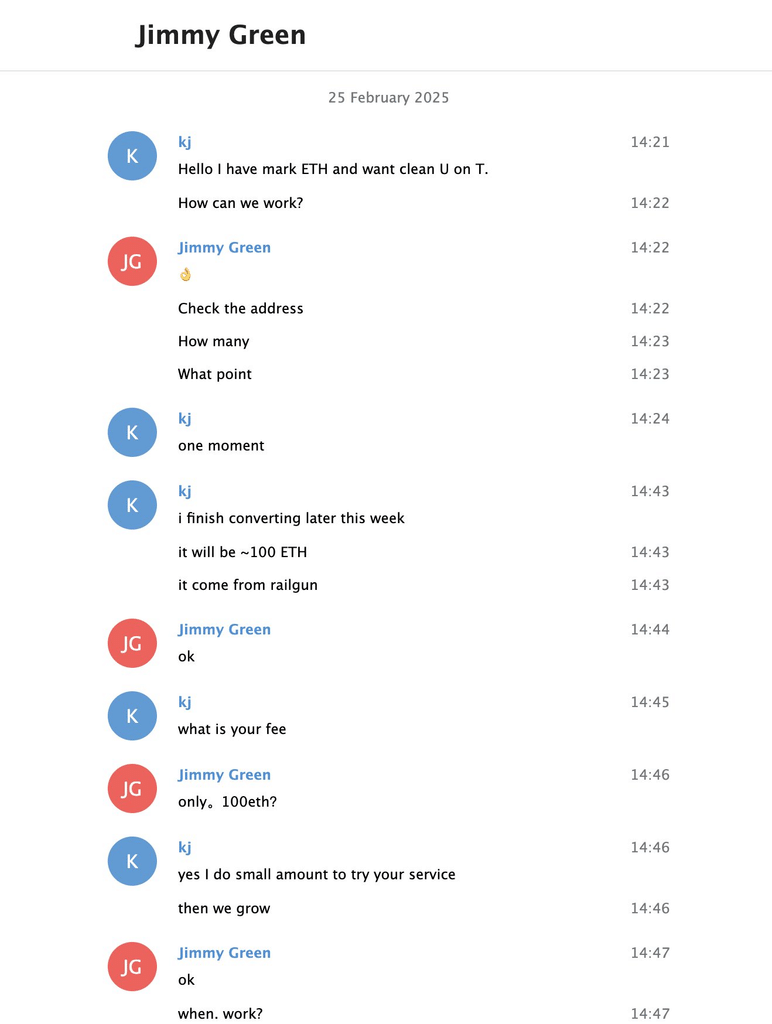
Nella ricostruzione originale pubblicata su X, ZachXBT racconta di aver individuato nel febbraio 2025 più di quindici account presenti in gruppi pubblici Telegram e Discord alla ricerca di assistenza per operazioni direttamente collegate ai fondi rubati a Bybit. L’investigatore avrebbe quindi contattato un operatore identificato con l’alias “Jimmy Green”, presentandosi come cliente interessato a convertire criptovalute considerate problematiche in USDT sulla rete Tron.
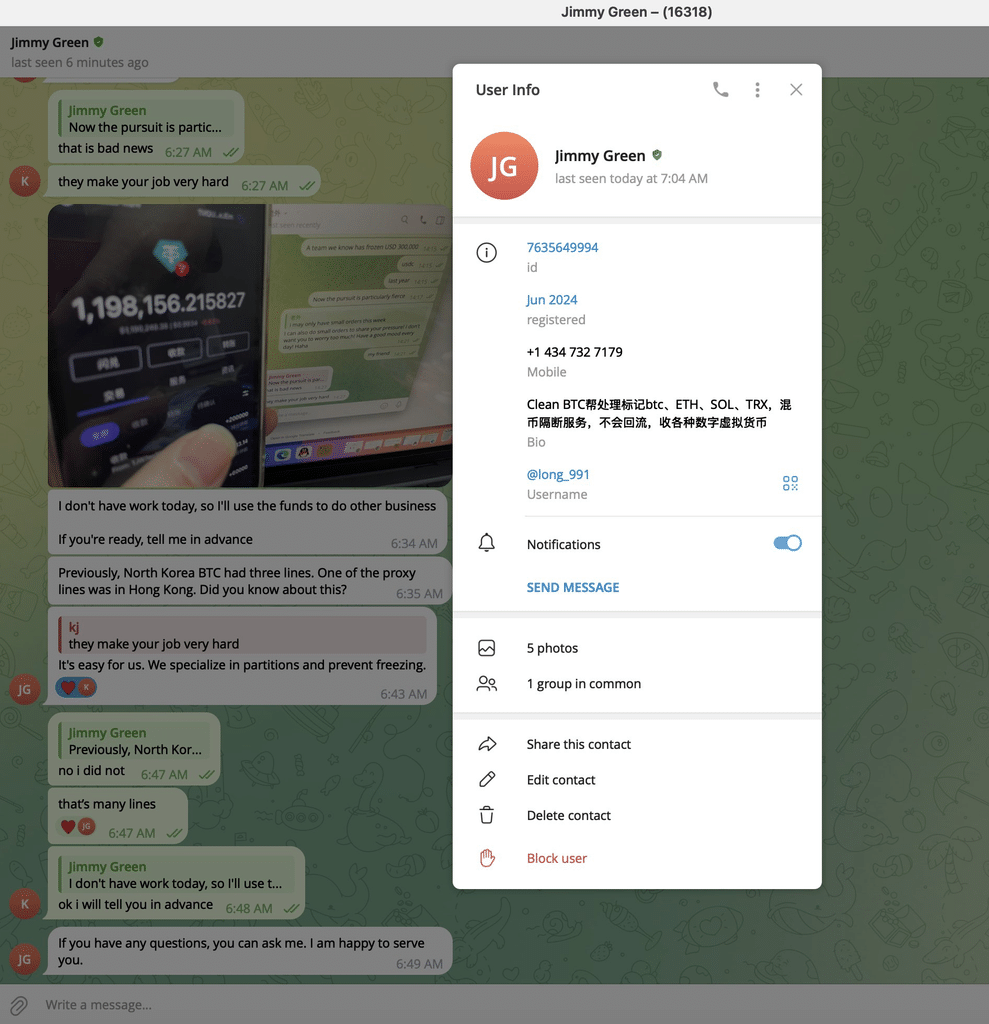
Per rendere credibile la copertura, il 6 marzo avrebbe finanziato un nuovo wallet Ethereum con 349.700 USDC, accettando una perdita del 5% su ogni ordine. Il rischio non era soltanto economico: il destinatario avrebbe potuto semplicemente sparire con i fondi. La compromissione originaria era già stata collegata a Lazarus attraverso l’attacco alla supply chain di Safe{Wallet}, ricostruito nel precedente sul maxi-hack Bybit attribuito alla Corea del Nord.
Leggi anche: Operazione Phantom Circuit: Lazarus ruba criptovalute
Conversazioni private e blockchain permettono di ricostruire il percorso dei fondi
Il valore dell’operazione non deriva dalle conversazioni in sé, ma dalla possibilità di confrontare ciò che l’intermediario comunicava con transazioni pubblicamente verificabili. Secondo ZachXBT, Jimmy avrebbe condiviso indirizzi, screenshot e anticipazioni sui trasferimenti che successivamente coincidevano con movimenti registrati sulle blockchain.
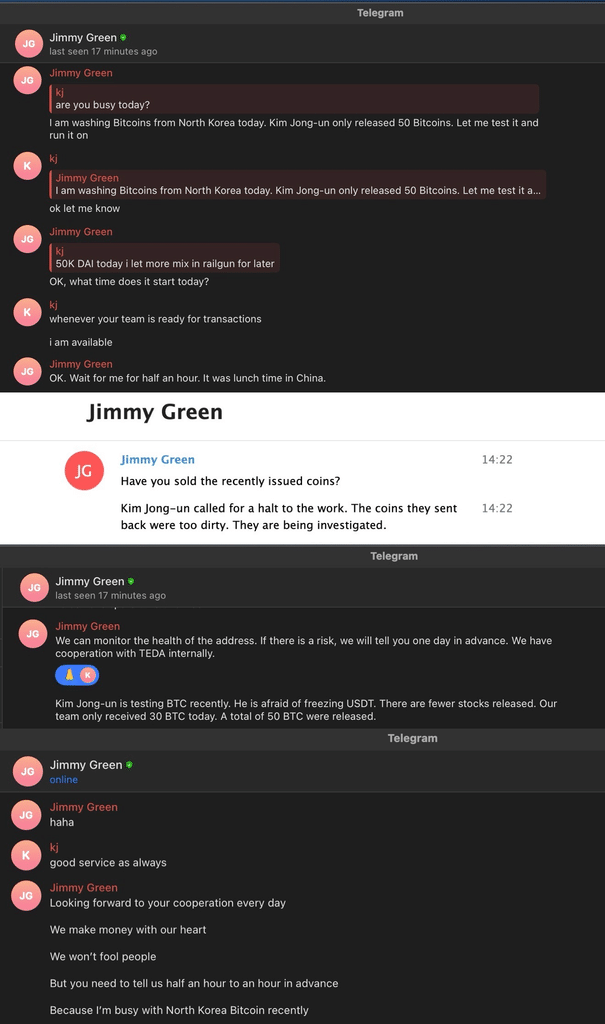
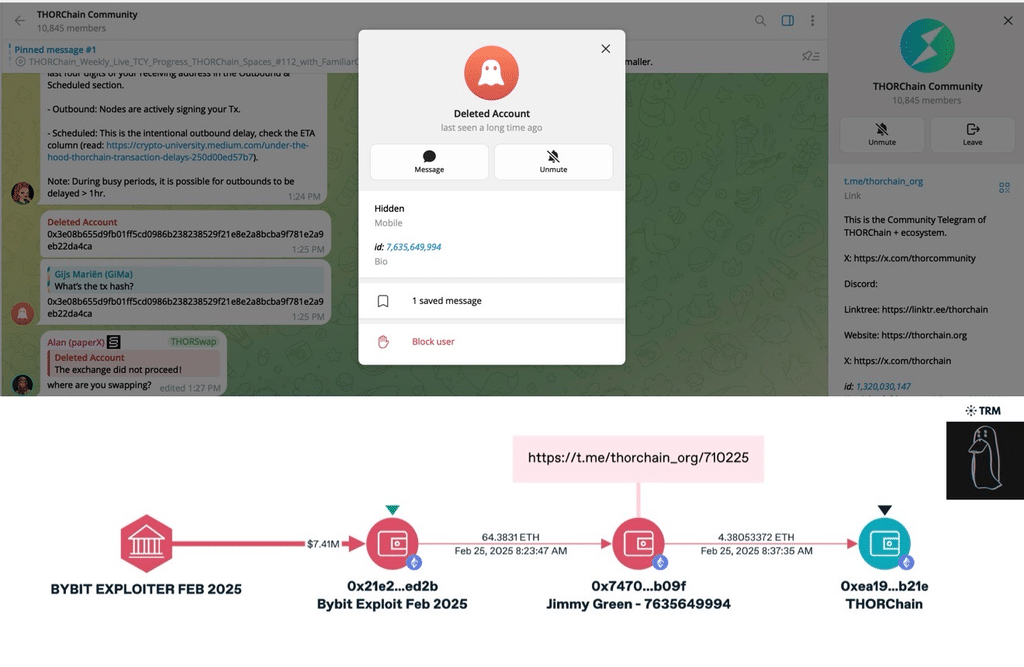
Una delle operazioni avrebbe mostrato uno swap di 1,192 Bitcoin per 51,73 Ether attraverso THORChain; altri indirizzi collegati alla rete avrebbero formato un cluster superiore a 12 milioni di dollari riconducibile ai fondi Bybit. In un altro passaggio, 442.000 USDT associati al cluster sarebbero stati successivamente congelati da Tether. La forza dell’analisi sta proprio nella convergenza tra HUMINT digitale e tracciamento on-chain: l’interlocutore racconta come intende muovere il denaro, la blockchain permette poi di verificare se il trasferimento avviene realmente.
È lo stesso ecosistema criminale nel quale gruppi nordcoreani hanno continuato a colpire exchange più piccoli, come nel furto attribuito a Lazarus contro BitoPro.
L’FBI conferma Bybit e TraderTraitor ma non il miliardo riciclato dalla rete
Qui la distinzione delle prove è fondamentale. L’avviso ufficiale dell’FBI sul caso Bybit attribuisce alla Corea del Nord il furto di circa 1,5 miliardi di dollari avvenuto il 21 febbraio 2025 e identifica l’attività come TraderTraitor. L’agenzia aveva già osservato la conversione degli asset sottratti in Bitcoin e altre criptovalute e la loro dispersione attraverso migliaia di indirizzi su blockchain differenti in preparazione del riciclaggio.
Diverso è il dato secondo cui il sindacato infiltrato avrebbe movimentato oltre un miliardo di dollari per Lazarus attraverso più exploit: questa cifra deriva dall’indagine e dalle attribuzioni di ZachXBT e non risulta certificata da un’autorità giudiziaria o investigativa. Anche l’affermazione dell’operatore secondo cui la sua squadra avrebbe gestito gran parte dei fondi Bybit resta una dichiarazione raccolta durante l’infiltrazione, rafforzata da corrispondenze on-chain ma non equivalente all’identificazione formale dell’intera organizzazione.
Il riciclaggio è un’infrastruttura separata dall’hacking nordcoreano
L’indagine mette in evidenza un collo di bottiglia spesso oscurato dal clamore sui grandi hack: rubare criptovalute e monetizzarle sono due mestieri differenti. Lazarus e gli altri cluster nordcoreani possono compromettere sviluppatori, wallet, exchange e infrastrutture attraverso social engineering e malware, ma dopo il furto servono operatori capaci di attraversare blockchain, bridge, DEX, stablecoin e servizi OTC riducendo la possibilità di congelamento. ZachXBT descrive una rete che lavorerebbe proprio come servizio finanziario clandestino, accettando commissioni elevate in cambio della conversione di asset contaminati. La disponibilità di intermediari esterni permette inoltre agli attori statali di frammentare l’operazione: chi effettua l’intrusione può non essere la stessa persona che gestisce il layering finanziario. Questa separazione è coerente con l’evoluzione di Lazarus verso un modello industriale nel quale false opportunità di lavoro e tecniche ClickFake vengono utilizzate per entrare nell’industria crypto.
Continua con:
Lazarus APT ruba criptovalute tramite un falso gioco MOBA
Lazarus e Kimsuky intensificano le operazioni di cyber-spionaggio
La blockchain non elimina il riciclaggio ma rende più rischioso ogni errore operativo
Il caso mostra anche il paradosso delle criptovalute per le organizzazioni criminali. Bridge, stablecoin e protocolli decentralizzati permettono di spostare enormi quantità di valore senza attraversare immediatamente il sistema bancario tradizionale, ma ogni trasferimento lascia una traccia permanente che può essere reinterpretata mesi o anni dopo.
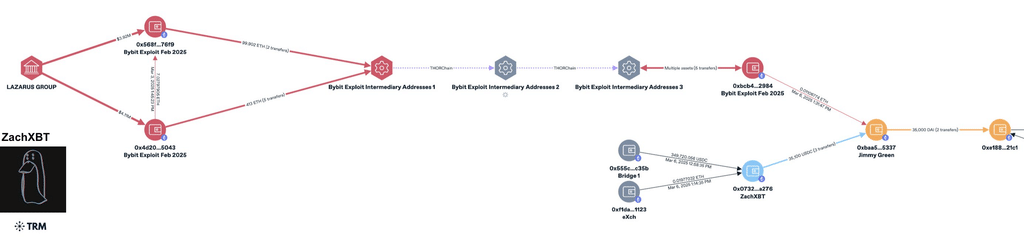
Un indirizzo condiviso troppo presto, un wallet utilizzato per pagare il gas, una transazione effettuata nell’orario anticipato in chat o un asset congelato possono trasformarsi in punti di correlazione. ZachXBT sostiene che dal 2022 il proprio lavoro abbia contribuito a congelare più di 75 milioni di dollari collegati a incidenti nordcoreani, ma anche questo dato resta attribuito all’investigatore. La parte più rilevante dell’operazione è comunque metodologica: per colpire l’economia di Lazarus non basta cercare gli hacker. Occorre individuare la filiera che prende il denaro rubato, lo frammenta, lo scambia e prova infine a renderlo utilizzabile. In questa filiera, un singolo intermediario infiltrato può diventare più prezioso di migliaia di indirizzi osservati dall’esterno.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.