🛡️ Executive Summary
- Anthropic unifica Project Glasswing e Cyber Verification Program in tre livelli di accesso destinati a professionisti della sicurezza verificati.
- I partner Glasswing hanno segnalato almeno 129.000 vulnerabilità software verificate, oltre 33.000 delle quali classificate finora critiche o ad alta severità.
- Il Red Team Access riduce quasi completamente i blocchi cyber di Claude, spostando parte della sicurezza dal controllo del prompt alla verifica preventiva dell’utente.
Anthropic espande l’accesso alle capacità cyber più avanzate di Claude e trasforma il proprio Cyber Verification Program in un sistema a tre livelli destinato a professionisti e organizzazioni verificate. L’annuncio ufficiale di Anthropic arriva dopo sei mesi di sperimentazione con Project Glasswing e il precedente CVP, durante i quali i partner hanno dichiarato almeno 129.000 vulnerabilità software verificate tra aprile e luglio 2026, più altre 5.500 individuate direttamente da Anthropic su software open source fino a ottobre. Il punto non è soltanto il numero: l’azienda sta costruendo un modello nel quale la stessa capacità dual use viene distribuita in modo diverso in base a identità, autorizzazione e rischio operativo.
Cosa leggere
Tre livelli separano difesa, red team e sistemi ad alto impatto
Il nuovo Cyber Verification Program distingue tra Defense Access, Red Team Access e Specialized Access. Il primo è destinato a SOC, incident response, reverse engineering di malware, analisi e validazione delle vulnerabilità e può includere team aziendali, università, enti pubblici, operatori di infrastrutture critiche, maintainer open source e singoli ricercatori con una storia documentata di disclosure. Il secondo aggiunge penetration test e red teaming autorizzato e resta, almeno nella fase attuale, riservato alle organizzazioni.
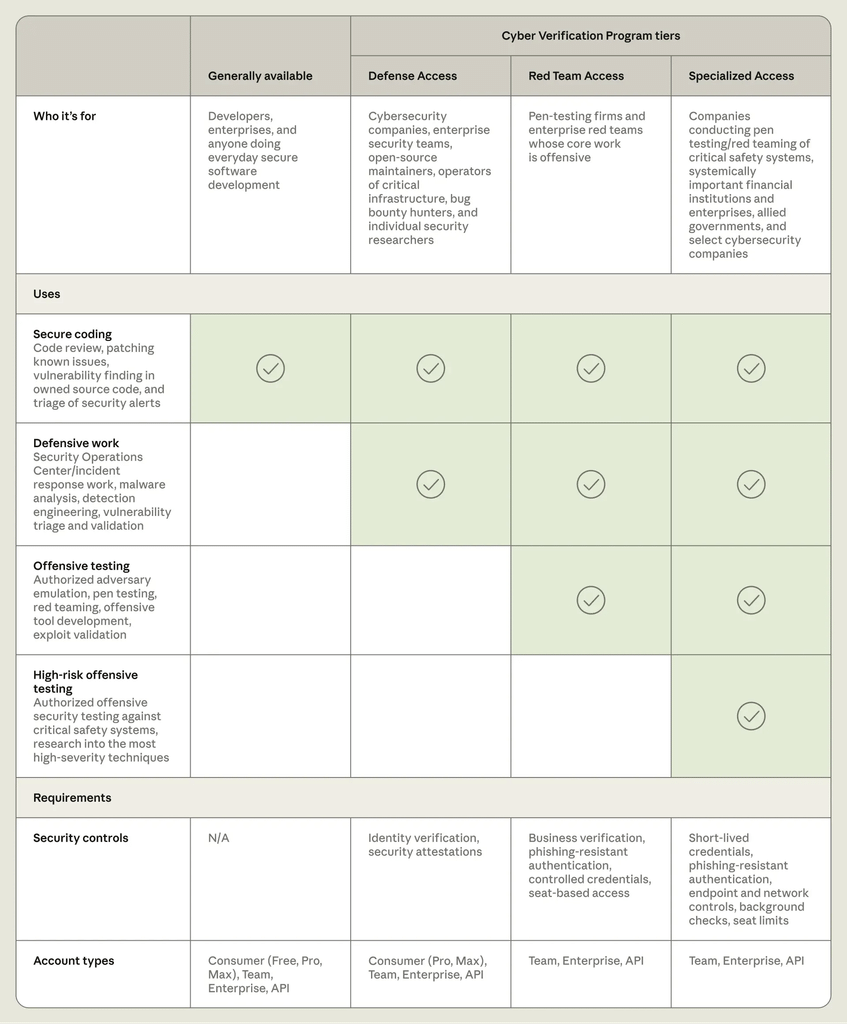
Il terzo riduce ulteriormente i blocchi ed è limitato a soggetti verificati autorizzati a testare sistemi che possono incidere sulla vita delle persone o sulla continuità dei mercati, come reti elettriche, telecomunicazioni, sistemi di volo e infrastrutture interbancarie. È una formalizzazione molto più rigida del semplice uso di Claude per trovare falle, già anticipato quando Claude Code Security ha trasformato il modello in uno strumento di scansione assistita delle vulnerabilità.
Leggi anche: Kali parla con Claude: MCP trasforma macOS in una console di pentest intelligente
Glasswing rivendica 129.000 falle ma il dato va letto correttamente
Anthropic afferma che i partner di Project Glasswing hanno individuato almeno 129.000 vulnerabilità software verificate tra aprile e luglio 2026 e che le proprie attività di scansione open source ne hanno aggiunte altre 5.500 tra aprile e ottobre. Più di 33.000 sono state finora classificate come critiche o ad alta severità. La società precisa però che il conteggio rappresenta un limite inferiore: deriva da dati parziali contenuti in 33 report dei partner, raccolti con metodologie di triage differenti, mentre meno della metà dei partecipanti ha comunicato quanti problemi siano già stati corretti. Non è quindi corretto trasformare il numero in 129.000 zero-day o in altrettanti bug immediatamente sfruttabili.
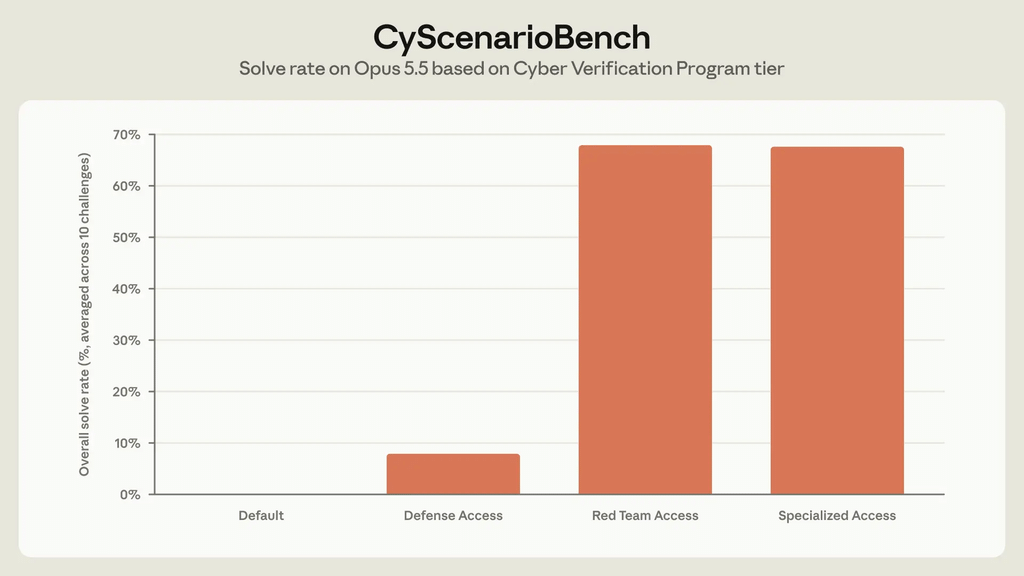
Si tratta di vulnerabilità verificate all’interno del programma, con severità e stato di remediation differenti. Il risultato conferma però la direzione già imboccata dall’AI applicata alla difesa, dove Sec-Gemini v1 ha mostrato come i modelli specializzati possano essere costruiti direttamente attorno alla threat intelligence.
Anthropic allenta i filtri perché bloccavano anche chi difende
Il problema affrontato dal CVP è intrinseco alla cybersecurity dual use: le istruzioni necessarie a individuare una vulnerabilità, analizzare un malware o verificare una catena di exploit possono essere molto simili a quelle necessarie per attaccare un sistema. Per questo i modelli Claude generalmente disponibili applicano classificatori conservativi che, secondo Anthropic, bloccano gran parte del lavoro cyber avanzato. Il nuovo programma non elimina questo principio, ma lo rende graduato.
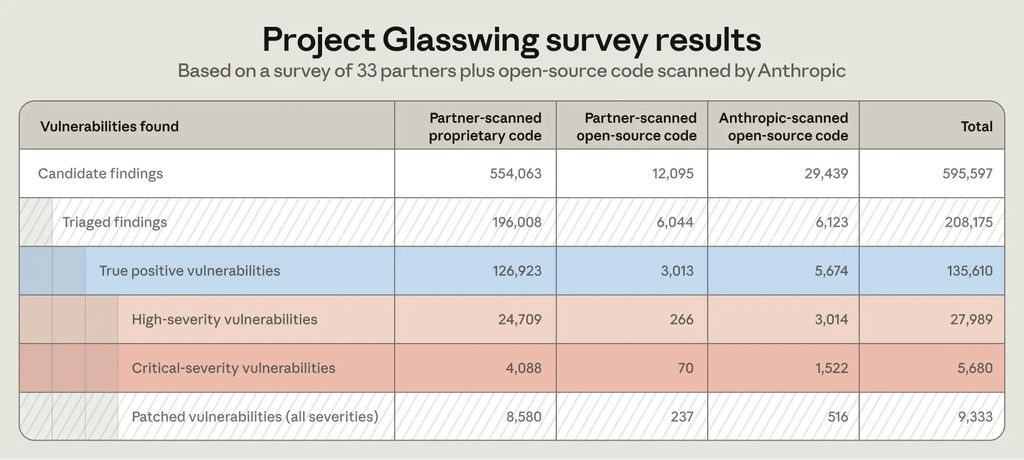
Nei test CyScenarioBench con Claude Opus 5.5, senza accesso CVP ogni scenario è stato bloccato già al primo prompt; nel livello Defense Access 46 prove su 50 hanno incontrato un blocco durante l’esecuzione e soltanto quattro sono arrivate al completamento. È la stessa tensione emersa nella ricerca sull’evasione dei controlli, prompt injection e abuso dei large language model: un filtro troppo permissivo aumenta la capacità offensiva, uno troppo aggressivo impedisce anche la difesa.
Nel Red Team Access Claude opera quasi come senza salvaguardie
Il dato più significativo arriva dal Red Team Access. Nei 50 tentativi di CyScenarioBench, Anthropic dichiara che non si sono verificati blocchi e che Claude Opus 5.5 ha completato 34 scenari, risultato sostanzialmente equivalente al 67,6% ottenuto dal modello senza salvaguardie, configurazione rappresentativa dello Specialized Access. Questo non significa accesso offensivo senza regole: i test devono riguardare sistemi sui quali l’organizzazione è autorizzata a operare e rimangono blocchi in tempo reale per attività capaci di causare danni fisici o interruzioni di massa, come distribuzione di ransomware o compromissione di sistemi safety-critical. La distinzione diventa particolarmente importante dopo i tentativi di estrazione e distillazione delle capacità di Claude attribuiti da Anthropic a laboratori cinesi, perché la protezione non riguarda soltanto ciò che il modello sa fare, ma chi può ottenere accesso alle configurazioni più permissive.
La sicurezza si sposta dal prompt all’identità di chi usa il modello
La trasformazione più interessante riguarda l’architettura della governance. Anthropic non tenta più di decidere soltanto, richiesta per richiesta, se un prompt cyber debba essere eseguito. Per le capacità più avanzate verifica preventivamente il soggetto, il tipo di attività svolta e i controlli di sicurezza disponibili. Nel livello Specialized Access la revisione viene effettuata in profondità anche in collaborazione con il governo statunitense. Il programma richiede inoltre data retention per consentire il monitoraggio degli abusi, almeno fino alla disponibilità degli Enterprise Frontier Safeguards, progettati per combinare maggiore privacy e controlli cyber. È un modello che si collega direttamente al difficile rapporto tra Anthropic, sicurezza nazionale e potere statale già emerso nel confronto con il Pentagono sull’impiego militare dell’intelligenza artificiale. Più la capacità dei modelli aumenta, meno appare sostenibile applicare la stessa policy a un ricercatore verificato e a un account anonimo.
Continua con:
Rischi AI imminenti: agenti, superintelligenza e decentralizzazione
Claude, Google e cyber spie: il grande vuoto italiano
Claude diventa una capacità cyber distribuita per livelli di fiducia
Il Cyber Verification Program mostra dove sta andando la specializzazione dei modelli frontier nella sicurezza informatica. Anthropic mantiene barriere severe per l’utente generale, apre una parte delle capacità ai difensori, concede maggiore libertà ai red team autorizzati e riserva il livello più permissivo a organizzazioni sottoposte a verifica rafforzata. Claude Opus 5.5, Sonnet 5.5 e Mythos 5.1 diventano così strumenti con privilegi differenti invece di modelli identici per tutti, distribuiti attraverso Claude Platform, Google Cloud Vertex AI e Microsoft Foundry, con accesso su Amazon Bedrock limitato ai clienti idonei agli Enterprise Frontier Safeguards. La maggiore potenza non elimina inoltre la superficie di rischio dell’ecosistema, come ha mostrato la RCE scoperta nel componente Anthropic MCP Inspector. Se Glasswing riuscirà a replicare i risultati su scala più ampia, il vantaggio non sarà semplicemente che Claude trova più falle: sarà la possibilità di concentrare capacità quasi offensive nelle mani di soggetti verificati. Proprio per questo la qualità della verifica degli utenti diventa parte integrante della sicurezza del modello stesso.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.