🛡️ Executive Summary
- CERT-UA ha individuato oltre 100 siti compromessi con JavaScript utilizzato per mostrare false verifiche Cloudflare e distribuire LunexStealer tramite ClickFix.
- Dominio e modalità della campagna vengono letti da smart contract su Polygon o Ethereum, permettendo agli attaccanti di modificare l’infrastruttura senza intervenire nuovamente sui siti violati.
- Una variante MSI usa BYOVD contro Microsoft Defender, mentre l’estensione LUNARAXE porta il controllo fino a browser, credenziali e file system Windows.
CERT-UA assegna l’identificatore UAC-0277 a una campagna che ha trasformato oltre 100 siti compromessi in punti di distribuzione per LunexStealer, malware già osservato con il nome Psychedelic Stealer. La documentazione tecnica pubblicata da CERT-UA ricostruisce una catena che parte da JavaScript iniettato nelle pagine, mostra una falsa verifica Cloudflare e induce l’utente Windows a eseguire un comando che scarica un pacchetto MSI. Il dettaglio più rilevante è però a monte: dominio e modalità operative vengono letti da smart contract su Polygon o Ethereum, permettendo agli attaccanti di modificare la campagna senza tornare sui singoli siti violati.
Cosa leggere
Oltre 100 siti compromessi diventano una rete di distribuzione ClickFix
La campagna osservata nel settembre 2026 utilizza più di 100 siti web già compromessi nei quali gli attaccanti hanno aggiunto codice JavaScript malevolo. Quando vengono soddisfatte determinate condizioni, il visitatore visualizza una pagina che imita la verifica Cloudflare e gli chiede di confermare di essere umano eseguendo manualmente un comando sul computer.
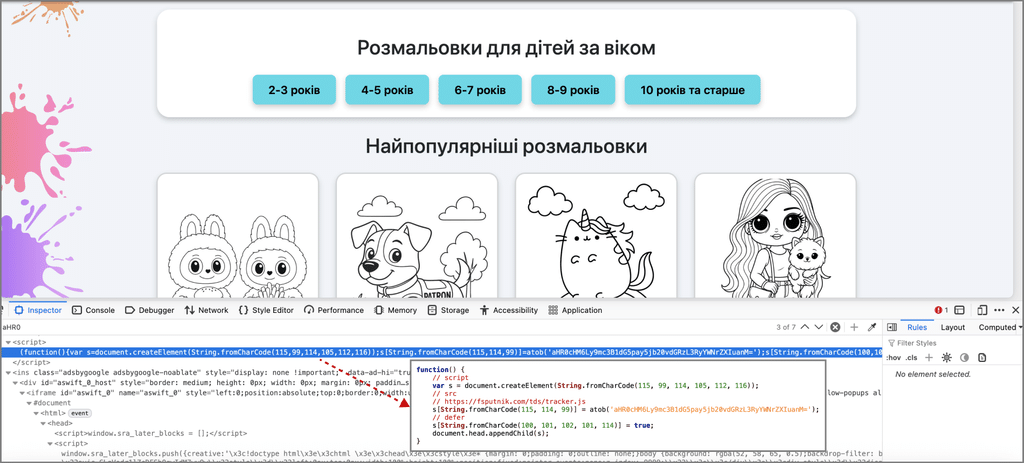
Quel passaggio porta al download e all’installazione di un MSI remoto secondo la tecnica ClickFix. CERT-UA non quantifica nel bollettino quante postazioni siano state effettivamente infettate, quindi oltre 100 indica i siti compromessi e non il numero delle vittime finali. L’espansione conferma quanto la tecnica sia diventata riutilizzabile in infrastrutture differenti, dopo campagne nelle quali annunci contraffatti e pagine ClickFix erano già stati utilizzati per distribuire malware attraverso asset apparentemente affidabili.
Leggi anche: Psychedelic Stealer usa siti ucraini violati e falsi CAPTCHA Cloudflare
Polygon ed Ethereum separano i siti violati dal controllo della campagna
Il passaggio tecnicamente più interessante riguarda EtherHiding. CERT-UA ha verificato che il dominio dal quale deve essere caricata la falsa pagina di controllo e la modalità operativa dello script sono conservati in uno smart contract sulla rete Polygon o Ethereum e interrogati a ogni esecuzione. Sono previste tre modalità: 0 disattiva lo script, 1 effettua il monitoraggio passivo del visitatore e della pagina di provenienza, 2 visualizza la verifica Cloudflare contraffatta.
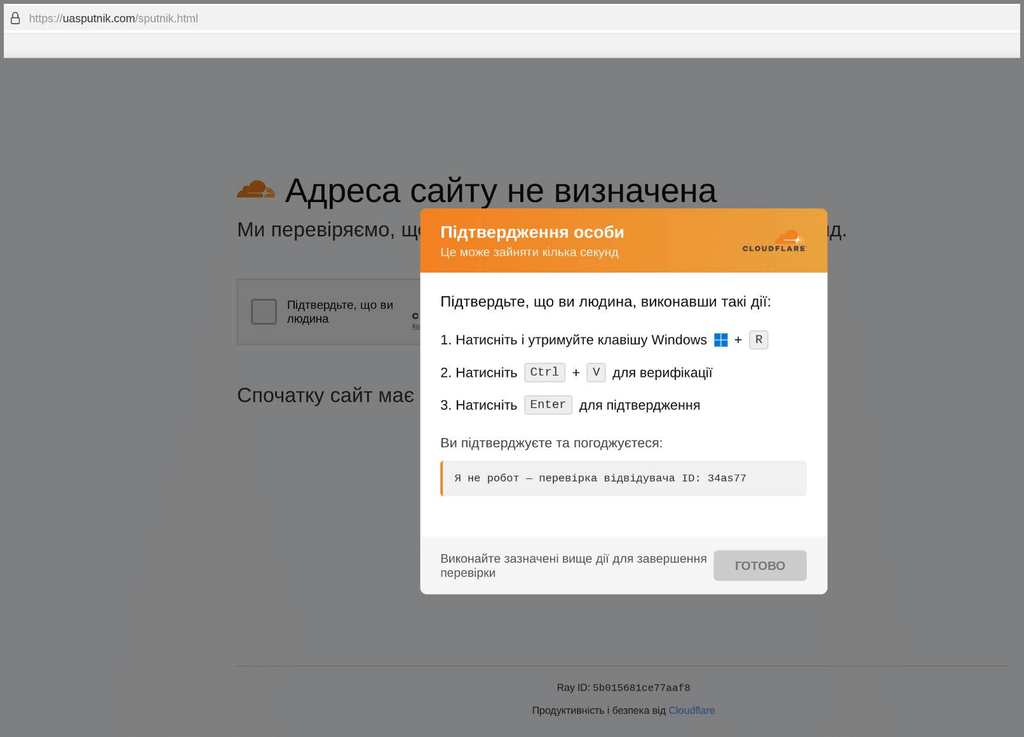
In modalità 2 l’esca viene mostrata soltanto agli utenti Windows provenienti da motori di ricerca e non più di due volte in 12 ore. Gli operatori possono così cambiare dominio o comportamento centralmente senza ottenere nuovamente accesso a tutti i siti compromessi, una logica già emersa quando ChainScript RAT ha usato ClickFix e Polygon per modificare il C2 senza cambiare il malware. La blockchain non ospita necessariamente il payload: diventa il livello di configurazione resistente che indica alla campagna dove andare.
Tre pacchetti MSI portano LunexStealer oltre il semplice furto di password
CERT-UA ha recuperato tre varianti dei pacchetti MSI. La prima installa direttamente LunexStealer; la seconda tenta di aggirare User Account Control, aggiunge esclusioni a Microsoft Defender e distribuisce il driver AMD vulnerabile PDFWKRNL.sys, sfruttando CVE-2023-20598 attraverso una tecnica Bring Your Own Vulnerable Driver, prima di scaricare ed eseguire LunexStealer dal server remoto. La terza variante utilizza invece DLL side-loading: il binario legittimo FnHotkeyUtility.exe carica la libreria malevola spkvol.dll, che decifra e avvia il malware. Il falso CAPTCHA è quindi soltanto l’accesso iniziale; una delle catene tenta successivamente di degradare le difese endpoint a livello driver. Non è un meccanismo isolato: Silver Fox ha già utilizzato driver vulnerabili per disabilitare antivirus e installare ValleyRAT, confermando come BYOVD sia ormai una componente operativa delle campagne Windows più aggressive.
LUNARAXE porta l’attacco dal sistema operativo dentro il browser
LunexStealer è un malware Windows a 64 bit che combina funzioni di infostealer e agente per l’esecuzione remota: può sottrarre password e token salvati nei browser, dati dei wallet crypto e informazioni di sistema, ma anche scaricare ed eseguire file, MSI, script PowerShell e comandi cmd.exe. In base alla configurazione ricevuta dal C2 può installare LUNARAXE, estensione Chromium che compare come “Microsoft Office Word Editor” e ruba cookie, cronologia, segnalibri e credenziali inserite nei form.
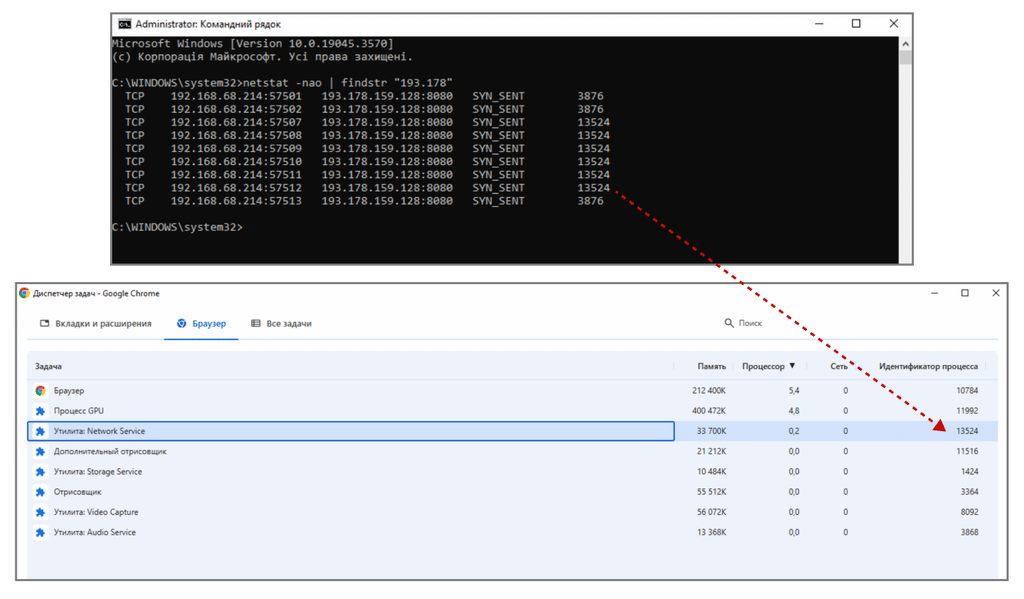
Il modulo CORE può inoltre gestire tab, modificare proxy, eseguire JavaScript, mostrare overlay e interagire con NAIVEMESS, un Native Messaging Host PowerShell che consente di leggere, creare, sovrascrivere ed eseguire file nel sistema. LUNARAXE.STRIP elimina invece header e metatag Content Security Policy per facilitare l’esecuzione del codice dell’attaccante. Il rischio delle estensioni malevole era già emerso con 108 estensioni Chrome capaci di sottrarre sessioni Telegram e dati Google: una sessione autenticata può avere più valore della password che l’ha generata.
Chi rischia e come interrompere la catena prima di LunexStealer
La forza dell’operazione deriva dalla sovrapposizione di fiducia e controllo tecnico: il sito visitato può essere legittimo ma compromesso, la pagina imita Cloudflare e ClickFix convince l’utente a trasformarsi nell’esecutore della prima fase. CERT-UA sottolinea che nessuna verifica legittima “non sono un robot” richiede Win+R, PowerShell, prompt dei comandi o l’incollaggio di istruzioni da eseguire. Agli amministratori viene raccomandato di bloccare l’uso della finestra Esegui agli utenti ordinari tramite Group Policy, limitare l’installazione di pacchetti MSI senza privilegi amministrativi, controllare msiexec.exe quando viene avviato con URL nella command line, abilitare Microsoft Vulnerable Driver Blocklist e consentire soltanto estensioni browser inserite in allowlist. Misure complementari sono necessarie perché campagne come ClearFake combinano già siti compromessi, social engineering e più payload nello stesso percorso di infezione.
Continua con:
Custom GPT usati per ClickFix: ChatGPT diventa l’esca per installare un RAT
third-party.com diventa ClickFix: i placeholder aprono una falla nella supply chain
UAC-0277 rende riutilizzabile l’infrastruttura dopo la compromissione
Il salto di UAC-0277 non consiste quindi nell’ennesimo infostealer Windows. I siti compromessi diventano front-end sacrificabili, mentre configurazione, modalità operative e destinazioni possono essere modificate attraverso infrastrutture esterne senza reiniettare continuamente il codice nelle pagine. L’uso di Polygon ed Ethereum come strato di configurazione applica al malware una logica simile a quella dei Blockchain Dead Drops utilizzati per rendere più resistente l’infrastruttura di comando. ClickFix fornisce l’accesso iniziale, LunexStealer raccoglie dati ed esegue task, LUNARAXE estende il controllo al browser e NAIVEMESS apre il file system. Questa modularità può rendere meno efficace il semplice takedown del dominio visibile alla vittima: il falso Cloudflare è l’esca, ma il vero vantaggio degli attaccanti è aver separato l’infrastruttura che si vede da quella che decide come la campagna deve comportarsi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.