🛡️ Executive Summary
- Il primo giorno di Pwn2Own Ireland 2026 porta 32 zero-day e 388.500 dollari di premi, con Samsung Galaxy S26 compromesso due volte.
- Oracle Autonomous AI Database, LiteLLM e OpenAI Codex mostrano che infrastruttura AI e coding agent sono ormai superfici di attacco autonome.
- Philips Hue Bridge Pro cade con una catena di sette zero-day, mentre Sonos, Lexmark e Canon confermano la profondità del rischio nei dispositivi connessi.
Il primo giorno di Pwn2Own Ireland 2026 si chiude con 32 zero-day e 388.500 dollari di premi, ma il dato più interessante non è il montepremi: la superficie di attacco si è spostata oltre browser e sistemi operativi verso smartphone, infrastrutture AI, coding agent e dispositivi smart. I risultati diffusi da Zero Day Initiative documentano compromissioni riuscite contro Samsung Galaxy S26, LiteLLM, Oracle Autonomous AI Database, OpenAI Codex, stampanti e dispositivi domestici. Non sono attacchi osservati in the wild: sono exploit dimostrati in gara e consegnati ai vendor attraverso il programma ZDI.
Cosa leggere
Il Galaxy S26 cade due volte ma alcune catene includono bug già noti
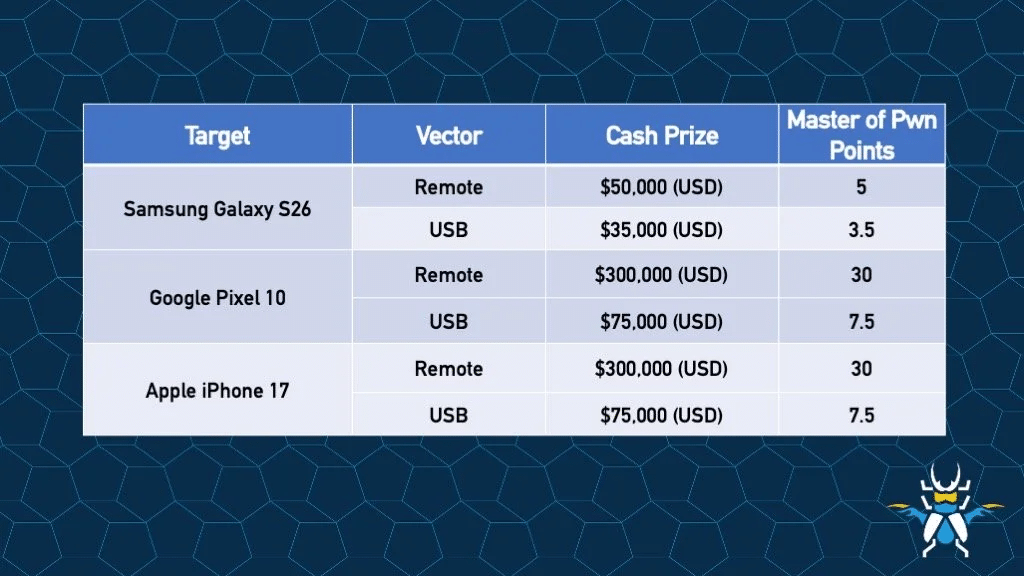
Samsung Galaxy S26 è uno dei bersagli principali della prima giornata ed è stato compromesso due volte nel conteggio riepilogato dalla competizione. Le dimostrazioni contro il flagship Samsung rientrano nella categoria mobile, dove gli exploit remoti hanno un valore particolarmente elevato perché devono superare le difese di un dispositivo aggiornato e configurato nelle condizioni previste dal regolamento. Non tutte le catene mostrate sul palco equivalgono però a una sequenza composta esclusivamente da vulnerabilità sconosciute: in alcuni tentativi parti dell’exploit risultavano già note al vendor, con conseguente riduzione del premio. È una distinzione importante perché Pwn2Own misura la capacità di costruire catene funzionanti, non soltanto il numero grezzo delle falle. Il precedente Pwn2Own Ireland 2025 aveva già concentrato decine di zero-day su smartphone e dispositivi consumer, mostrando quanto l’hardware di largo consumo resti un terreno privilegiato per la ricerca offensiva.
Leggi anche: Pwn2Own Berlino 2026: hacker incassano 1,3 milioni con 47 zero-day
L’infrastruttura AI diventa una categoria di attacco autonoma
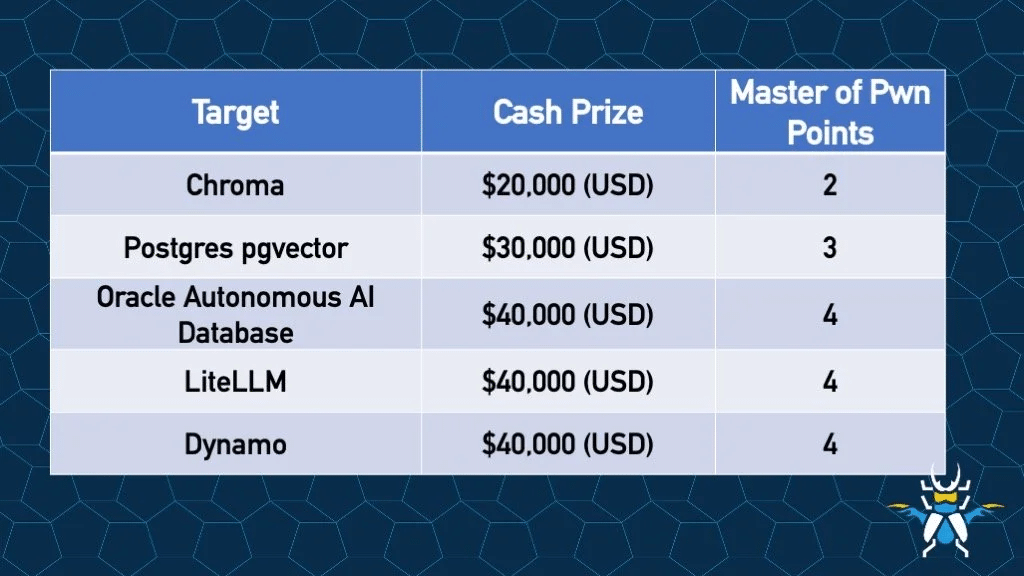
La novità più rilevante del 2026 è la maturità della categoria AI. VinSOC ha ottenuto 40.000 dollari concatenando cinque zero-day contro Oracle Autonomous AI Database, mentre LiteLLM è stato compromesso in più tentativi e OpenAI Codex è caduto attraverso un singolo bug di argument injection. Il segnale è netto: la sicurezza dell’intelligenza artificiale non riguarda più soltanto prompt injection o jailbreak, ma gateway, database, agenti di coding e componenti infrastrutturali che eseguono azioni privilegiate.
LiteLLM era già emerso come punto critico quando un gateway AI esposto su dieci risultava vulnerabile a RCE root e furto di credenziali IAM, mentre la stessa OpenAI ha trasformato Codex in uno strumento per la ricerca automatizzata di vulnerabilità con Codex Security e oltre diecimila falle individuate nei repository analizzati. Pwn2Own mostra l’altra faccia: anche gli strumenti progettati per trovare bug diventano a loro volta bersagli da compromettere.
Hue Bridge e Sonos mostrano che la smart home resta un bersaglio profondo
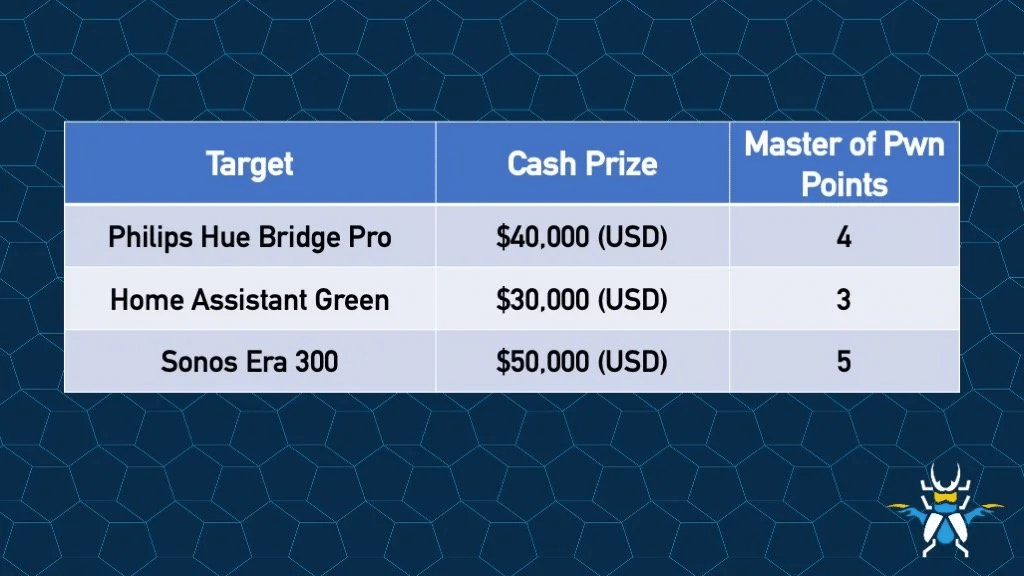
La categoria smart home ha prodotto alcune delle catene più dense della giornata. Vũ Chí Thành e Huỳnh Đức Tin di VinSOC hanno concatenato sette zero-day contro Philips Hue Bridge Pro ottenendo 40.000 dollari, mentre Sonos Era 300 è stato compromesso attraverso una catena di quattro vulnerabilità. Stampanti Lexmark e Canon sono state colpite a loro volta.
Questi risultati ricordano che hub domestici, speaker e periferiche di rete non sono dispositivi marginali: mantengono connessioni persistenti, servizi esposti e privilegi sufficienti per diventare punti di appoggio all’interno di una rete locale. Il problema non nasce nel 2026: ricercatori avevano già incassato 105.000 dollari trovando vulnerabilità nelle casse Sonos, ma l’integrazione crescente tra smart home, account cloud e assistenti AI amplia ulteriormente il valore di questi target.
Trentadue zero-day non significano trentadue exploit già usati dai criminali
Il termine zero-day va mantenuto nel suo significato tecnico. Pwn2Own premia vulnerabilità sconosciute o non ancora corrette dimostrate in un ambiente controllato; non implica che le stesse falle siano già state sfruttate in campagne reali. ZDI trasferisce i dettagli ai vendor e concede normalmente una finestra di 90 giorni prima della disclosure pubblica.
Per questo i dettagli tecnici completi delle catene non vengono pubblicati immediatamente e non avrebbe senso trattare i risultati come un allarme di exploitation attiva. Allo stesso tempo il volume della ricerca resta significativo: Pwn2Own Vancouver 2024 aveva già prodotto 29 zero-day e oltre 1,1 milioni di dollari in premi, mentre nel 2026 l’attenzione si distribuisce su un numero molto più ampio di piattaforme connesse e agentiche.
Continua con:
Pwn2Own Automotive 2026: violati infotainment, colonnine EV e sistemi energetici
AWS, QNAP e Cisco rilasciano patch urgenti per zero-day sfruttate al Pwn2Own
Il dato più importante è dove si stanno spostando gli exploit
Il primo giorno di Cork segnala soprattutto una trasformazione della superficie d’attacco. Smartphone, bridge domestici e stampanti restano target consolidati, ma AI infrastructure e coding agent sono ormai entrati nello stesso circuito competitivo dei sistemi tradizionali. Oracle Autonomous AI Database, LiteLLM e OpenAI Codex non sono esperimenti periferici: sono componenti che possono gestire dati, credenziali, codice e automazioni con privilegi elevati.
Il valore di Pwn2Own non sta quindi nel dimostrare che “tutto è bucabile”, ma nel mostrare in anticipo quali classi di prodotto stanno accumulando complessità sufficiente da generare nuove catene di exploit. Nel 2026 il confine tra software applicativo, infrastruttura AI e dispositivo fisico è sempre meno netto; la sicurezza deve seguire la stessa convergenza.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.