📌 In Sintesi
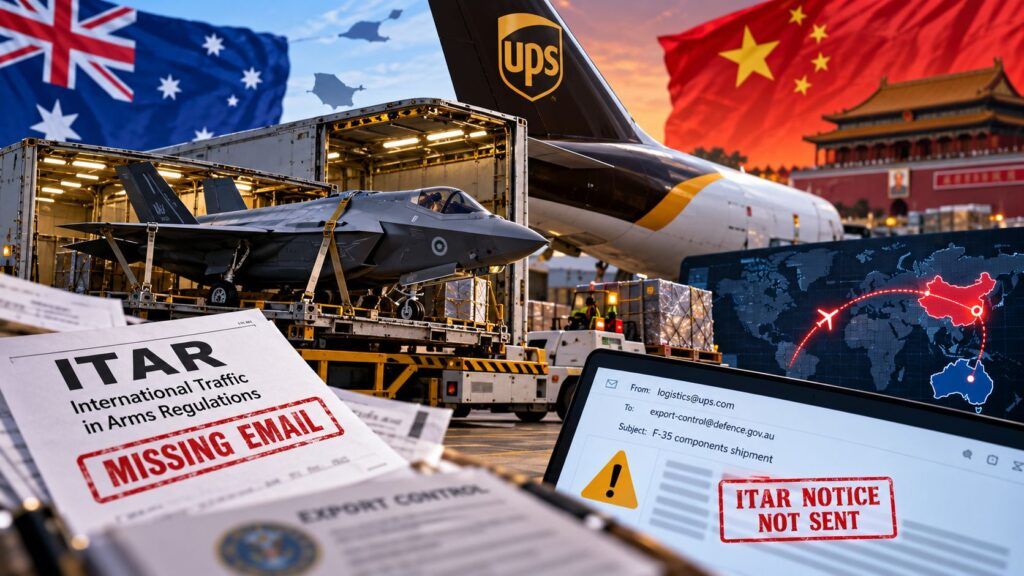
- Componenti sensibili di un F-35 australiano sono arrivati a Hong Kong dopo che un operatore UPS non avrebbe visto l’avviso ITAR inviato da DSV.
- Il tettuccio e il portello del vano armi erano fuori servizio ma contenevano materiale radar-assorbente potenzialmente utile per analisi tecniche.
- Il caso mostra una vulnerabilità sistemica: le restrizioni militari possono fallire quando informazioni critiche non seguono il carico attraverso sistemi e contractor differenti.
Una spedizione di componenti sensibili dell’F-35 australiano è finita sotto controllo cinese non per un attacco sofisticato, ma per una catena logistica incapace di trasferire correttamente un vincolo di sicurezza. Secondo Bloomberg, un dipendente UPS non avrebbe visto l’email con cui DSV indicava che il carico doveva essere gestito secondo le regole ITAR e, per recuperare un ritardo, avrebbe scelto Hong Kong come transito più rapido. La vicenda espone un problema più grande del singolo errore: quando tecnologia militare, contractor e sistemi informatici differenti condividono la stessa spedizione, la protezione dipende anche dalla qualità del passaggio di informazioni tra aziende.
Cosa leggere
L’email ITAR non arriva al punto in cui si decide la rotta
Il nuovo dettaglio emerge dal reporting originale di Bloomberg: la spedizione comprendeva un tettuccio della cabina e un portello del vano armi provenienti da un F-35 della Royal Australian Air Force, inviati dall’Australia agli Stati Uniti per ispezione e possibile riparazione o smaltimento. DSV avrebbe trasmesso a UPS un avviso specifico sulla gestione ITAR, ma l’informazione potrebbe essere passata attraverso un sistema IT diverso da quello utilizzato dall’operatore incaricato della rotta. Con il carico in ritardo, il dipendente avrebbe quindi scelto Hong Kong per accelerare il trasferimento invece del percorso previsto attraverso Corea del Sud e/o Taiwan. Secondo Bloomberg, il governo cinese ha preso possesso dei componenti e questi non risultano restituiti. La dinamica trasforma una restrizione giuridica molto chiara in un problema di esecuzione: se l’alert resta confinato in una casella o in un sistema non visibile a chi prende la decisione operativa, la compliance esiste sulla carta ma non governa materialmente la spedizione. È la stessa dipendenza da infrastrutture e intermediari già evidente quando il rapporto tra Pentagono, Big Tech e fornitori strategici ha mostrato la dipendenza occidentale.
Leggi anche: Allarme spionaggio cinese negli USA e Asia del Sud
I componenti non erano operativi ma il materiale stealth resta sensibile
Il Pentagono ha descritto il carico come composto da componenti F-35 non più utilizzabili, ma il rischio non coincide soltanto con la possibilità di rimontarli su un velivolo. Il tettuccio e il portello del vano armi erano rivestiti con materiale radar-assorbente destinato a ridurre la segnatura del caccia, e proprio la possibilità di studiarne struttura, composizione e trattamento rende l’episodio rilevante sul piano dell’intelligence tecnica. Non è corretto dedurre automaticamente che Pechino possa ricostruire la formula del rivestimento o replicare capacità stealth statunitensi; è però evidente che un avversario ottiene valore anche da componenti fuori servizio se può sottoporli a reverse engineering, analisi dei materiali e confronto con informazioni già raccolte attraverso altre attività. Il rischio si inserisce in una pressione cinese molto più ampia sulla tecnologia occidentale, già emersa nelle campagne contro l’industria dei semiconduttori taiwanese. In questo quadro, un componente fisico consegnato accidentalmente può diventare un’altra tessera di un mosaico informativo costruito nel tempo.
Cotton chiede al Pentagono di rivedere le catene commerciali
Il caso aveva già prodotto una reazione politica prima che emergesse il dettaglio dell’email mancata. Il 29 settembre il senatore Tom Cotton ha chiesto a Pete Hegseth di riesaminare la sicurezza delle catene logistiche militari gestite da contractor e vettori commerciali. Nella lettera ufficiale inviata al Pentagono, Cotton sottolinea che il Dipartimento dipende ampiamente da operatori privati per trasportare armi, ricambi e materiali e che velocità e flessibilità non possono tradursi nella perdita di controllo sulle tecnologie sensibili. Il punto diventa ancora più concreto dopo la ricostruzione di Bloomberg: il problema non è soltanto scegliere un vettore affidabile, ma garantire che i vincoli di sicurezza seguano il carico attraverso tutti i sistemi, le aziende e le persone che intervengono nella movimentazione. Il tema tocca direttamente la dipendenza occidentale da reti industriali distribuite, già visibile nel modo in cui la sovranità tecnologica entra nelle scelte di difesa italiane: quando una catena critica viene esternalizzata, la sicurezza deve essere trasferita insieme alla responsabilità operativa.
La falla non è una mail persa ma una compliance che non viaggia con il carico
Attribuire tutto a un dipendente che non avrebbe visto un messaggio sarebbe rassicurante, ma riduttivo. Se un carico soggetto a restrizioni internazionali può essere instradato verso una giurisdizione vietata perché due aziende utilizzano sistemi informatici differenti e l’informazione critica non compare nel workflow del soggetto che modifica la rotta, il problema è architetturale. Una catena di custodia realmente robusta dovrebbe rendere il vincolo inseparabile dall’oggetto movimentato: classificazione, destinazioni proibite, autorizzazioni e alert dovrebbero restare visibili e bloccanti a ogni cambio di operatore. La vicenda mostra inoltre quanto sia fragile distinguere sicurezza fisica, sicurezza informativa e governance dei fornitori. Gli Stati Uniti possono imporre controlli severi sulle esportazioni e limitare l’accesso cinese a chip o tecnologie strategiche, ma un errore nella logistica può aggirare in poche ore ciò che il sistema normativo tenta di proteggere per anni. La pressione sulle filiere tecnologiche è già evidente quando Pechino accusa Nvidia di possibili backdoor nei chip AI.
Continua con:
Volt Typhoon minaccia Guam per sabotare USA in Taiwan
Cina vieta i semiconduttori USA dai PC governativi
La sicurezza dell’F-35 passa anche dai sistemi dei corrieri
L’episodio non dimostra un’operazione cinese di intercettazione deliberata: le informazioni disponibili indicano una deviazione errata del carico e la successiva presa in custodia da parte delle autorità cinesi. Proprio per questo il caso è forse più scomodo. La piattaforma militare più avanzata degli Stati Uniti può essere protetta da classificazioni, controlli all’esportazione e procedure industriali sofisticate, ma resta esposta quando un componente esce dal perimetro del produttore e attraversa operatori commerciali che devono interpretare correttamente le stesse restrizioni. La certificazione NATO ottenuta da dispositivi civili Apple mostra quanto il settore difesa pretenda garanzie tecniche elevate sui terminali; la vicenda F-35 ricorda che lo stesso livello di rigore deve estendersi alla logistica. La vera vulnerabilità non è stata una singola email: è un sistema nel quale quell’email poteva essere l’unico ponte tra una regola di sicurezza e la persona chiamata ad applicarla.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.