🛡️ Executive Summary
- Socket ha identificato 16 estensioni Firefox che imitano Rabby e OKX Wallet per intercettare recovery phrase e chiavi private.
- Le estensioni dichiaravano di non raccogliere dati ma trasmettevano i segreti verso Cloudflare Workers controllati dagli attaccanti.
- Mozilla ha rimosso gli add-on il 5 ottobre, ma chi ha inserito una seed phrase deve considerare il wallet compromesso e spostare gli asset.
Sedici estensioni malevole distribuite attraverso l’ecosistema Firefox hanno impersonato wallet e strumenti Web3 con un obiettivo diretto: convincere gli utenti a inserire seed phrase e chiavi private dentro interfacce clonate, per poi inoltrarle a infrastrutture controllate dagli attaccanti. La nuova campagna analizzata da Socket comprende quattro estensioni costruite attorno a una copia di Rabby Wallet e dodici varianti che riprendono l’interfaccia di OKX. Mozilla le ha rimosse dallo store il 5 ottobre. Il dato più importante è però strutturale: l’estensione del browser viene ormai usata come phishing eseguibile, installato volontariamente dalla vittima e dotato di privilegi che un normale sito web non possiede.
Cosa leggere
Quattro false Rabby e dodici cloni OKX rubano i segreti del wallet
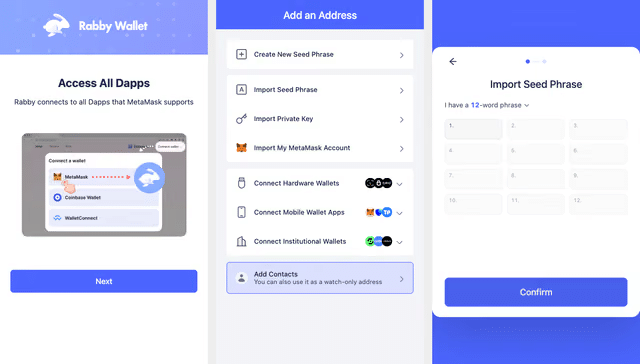
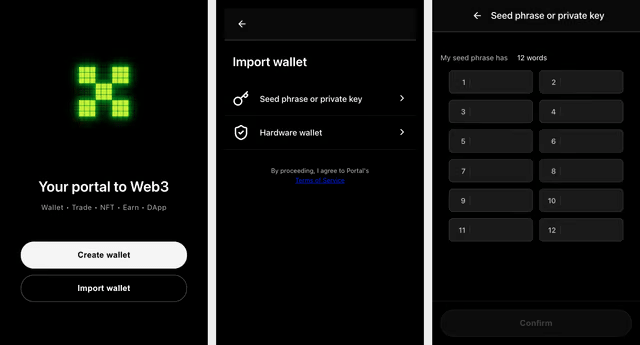
La ricerca originale di Socket identifica una campagna coordinata di 16 estensioni Firefox. Quattro appartengono alla famiglia che imita Rabby Wallet, utilizzando anche il nome ingannevole “Raabby WaIIet”, mentre dodici varianti più compatte riproducono elementi dell’esperienza OKX e presentano all’utente un flusso di importazione del wallet. Il comportamento chiave è semplice: quando la vittima inserisce una recovery phrase da 12 o 24 parole o una chiave privata, l’estensione intercetta il dato e tenta di esfiltrarlo verso endpoint Cloudflare Workers controllati dagli operatori. La campagna prosegue una linea già emersa ad agosto, quando Socket aveva collegato 77 estensioni Firefox a una stessa infrastruttura, 40 delle quali con capacità confermate di furto crypto. Il nuovo cluster dimostra quindi che la pressione sul marketplace Mozilla non è terminata con le rimozioni precedenti.
Leggi anche: Chrome ed Edge sotto attacco: 19 estensioni rubano wallet, credenziali e sessioni
Le estensioni dichiaravano di non raccogliere dati
Uno degli elementi più rilevanti è il contrasto tra quanto dichiarato nei manifest e ciò che eseguiva il codice. Socket osserva che tutte le estensioni indicavano esplicitamente l’assenza di raccolta dati, mentre le routine interne gestivano e trasmettevano materiale di autenticazione capace di consegnare l’intero wallet all’attaccante. Le varianti Rabby utilizzavano richieste verso Cloudflare Workers per trasferire i segreti, mentre quelle ispirate a OKX inviavano le recovery phrase dal popup falso al background script e successivamente all’infrastruttura remota.
Alcune estensioni richiedevano inoltre privilegi molto più ampi di quelli necessari al semplice furto della seed phrase: accesso persistente in background, content script eseguiti dall’avvio del documento, capacità di operare su pagine HTTP, HTTPS e file locali, webRequest e accesso esteso agli host. Socket non ha però dimostrato un furto aggiuntivo della navigazione e descrive correttamente questi permessi come superficie di accesso eccessiva, non come prova di capacità mai osservate.
Lo store ufficiale non certifica la sicurezza dell’estensione
Il problema non riguarda soltanto Firefox. Negli ultimi mesi campagne differenti hanno dimostrato che Chrome, Edge e Firefox possono diventare un livello operativo del malware senza richiedere la classica installazione di un eseguibile. A luglio un’estensione Chromium analizzata da McAfee sostituiva gli indirizzi dei wallet durante le transazioni, mentre altre operazioni hanno sfruttato estensioni precedentemente legittime o imitazioni di servizi conosciuti. Il browser è particolarmente interessante per il cybercrime perché concentra identità autenticate, account exchange, wallet, cookie e flussi finanziari nello stesso processo. Essere pubblicati in uno store ufficiale riduce la frizione psicologica dell’installazione, ma non equivale a una certificazione permanente del codice o dell’identità del publisher.
Una seed phrase rubata non si revoca cambiando password
Nel furto di credenziali tradizionali l’utente può spesso reagire cambiando password e revocando sessioni. Per un wallet non custodial il problema è diverso. La seed phrase o la chiave privata rappresentano l’autorità crittografica sull’asset: chi le copia può ricostruire il wallet altrove e firmare transazioni indipendentemente dal computer originario.
Socket raccomanda quindi agli utenti che abbiano inserito materiale reale in una delle estensioni malevole di considerare il wallet compromesso, crearne uno nuovo da un ambiente pulito e trasferire gli asset. Cambiare la password locale dell’estensione non neutralizza una seed phrase già esfiltrata. È lo stesso motivo per cui le campagne contro i wallet browser hanno un rendimento superiore al normale phishing: l’attaccante non ruba soltanto un account, ma ottiene una chiave crittografica che può restare valida finché i fondi non vengono trasferiti.
La campagna mostra una produzione industriale delle false estensioni
La presenza di nomi, versioni, identificativi e descrizioni differenti non nasconde la forte riutilizzazione di componenti. Socket collega le estensioni attraverso interfacce, logica di gestione delle credenziali, marker di campagna e infrastruttura di rete condivisa. Le varianti cambiano confezione più rapidamente di quanto cambi la tecnica di fondo, consentendo agli operatori di sostituire una pubblicazione rimossa con una nuova identità senza ricostruire l’intero toolkit. Questa capacità produttiva richiama la precedente Offside Wallet Theft Factory e rende inefficace una difesa basata soltanto sulla blacklist del nome. Un utente può riconoscere un’estensione rimossa e cadere nella variante successiva, soprattutto quando branding, link e schermate richiamano servizi reali. Il problema è già emerso anche con 108 estensioni Chrome capaci di rubare sessioni Telegram e dati Google: il marketplace è ormai una superficie supply chain, non un semplice catalogo di plugin.
Continua con:
KREMLIN falsifica i controlli di Chrome: ruba sessioni e usa Ethereum per il C2
ClickFix entra nel browser: Google Sheets diventa C2 per rubare Bitcoin
Mozilla ha rimosso le estensioni ma il rischio sopravvive alla cancellazione
Mozilla aveva rimosso dal marketplace le 16 estensioni identificate entro il 5 ottobre, ma la bonifica dello store non protegge automaticamente chi abbia già consegnato una recovery phrase agli attaccanti. Chi ha soltanto installato l’estensione senza importare un wallet non è automaticamente dimostrato come vittima di furto, mentre chi ha digitato seed phrase o chiavi private deve considerarle esposte. La campagna conferma soprattutto una trasformazione ormai evidente nell’ecosistema browser: il confine tra phishing e malware sta scomparendo. Una falsa pagina web deve convincere la vittima a fidarsi per pochi minuti; una falsa estensione può invece installarsi nel browser, presentarsi come strumento legittimo e ottenere un livello di integrazione molto più profondo. Per chi gestisce criptovalute, la regola diventa quindi più severa: il wallet va raggiunto dal sito ufficiale del progetto e verificato da lì, non cercato semplicemente per nome dentro uno store.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.