📌 In Sintesi
- Rome Technopole è stata multata per 8.000 euro dopo avere pubblicato dati personali e bancari di 480 vincitori di borse di studio.
- Il Comune di Arvier riceve una sanzione da 4.000 euro per un sistema di videosorveglianza che riprendeva anche un’abitazione privata.
- I due provvedimenti ribadiscono che trasparenza e sicurezza non autorizzano trattamenti eccedenti: minimizzazione e privacy by design devono operare fin dall’origine.
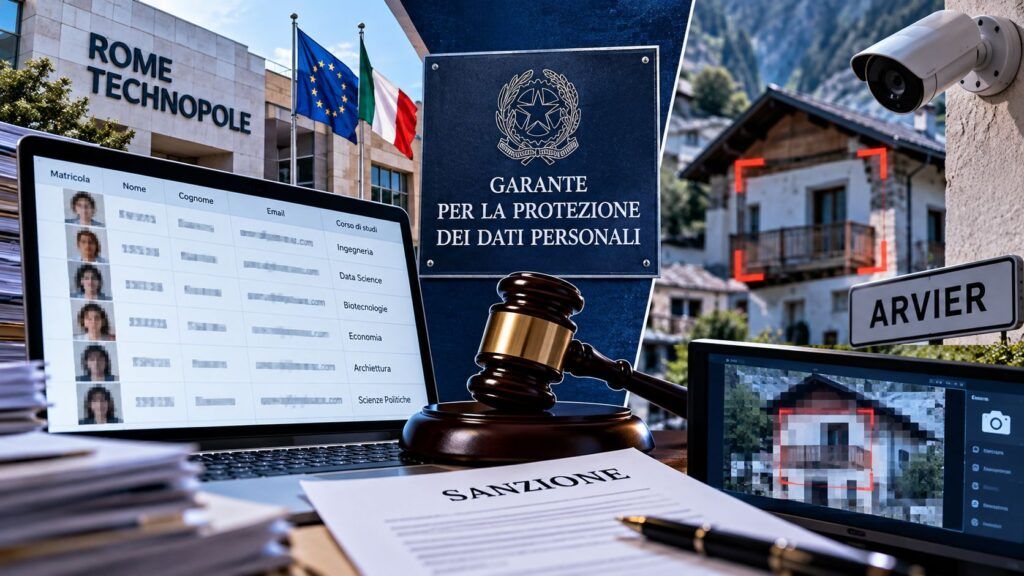
Il Garante Privacy colpisce due trattamenti molto diversi ma accomunati dallo stesso errore: raccogliere o diffondere più dati di quanto sia necessario. La Fondazione Rome Technopole è stata sanzionata per avere pubblicato online informazioni personali di 480 studenti vincitori di borse di studio, comprese coordinate bancarie e dati identificativi. Il Comune di Arvier, invece, è stato multato per un sistema di videosorveglianza capace di riprendere anche parti di un’abitazione privata. Nei due casi cambia la tecnologia, ma non il principio violato: trasparenza amministrativa e sicurezza urbana non autorizzano trattamenti sproporzionati né cancellano gli obblighi di minimizzazione e privacy by design.
Cosa leggere
Rome Technopole pubblica IBAN, documenti e dati di 480 studenti
Con il provvedimento n. 634 del 23 settembre 2026 il Garante ha inflitto una sanzione di 8.000 euro alla Fondazione Rome Technopole dopo il reclamo di uno degli studenti coinvolti. Nel file Excel pubblicato online con le graduatorie dei vincitori erano presenti dati molto più ampi di quelli necessari a comunicare l’esito del bando: indirizzi di residenza, codici fiscali, date di nascita, email, estremi dei documenti di identità, informazioni sulla carriera universitaria e coordinate bancarie, compreso l’Iban. La Fondazione ha rimosso il file circa dodici ore dopo la pubblicazione e ha ricondotto l’errore a una interpretazione sbagliata degli obblighi di trasparenza amministrativa. L’Autorità ha però chiarito che la trasparenza non costituisce una base generale per diffondere qualsiasi informazione detenuta dall’ente e ha accertato la violazione dei principi di liceità e minimizzazione, oltre all’assenza di una base giuridica idonea. È lo stesso nodo emerso nel caso IQVIA, dove il Garante ha contestato un trattamento sanitario ritenuto non realmente anonimo: il fatto che un dato sia disponibile all’organizzazione non significa che possa essere trattato o diffuso senza limiti.
Leggi anche: Garante privacy sanziona aziende e professionisti per violazioni dei dati personali
Dodici ore online bastano per configurare una violazione
La breve permanenza del file non ha eliminato la responsabilità. Il Garante ne ha tenuto conto nella quantificazione della sanzione, insieme all’assenza di precedenti violazioni e alla collaborazione della Fondazione, ma il punto regolatorio resta netto: una pubblicazione illecita non diventa lecita perché viene rimossa rapidamente. In un file Excel contenente dati finanziari e identificativi, anche una finestra temporale limitata può essere sufficiente per download, copia e redistribuzione fuori dal controllo del titolare. Il caso è quindi particolarmente istruttivo per università, fondazioni, enti pubblici e soggetti che gestiscono procedure comparative: graduatorie, elenchi degli ammessi e risultati possono rispondere a obblighi di pubblicità, ma questi devono essere tradotti in un set di informazioni strettamente necessario allo scopo. La stessa linea di rigore emerge dalle decisioni con cui la Cassazione ha rafforzato i poteri sanzionatori del Garante nel caso BBVA, confermando che l’enforcement non riguarda soltanto grandi piattaforme digitali ma anche processi amministrativi ordinari.
Arvier riprendeva finestre e balconi di un’abitazione privata
Il secondo caso riguarda un sistema completamente diverso. Con il provvedimento n. 636 del 23 settembre 2026 il Garante ha sanzionato per 4.000 euro il Comune di Arvier, cittadina valdostana di circa 800 abitanti, dopo il reclamo di una residente che contestava l’angolo di ripresa di una telecamera comunale. Dagli accertamenti è emerso che l’impianto, attivo dal 2011-2012 e successivamente ampliato, era impiegato per finalità diverse — viabilità, parcheggi, lettura targhe, tutela ambientale e protezione civile — senza una individuazione sufficientemente chiara della relativa base giuridica. Una telecamera riprendeva anche la facciata dell’abitazione della reclamante, comprese finestre, balconi e portefinestre. Per il Garante quella porzione di ripresa non era necessaria rispetto alle finalità dichiarate e determinava un’ingerenza sproporzionata nella sfera privata. Un precedente molto vicino è rappresentato dalle sanzioni per accessi sanitari e telecamere negli spogliatoi, dove ancora una volta la liceità del sistema dipendeva dal rapporto tra finalità dichiarata e reale estensione del controllo.
Il privacy masking applicato dopo non corregge l’errore di progettazione
Dopo l’avvio dell’istruttoria il Comune aveva adottato una funzione di privacy masking per oscurare la parte dell’immagine relativa all’abitazione, ma per l’Autorità la misura era tardiva: l’esclusione delle aree private avrebbe dovuto essere prevista fin dalla progettazione e dalla prima configurazione dell’impianto. È il passaggio più importante del provvedimento perché sposta il problema dalla correzione successiva alla progettazione iniziale. Il Garante ha contestato anche cartelli informativi troppo generici, limitati al riferimento alla “sicurezza”, e una valutazione d’impatto ritenuta insufficiente. Il Comune dovrà quindi ricostruire l’intero sistema: censire le telecamere, definire con precisione finalità e base giuridica, correggere gli angoli di ripresa, applicare mascheramenti dove necessari, completare la DPIA e aggiornare le informative. Il caso mostra che un impianto tecnicamente funzionante può restare non conforme se la configurazione raccoglie immagini eccedenti rispetto allo scopo per cui è stato installato.
Continua con:
Dati pazienti diabetici esposti: sanzione del Garante Privacy
Recupero crediti, il Garante vieta pressioni e telefonate preregistrate
Pubblicare troppo e vedere troppo sono lo stesso errore
Rome Technopole e Arvier operano in contesti lontanissimi, ma i due provvedimenti convergono su una regola elementare del GDPR: il trattamento deve essere proporzionato allo scopo prima ancora di essere tecnicamente possibile. Nel primo caso l’errore è stato considerare la trasparenza come autorizzazione a riversare online un file contenente informazioni che andavano ben oltre la graduatoria. Nel secondo è stato utilizzare una telecamera pubblica con un campo visivo più ampio del necessario, cercando di correggerlo soltanto dopo il reclamo. La lezione per enti pubblici, università, fondazioni e amministrazioni è concreta: prima di pubblicare un dataset o accendere una telecamera bisogna chiedersi quali informazioni servano davvero, quali debbano essere escluse e quale base giuridica sostenga ogni singolo trattamento. La privacy non interviene dopo il danno come filtro correttivo: deve essere parte della configurazione iniziale del servizio.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.