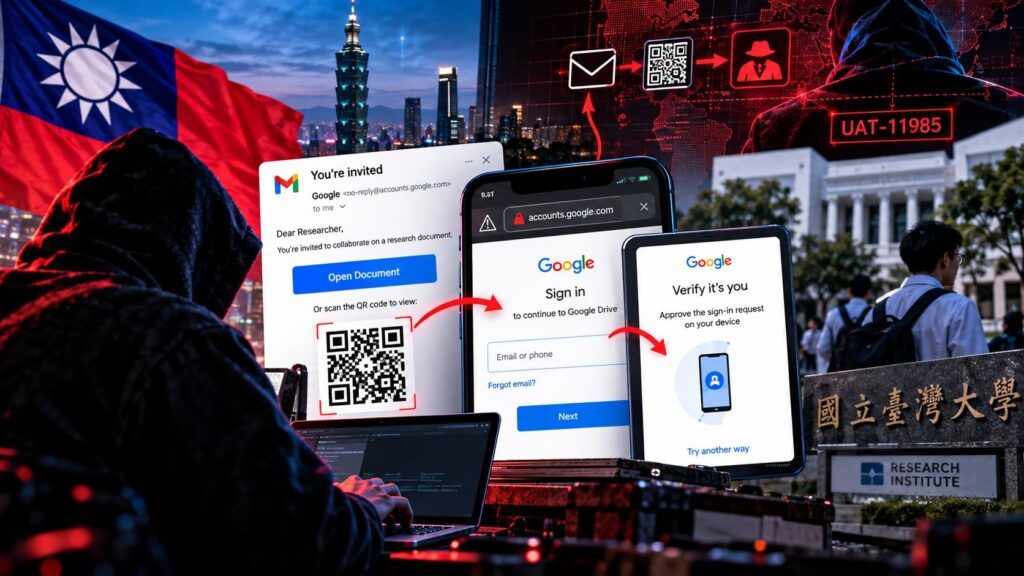
🛡️ Executive Summary
- UAT-11985 prende di mira ricercatori e istituti taiwanesi usando eventi reali e identità accademiche imitate per costruire esche credibili.
- Cisco Talos rileva indizi compatibili con una produzione assistita dall’AI, ma non considera provato l’uso integrale di un LLM per generare i messaggi.
- Il kit AiTM replica in tempo reale l’autenticazione Google attraverso HTTP e WebSocket, intercettando credenziali, challenge MFA e sessioni autenticate.
UAT-11985 prende di mira ricercatori e organizzazioni accademiche di Taiwan con una campagna di spear phishing costruita su eventi reali, identità istituzionali credibili e un kit adversary-in-the-middle capace di seguire in tempo reale il flusso di autenticazione Google. Cisco Talos osserva inoltre segnali coerenti con l’uso dell’AI per personalizzare le esche, ma non considera dimostrato che i messaggi siano stati generati integralmente da un modello. La parte più pericolosa arriva dopo il clic: HTTP e WebSocket sincronizzano credenziali, richieste MFA e stato della sessione, trasformando un invito accademico plausibile in un furto di identità cloud.
Cosa leggere
UAT-11985 usa eventi reali per rendere credibili inviti falsi
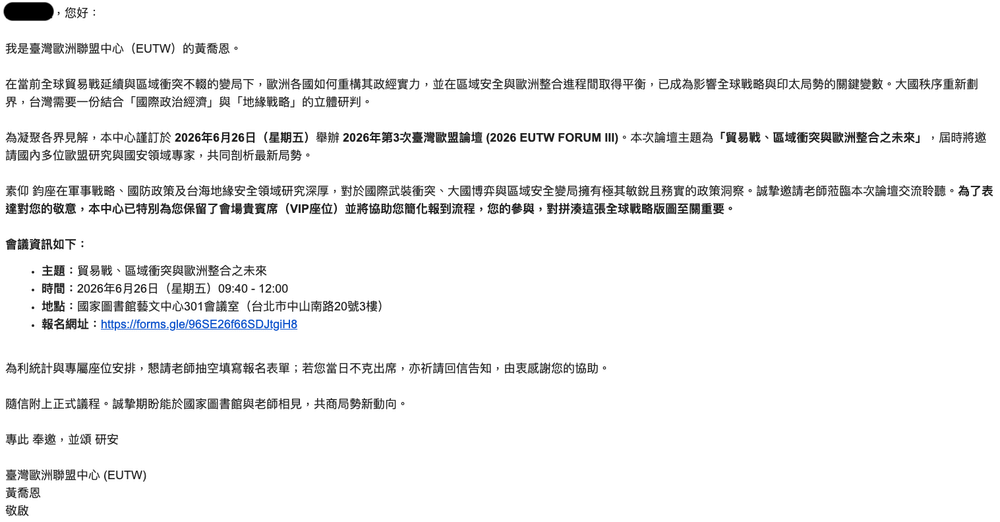
La ricerca originale di Cisco Talos colloca la campagna a metà 2026 e descrive vittime affiliate a organizzazioni di ricerca taiwanesi. Gli operatori hanno impersonato realtà come Taiwan European Union Centre, NCCU Institute of International Relations e Taiwan Research Institute, riutilizzando informazioni pubbliche su eventi, temi geopolitici, date e sedi. I mittenti indicati nelle email non risultavano però riconosciuti dalle istituzioni contattate. Talos rileva una struttura ricorrente: introduzione ricca di linguaggio strategico, adulazione personalizzata del destinatario e dettagli logistici plausibili, seguiti da un link di registrazione che appare legittimo ma porta a infrastruttura controllata dall’attaccante. È una forma di legitimacy laundering: dati veri sull’evento vengono usati per rendere credibile il punto falso della catena. Il metodo ricorda l’evoluzione già vista nelle campagne che sfruttano servizi Google fidati per rubare credenziali, ma qui il bersaglio è più selettivo e il contesto accademico-politico diventa parte dell’operazione.
Leggi anche: Kimsuky usa JSONPing e spoofing WebEx contro obiettivi sudcoreani
L’AI accelera la personalizzazione, ma Talos non parla di prova definitiva
Le email esaminate hanno sintassi, retorica e sequenza quasi identiche pur riferendosi a destinatari e temi differenti. Talos osserva formulazioni grammaticalmente fluide ma molto astratte, uso ripetuto di elogi intercambiabili e rapida adattabilità a istituzioni e argomenti geopolitici diversi. Questi elementi sono compatibili con una produzione assistita da AI e con l’impiego di un prompt riutilizzabile, ma la ricerca precisa che i segnali linguistici non consentono di dimostrare in modo conclusivo che un large language model abbia generato integralmente i messaggi. La distinzione è importante: l’AI non è qui una vulnerabilità né il cuore tecnico dell’attacco, ma un moltiplicatore operativo che riduce il costo della personalizzazione. La stessa dinamica che rende il phishing più scalabile era già visibile nei servizi PhaaS cinesi capaci di intercettare OTP in tempo reale, con la differenza che UAT-11985 applica la personalizzazione a un targeting molto più ristretto.
I QR code portano il phishing fuori dalla casella email
Talos ha osservato anche poster di eventi legittimi modificati con QR code malevoli. Il design veniva copiato dalle pagine reali, mentre il codice QR veniva sostituito per indirizzare la scansione verso il phishing. La conseguenza è rilevante perché il vettore può sopravvivere alla singola email: un destinatario potrebbe stampare o condividere il poster in ufficio, trasformando un’esca destinata inizialmente a una persona in un punto di ingresso per altri membri dell’organizzazione.
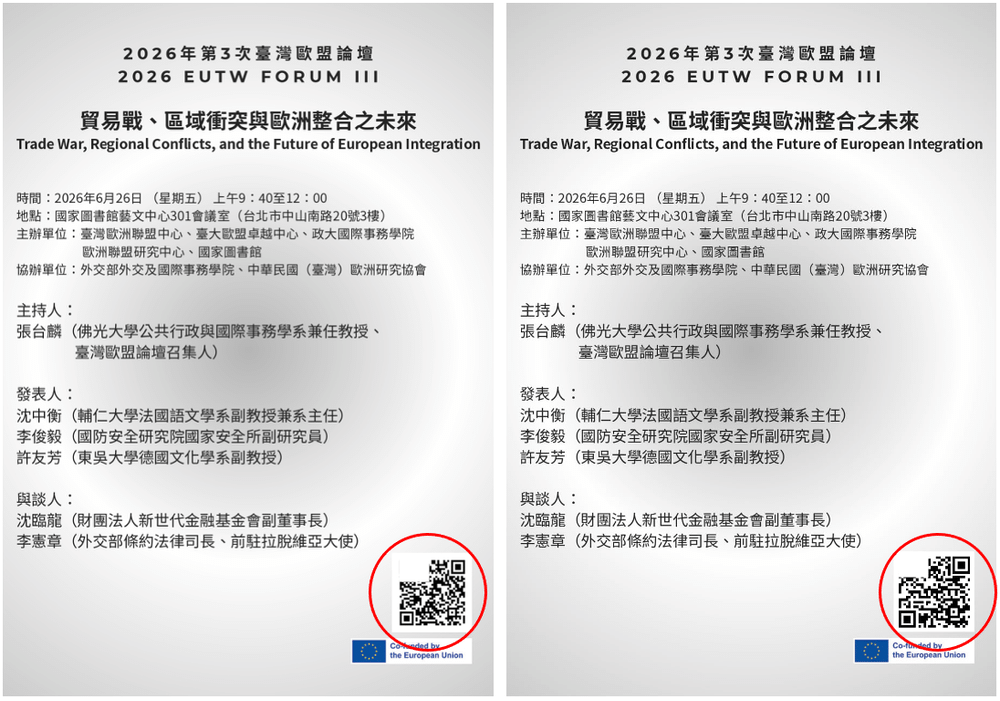
Il quishing sposta inoltre una parte della navigazione sullo smartphone, dove l’utente vede meno informazioni sull’URL e dove la verifica visiva del dominio può essere meno immediata. Nel caso UAT-11985 il QR code non è quindi un semplice formato alternativo del link, ma un meccanismo capace di ampliare la superficie dell’attacco e separare ulteriormente il messaggio iniziale dal punto in cui vengono raccolte le credenziali.
Google AiTM sincronizza password e MFA in tempo reale
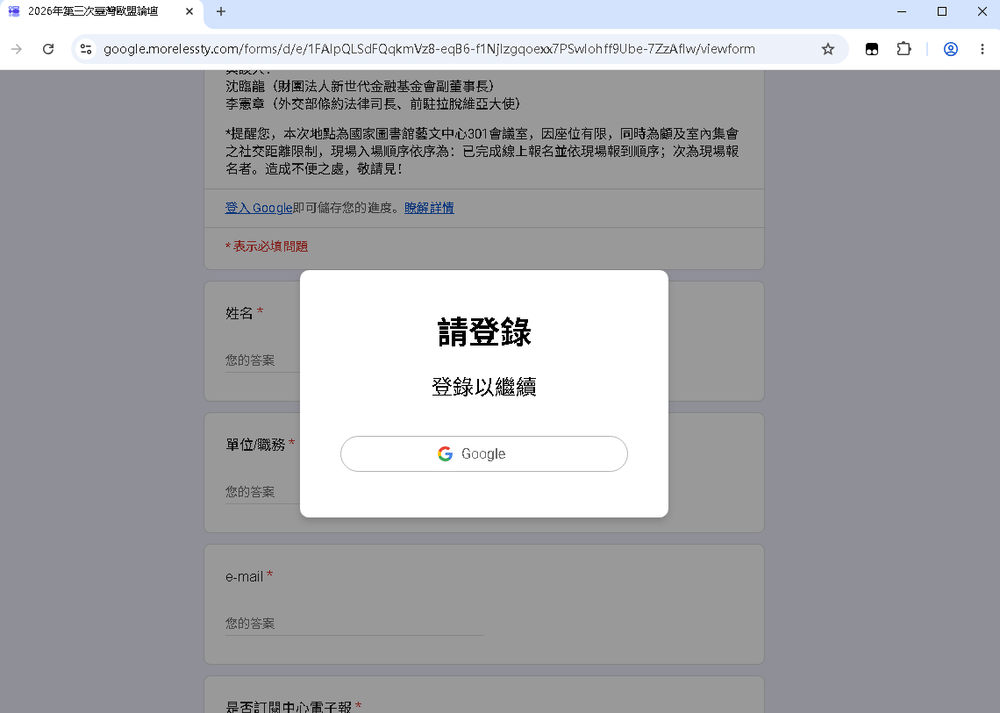
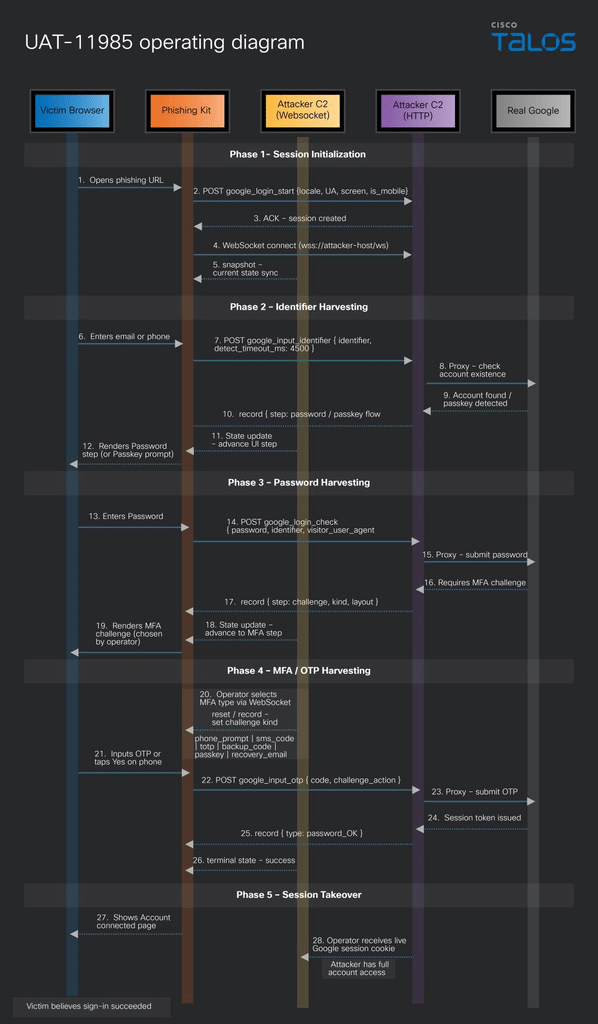
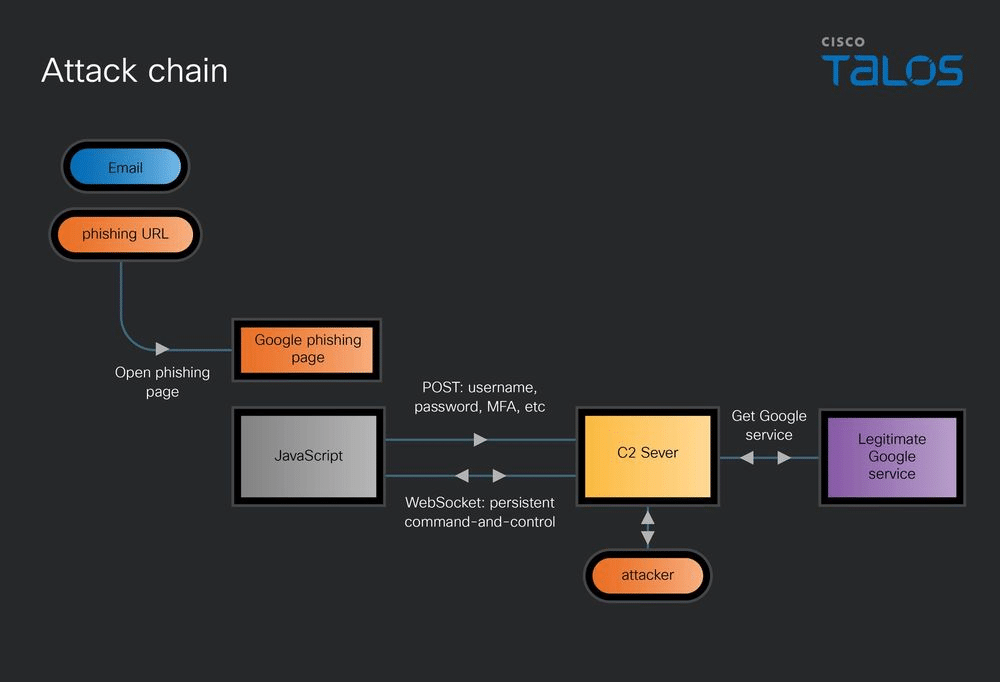
La parte tecnica decisiva è il phishing kit che imita Google Forms e forza il passaggio verso una falsa pagina di accesso Google. Il JavaScript offuscato comunica con l’infrastruttura dell’attaccante attraverso due canali: richieste HTTP POST per inviare fingerprint del browser, identificatori, password e risposte alle challenge, e una connessione WebSocket persistente per ricevere lo stato dell’autenticazione e mostrare alla vittima il passaggio successivo.
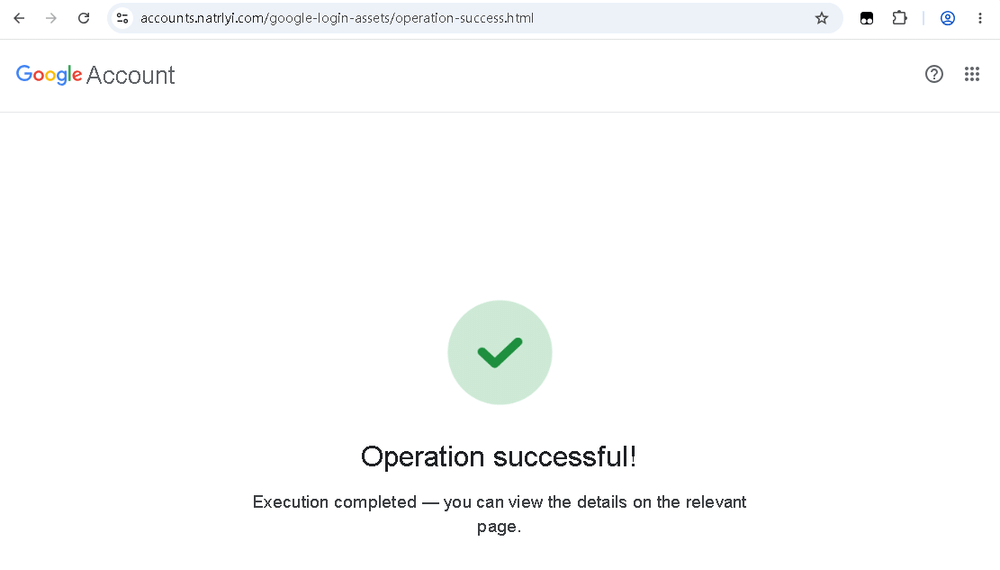
Il server dell’attaccante inoltra in parallelo le informazioni al vero servizio Google e replica nell’interfaccia falsa ciò che Google richiede per quell’account. Se servono ulteriori verifiche, la pagina può essere aggiornata in tempo reale con la relativa challenge. L’obiettivo è ottenere una sessione autenticata completa, non semplicemente una coppia username-password. È la stessa logica degli attacchi AiTM già osservati attraverso infrastrutture Evilginx, nei quali la MFA non viene rotta crittograficamente ma aggirata facendo partecipare la vittima al processo legittimo.
Il codice suggerisce cinese semplificato, non un’attribuzione statale
Talos valuta con confidenza moderata che l’interfaccia del kit sia stata sviluppata originariamente in cinese semplificato e successivamente adattata al cinese tradizionale e all’inglese. La conclusione deriva dalla struttura delle traduzioni, che usa il cinese semplificato come base, dall’ordine dei fallback e da termini tipici dell’uso della Cina continentale. Questo dato non equivale però ad attribuire UAT-11985 al governo cinese o a uno specifico gruppo statale. La ricerca definisce l’operazione una campagna APT, ma il materiale disponibile dimostra soprattutto lingua di sviluppo, targeting e infrastruttura. Confondere questi elementi con un’attribuzione geopolitica certa sarebbe un salto non supportato. Per Taiwan il quadro resta comunque sensibile: centri di ricerca e istituti di policy rappresentano obiettivi ad alto valore informativo, all’interno di un contesto nel quale la pressione cyber cinese sull’isola è già diventata un tema strutturale.
Continua con:
Tycoon2FA smantellato: il kit phishing che aggirava la MFA
BigBear 2.0 aggira l’MFA di Microsoft 365 e compromette 258 organizzazioni
La difesa deve guardare alla sessione, non soltanto alla password
UAT-11985 mostra perché un controllo limitato alla reputazione del link o alla presenza della MFA non basta contro un relay in tempo reale. Talos pubblica firme ClamAV e regole Snort dedicate alla campagna, mentre gli indicatori tecnici vengono distribuiti nel repository IOC del vendor. Sul piano operativo, il valore della detection sta nel riconoscere la sequenza anomala: invito apparentemente legittimo, redirect verso infrastruttura non istituzionale, replica della pagina Google, traffico HTTP verso il C2 e WebSocket persistente che sincronizza l’interfaccia. Il precedente degli attacchi PREY-0058 contro identità cloud e sessioni Microsoft 365 mostra la stessa trasformazione: quando l’aggressore riesce a posizionarsi tra utente e servizio reale, la password diventa soltanto uno degli elementi della catena; il risultato finale è il controllo dell’identità cloud e di tutto ciò che quell’identità può raggiungere.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.