📌 In Sintesi
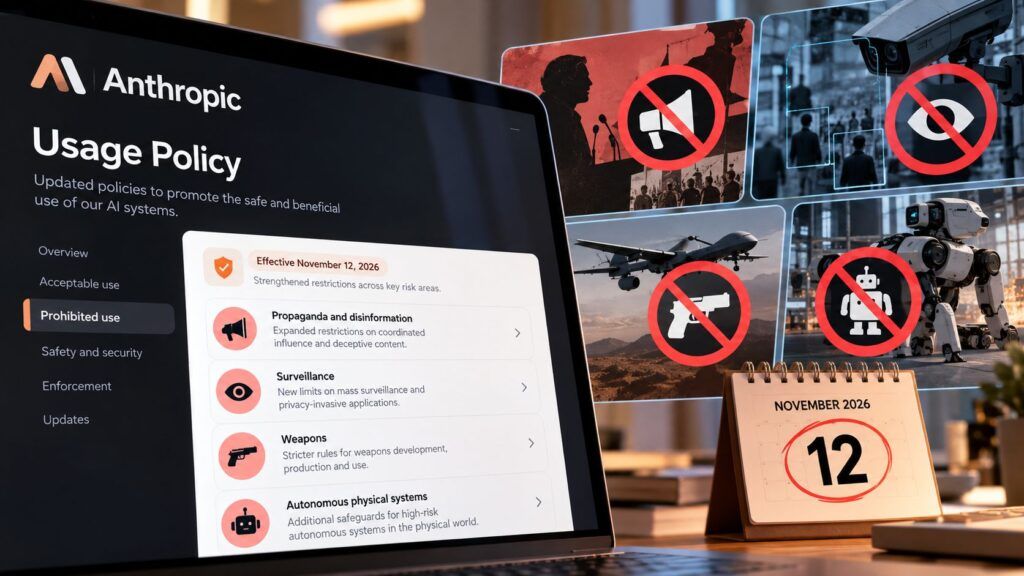
- Anthropic aggiorna dal 12 novembre la Usage Policy per adattarla a Claude che lavora più a lungo, usa strumenti ed esegue compiti con maggiore autonomia.
- Vengono esplicitati i divieti su campagne ingannevoli, sorveglianza senza consenso, decisioni di polizia e software destinato al funzionamento delle armi.
- Quando Claude controlla hardware capace di provocare danni fisici, un operatore qualificato deve poter osservare il sistema e fermarlo.
Anthropic sta modificando le regole di Claude perché il problema non è più soltanto ciò che un modello risponde, ma ciò che un agente può fare dopo la risposta. La nuova Usage Policy, efficace dal 12 novembre, consolida le restrizioni contro campagne di influenza, chiarisce i limiti sulla sorveglianza e sulle armi e introduce requisiti specifici quando il modello controlla sistemi fisici autonomi. L’azienda lega esplicitamente l’aggiornamento alla trasformazione di Claude in uno strumento capace di lavorare più a lungo e con maggiore indipendenza. È un cambio di scala: la safety non riguarda più soltanto prompt e contenuti, ma identità, decisioni, infrastrutture e azioni eseguite nel mondo reale.
Cosa leggere
Propaganda e account falsi diventano un unico perimetro di abuso
Nel documento ufficiale sulla Usage Policy 2026 Anthropic spiega di aver osservato media statali, uffici governativi di propaganda e società commerciali usare Claude per costruire reti di account falsi e siti di notizie fabbricati. Le restrizioni esistevano già, ma erano distribuite tra disinformazione, elezioni, frodi e privacy; ora confluiscono nella sezione “Do Not Engage in Deceptive Campaigns or Artificial Activity”, che vieta sia l’occultamento dell’origine dei messaggi sia la costruzione degli strumenti necessari a industrializzare campagne di influenza. È la formalizzazione di un problema già noto nella propaganda digitale costruita attraverso identità artificiali e infrastrutture coordinate: l’AI generativa riduce drasticamente il costo necessario per creare contenuti, tradurli, modificarli e distribuirli attraverso migliaia di profili apparentemente indipendenti.
Leggi anche: Claude, Pentagono e il leak perfetto: la crepa di Anthropic nel momento più delicato per l’AI americana
Anthropic restringe il bersaglio elettorale ma rimuove un divieto generale
La sezione politica viene contemporaneamente resa più precisa e meno assoluta. Claude resta vietato per attività che ingannano gli elettori, diffondono informazioni false sulle modalità di voto, impersonano candidati o funzionari elettorali oppure tentano di ridurre la partecipazione. Anthropic elimina però il precedente divieto generale sul targeting politico personalizzato, perché poteva bloccare anche attività legittime come comunicazioni multilingue delle organizzazioni civiche o notifiche amministrative agli elettori. Restano proibiti il targeting basato sull’inganno e l’utilizzo improprio di dati personali. Il punto è rilevante perché sposta la policy dalla categoria del contenuto alla modalità operativa con cui quel contenuto viene prodotto, distribuito e indirizzato. Una comunicazione politica non viene quindi esclusa in quanto tale: diventa vietata quando il modello entra in una catena progettata per falsificare identità, manipolare il processo democratico o sfruttare informazioni personali ottenute impropriamente.
Sorveglianza e armi includono adesso anche il software che le rende operative
Anthropic rende inoltre esplicito un confine che diventa sempre più importante con gli agenti. Claude non può essere utilizzato per costruire o migliorare strumenti progettati per la sorveglianza, né per stabilire chi debba essere investigato, arrestato o incriminato. Il divieto riguarda anche il tracciamento senza consenso effettuato a posteriori su dati già raccolti, non soltanto quello in tempo reale. Sul fronte militare, la policy chiarisce che il divieto di sviluppare armi comprende anche software di guida, controllo e componenti necessari al loro funzionamento, oltre all’armamento di droni e veicoli autonomi. La distinzione è cruciale nel momento in cui modelli come Claude vengono integrati in ambienti operativi sempre più sensibili: il problema non è soltanto impedire al modello di spiegare come costruire un’arma, ma evitare che diventi direttamente un componente software della catena d’impiego. La tensione tra capacità commerciali e uso militare era già emersa nel rapporto tra Anthropic e il Pentagono, dove Claude entra in un contesto nel quale sicurezza del codice e segretezza diventano parte dello stesso problema.
Se Claude muove hardware serve qualcuno che possa premere stop
La novità più significativa riguarda i sistemi fisici. Quando Claude viene collegato a hardware capace di compiere azioni autonome potenzialmente pericolose, Anthropic richiede che un operatore qualificato possa osservare il dispositivo e interromperne il funzionamento. L’hardware deve inoltre poter raggiungere o mantenere uno stato sicuro se il collegamento con Claude viene perso. È un principio semplice, ma segna il passaggio dall’AI generativa alla robotica agentica: non basta più controllare il testo prodotto, bisogna definire cosa accade se il modello interpreta male il contesto, entra in loop o utilizza uno strumento nel modo sbagliato. Lo stesso problema di autonomia emerge già nei workflow software, dove Claude Code può eseguire sequenze estese di operazioni e test senza intervento umano continuo; quando la stessa architettura controlla motori, macchinari o dispositivi fisici, il confine tra errore logico e incidente diventa immediatamente materiale.
Continua con:
Claude diventa piattaforma tra Code, Slack e workflow agentici persistenti
Prompt injection negli agenti AI: repository GitHub possono trasformarsi in reverse shell
La nuova policy ammette implicitamente che il chatbot non esiste più
Anthropic presenta gran parte delle modifiche come chiarimenti di regole già applicate, non come una rivoluzione improvvisa. Ma il quadro complessivo racconta comunque una trasformazione sostanziale. Claude non viene più governato come un sistema che genera testo, bensì come un attore software capace di osservare, decidere, usare strumenti e provocare conseguenze esterne. Per salute, finanza, diritti, lavoro e servizi essenziali resta obbligatorio un human in the loop qualificato, insieme alla comunicazione all’interessato dell’utilizzo dell’AI. Nei sistemi fisici compare addirittura l’obbligo di uno stop operativo. È questo il vero significato della Usage Policy 2026: la frontiera della sicurezza si sposta dal contenuto alla capacità d’azione. Più Claude diventa autonomo, più la policy deve stabilire non soltanto cosa il modello può dire, ma quali poteri può ricevere e chi conserva l’autorità di revocarli.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.