📌 In Sintesi
- Google trasforma Gemini in un agente universale persistente capace di lavorare tra Workspace, Microsoft 365, Slack e sistemi aziendali.
- I coworker agent possono ottenere identità, email, storage, calendario e permessi propri, diventando soggetti distinti dagli utenti umani.
- Agent Sandbox, Agent Gateway, audit e privilegi minimi spostano il problema della sicurezza dalla singola risposta AI alla governance dell’intero agente.
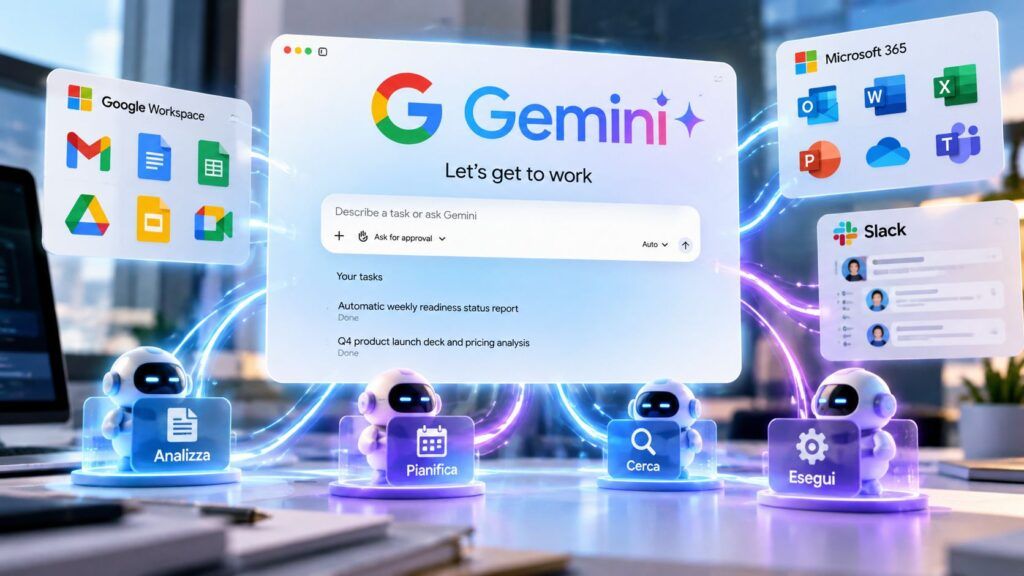
Google trasforma Gemini da assistente conversazionale a agente operativo unico per il lavoro aziendale. La novità annunciata a Gemini at Work 2026 non riguarda soltanto nuove funzioni dentro Workspace: Google costruisce un livello persistente capace di muoversi tra Gmail, Drive, Docs, Slack, Microsoft 365, sistemi aziendali e ambienti di sviluppo mantenendo memoria, strumenti e policy. Il passaggio più radicale riguarda però l’identità. Gemini può creare sub-agenti temporanei e coworker agent persistenti con email, storage e permessi propri. L’obiettivo è chiaro: l’AI non deve più limitarsi ad assistere un dipendente, ma diventare una nuova identità operativa governata dentro l’organizzazione.
Cosa leggere
Gemini diventa un agente universale e persistente
Nel keynote ufficiale di Gemini at Work 2026, Google Cloud presenta Gemini come un “single, universal agent for work”: un’unica interfaccia capace di rispondere, creare contenuti, scrivere ed eseguire codice, pianificare attività e completare obiettivi. Il punto tecnico è la persistenza. Gemini gira nel cloud, conserva memoria, contesto e personalizzazione anche quando l’utente cambia dispositivo o chiude il computer e può continuare task che durano ore o giorni.
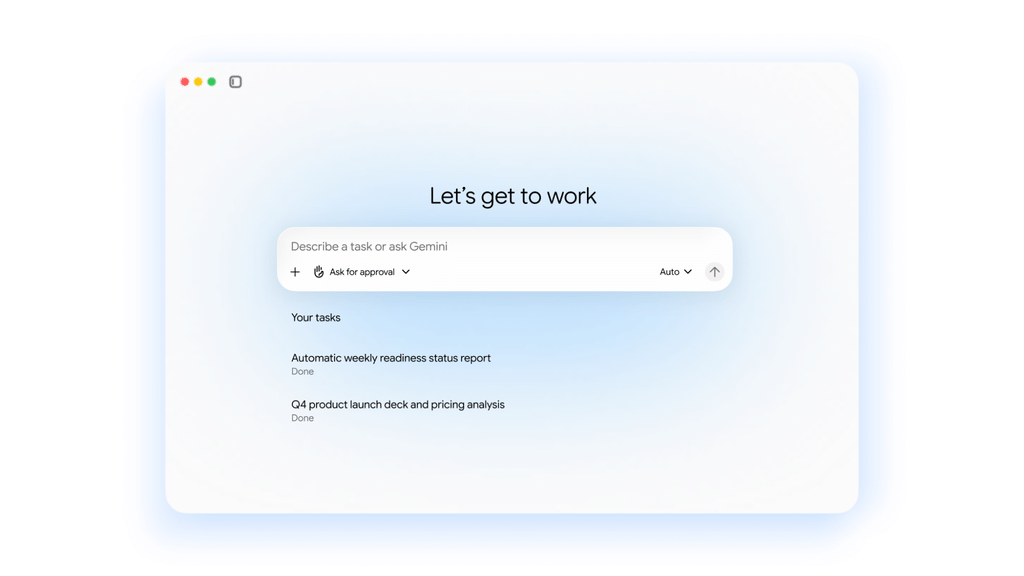
La stessa istanza può essere raggiunta da web, iOS, Android, Windows, macOS, riga di comando, Workspace, Microsoft 365, Slack e applicazioni terze. È l’evoluzione della piattaforma già delineata con Gemini Enterprise e la nuova architettura del lavoro intelligente: Google non vuole più aggiungere AI alle applicazioni, ma costruire un agente che attraversi applicazioni e dispositivi mantenendo lo stesso stato operativo.
Leggi anche: Google Cloud dà memoria agli agenti AI: AlloyDB taglia token e latenza
I coworker agent ottengono email, storage e identità proprie
La novità più interessante è la trasformazione dell’agente in soggetto riconoscibile dentro l’infrastruttura aziendale. Gemini può generare sub-agenti temporanei per suddividere attività multi-step, ma soprattutto coworker agent persistenti che operano come membri di un team. Google prevede per questi agenti un’identità dedicata, un indirizzo email del tipo @agents.company.com, storage persistente e, dentro Workspace, un vero account con email, calendario, Drive e presenza nella directory aziendale. L’agente può essere aggiunto a una chat, menzionato in un documento o incaricato di produrre materiali, comparendo con il proprio nome nella cronologia delle modifiche. Non deve necessariamente agire con le credenziali dell’utente: lavora sotto una propria identità e vede soltanto le risorse condivise con lui. È lo stesso problema di governance già emerso quando Antigravity è entrato nelle sottoscrizioni Gemini Enterprise, ma portato dal coding agent all’intero lavoro d’ufficio.
Google vuole diventare il layer sopra Workspace, Microsoft 365 e Slack
La strategia diventa ancora più aggressiva guardando ai connettori. Gemini non viene confinato all’ecosistema Google: può lavorare con Microsoft Office, Teams, Slack, Confluence, Salesforce, ServiceNow, Jira, Git, BigQuery, Databricks, Postgres, Snowflake e server MCP. Google separa inoltre l’agente dal modello sottostante: Gemini può orchestrare modelli della propria famiglia e Claude di Anthropic, scegliendo il motore ritenuto più adatto al singolo task. In pratica l’azienda prova a trasformare Gemini nell’interfaccia operativa sopra software concorrenti, dati aziendali e modelli esterni. È una direzione già visibile nel plugin Google Cloud che consente ad Antigravity, Claude Code e Codex di lavorare sulla stessa infrastruttura. La competizione smette quindi di essere soltanto modello contro modello: conta chi controlla identità, strumenti, memoria e workflow attraverso i quali il modello può agire.
Continua con:
Gemini 3.7 Flash accelera gli agenti mentre Pixel 11 porta l’AI nella vita reale
Google Cloud accelera con CodeMender, AlloyDB e AI per imprese e call center
La vera barriera diventa la governance degli agenti
Google sa che un agente con email, accesso ai documenti e capacità di eseguire codice crea un problema di sicurezza molto diverso da quello di un chatbot. Per questo ogni agente può ricevere un’identità crittograficamente attestata, permessi a privilegio minimo, autorizzazioni basate sui ruoli e audit trail separati da quelli degli utenti umani. Le azioni vengono attribuite all’agente anche quando avvia macchine virtuali per eseguire codice, mentre Agent Sandbox e Agent Gateway applicano policy su traffico, dati e strumenti. Il punto decisivo è che la governance viene spostata dal singolo prompt alla struttura aziendale: un amministratore può stabilire cosa gli agenti non devono mai raggiungere e applicare quella regola all’intera organizzazione. La stessa esigenza era già emersa nell’evoluzione di Google Cloud verso AI agents e cyber defense, dove identità, osservabilità e confini operativi diventavano più importanti della sola potenza del modello. Con il nuovo Gemini quel passaggio viene formalizzato: l’agente AI entra nell’organigramma digitale e il problema non è più soltanto cosa sa fare, ma chi è, cosa può vedere e chi risponde delle sue azioni.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.