🛡️ Executive Summary
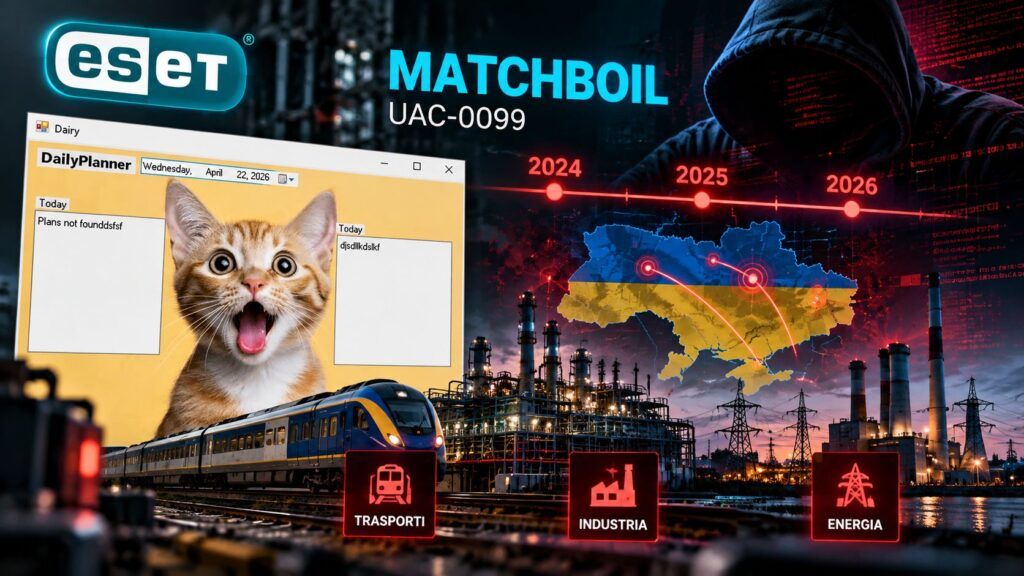
- ESET ricostruisce quasi due anni di evoluzione di MATCHBOIL, downloader C# utilizzato da UAC-0099 contro organizzazioni ucraine.
- Il tool passa da downloader one-shot a piattaforma capace di interrogare il C2 ogni due minuti, aggiungendo .NET Reactor, anti-sandbox e GUI esca.
- Le vittime osservate appartengono a trasporti, manifattura ed energia; ESET valuta con media confidenza UAC-0099 allineato agli interessi russi e potenziale fornitore di accessi per Sandworm.
MATCHBOIL non è rimasto un semplice downloader utilizzato per aprire una singola sessione su una macchina ucraina. Tra il 2024 e il 2026 UAC-0099 lo ha trasformato progressivamente in un componente più persistente, difficile da analizzare e capace di aggiornare il payload dal command-and-control ogni due minuti. La telemetria ESET colloca tutte le vittime osservate in Ucraina, passando dalle aziende di trasporto alla manifattura fino al settore energetico. Il valore strategico non è quindi nella singola funzione tecnica: MATCHBOIL rappresenta il livello che trasforma uno spear phishing riuscito in un accesso mantenibile sul quale innestare backdoor e ulteriori operazioni di spionaggio.
Cosa leggere
ESET segue MATCHBOIL dal 2024 e trova vittime solo in Ucraina
La ricerca originale di ESET ricostruisce campioni con timestamp di compilazione risalenti ad aprile 2024, nonostante MATCHBOIL sia diventato pubblicamente noto soltanto nell’agosto 2025 attraverso CERT-UA. ESET ha iniziato l’indagine nel febbraio 2026 dopo l’arrivo su VirusTotal di due campioni collegati a un dominio già attribuito a UAC-0099, individuando successivamente nella propria telemetria varianti precedenti. Tutte le vittime osservate risultano ucraine: diverse aziende di trasporto tra luglio e agosto 2025, un’impresa manifatturiera nel dicembre successivo e una società energetica nel giugno 2026. Il dato amplia il quadro della campagna UAC-0099 già osservata attraverso Notepad++ e MatchBoil V2, mostrando che il downloader non è un esperimento isolato ma un elemento mantenuto nel tempo.
Leggi anche: UAC-0099 colpisce organizzazioni ucraine con catene di accesso dedicate
Lo spear phishing consegna un VBScript che installa MATCHBOIL
La catena di accesso parte da link inseriti in email di spear phishing. La vittima scarica un archivio contenente un VBScript e deve eseguirlo manualmente perché la compromissione prosegua. Lo script scarica ed esegue MATCHBOIL, che raccoglie informazioni sulla macchina come seriale BIOS, CPUID e, nelle versioni successive, interfaccia di rete, modello e produttore del computer. Il downloader avvia quindi tre richieste HTTPS: la prima riceve un valore numerico utilizzato nella comunicazione successiva, la seconda recupera codice HTML contenente un payload codificato in esadecimale e la terza scarica una stringa utilizzabile come configurazione.
Nella maggior parte dei campioni analizzati il payload finale è MATCHWOK, backdoor C# esclusiva di UAC-0099. La struttura conferma quanto il phishing contro obiettivi ucraini resti funzionale anche senza exploit sofisticati, un modello già emerso nelle campagne CERT-UA costruite intorno a RDP, domini falsi e accesso iniziale.
Da downloader one-shot a collegamento con il C2 ogni due minuti
L’evoluzione più significativa avviene alla fine del 2025. Le prime versioni eseguivano il download del payload una volta, impostavano la persistenza attraverso registro o scheduled task e terminavano. Le varianti successive introducono invece un timer che riattiva la comunicazione con il C2 ogni due minuti, consentendo di recuperare il payload più recente o ritentare quando la prima comunicazione fallisce. Parallelamente cambia l’offuscamento: dai nomi di classi e metodi costruiti con caratteri Unicode non stampabili e dalle stringhe cifrate con algoritmi custom si passa a Eziriz .NET Reactor, capace di aggiungere virtualizzazione del codice e control-flow obfuscation. È un salto operativo importante perché il downloader non rappresenta più soltanto il passaggio iniziale della compromissione: diventa un elemento capace di mantenere aperto un canale per la distribuzione di componenti successivi.
Anti-sandbox e finte applicazioni proteggono il downloader dall’analisi
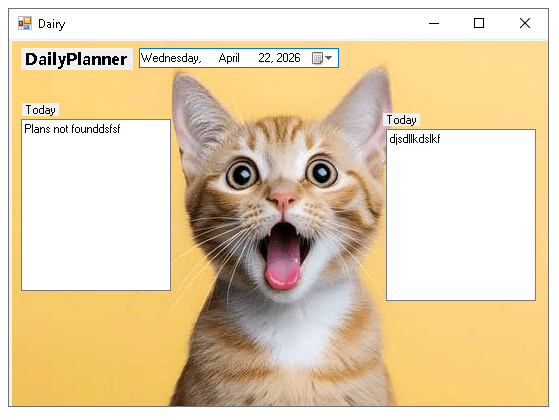
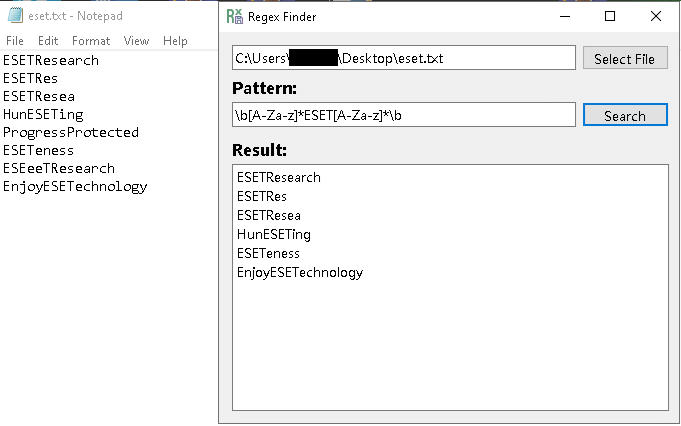
UAC-0099 ha progressivamente aggiunto anche controlli contro ambienti di analisi. Le versioni di fine 2025 interrogano gli eventi Windows con ID 6013 per ricostruire l’uptime del sistema e verificano la presenza di un debugger prima di avviare l’attività periodica. Nel 2026 compaiono ulteriori controlli sull’età dell’installazione del sistema operativo. L’assenza degli argomenti previsti per l’esecuzione malevola fa invece comparire una GUI apparentemente legittima, prima sotto forma di improbabile daily planner e successivamente come utility per effettuare ricerche nei file di testo. Anche i nomi diventano meno appariscenti: MeowMeowProgramm.exe lascia spazio a SMTPClientApplication.exe, installato sotto %LOCALAPPDATA%\SMTPClient. La trasformazione segue lo stesso principio delle operazioni russe che affiancano propaganda e componenti malevoli contro obiettivi ucraini: ridurre la probabilità che l’utente o l’analista riconosca immediatamente la funzione reale del file.
MATCHBOIL.V2 passa a DLL e si inserisce in una catena più ampia
Il campione più recente analizzato direttamente da ESET risale ad aprile 2026 e rappresenta una discontinuità tecnica: MATCHBOIL diventa per la prima volta una DLL eseguita da un loader C# personalizzato, mentre le versioni precedenti erano principalmente eseguibili PE. CERT-UA ha classificato questa variante come MATCHBOIL.V2. La persistenza viene affidata a una scheduled task Checker sotto MailClient, mentre restano sostanzialmente invariati fingerprinting della vittima, comunicazione C2 e recupero del payload. Il valore di questa evoluzione è diventato ancora più evidente nelle campagne successive: a luglio UAC-0099 utilizzava un plugin malevolo caricato da una copia autentica di Notepad++ per raggiungere loader capaci di eseguire MatchBoil V2. La tecnica cambia quindi a monte, ma il downloader rimane disponibile come componente riutilizzabile della catena.
Il rapporto con Sandworm resta una valutazione e non una prova di handoff
ESET considera UAC-0099 un gruppo dedito allo spionaggio attivo almeno dal 2022 contro organizzazioni governative, finanziarie e mediatiche ucraine e valuta con media confidenza che sia allineato agli interessi russi. La società ritiene inoltre che il cluster possa agire come initial access broker per Sandworm, gruppo noto per operazioni distruttive contro l’Ucraina. Questo punto richiede però una distinzione netta: la capacità o il precedente ruolo di fornitore di accessi non dimostrano che le vittime MATCHBOIL osservate da ESET siano state consegnate a Sandworm. Il collegamento descrive il possibile ruolo dell’attore nell’ecosistema operativo russo, non la prova di un passaggio di mano in questa specifica campagna. La rilevanza di Sandworm come struttura specializzata in backdoor e operazioni distruttive rende comunque strategico ogni meccanismo capace di creare accessi persistenti nelle reti ucraine.
Continua con:
Sandworm usa Cyclops Blink per costruire infrastrutture di attacco distribuite
FBI smantella la botnet Cyclops Blink collegata a Sandworm
Il vero valore di MATCHBOIL è mantenere disponibile l’accesso
La ricerca ESET mostra infine perché un downloader relativamente compatto possa ricevere quasi due anni di sviluppo continuo. UAC-0099 non ha trasformato MATCHBOIL in una backdoor universale: ha perfezionato il componente che identifica la vittima, dialoga con l’infrastruttura, recupera MATCHWOK o altri payload e ne assicura la persistenza. Offuscamento, timer, controlli anti-sandbox, GUI esca e passaggio da EXE a DLL servono tutti allo stesso obiettivo operativo: fare in modo che l’accesso iniziale ottenuto con una email rimanga utilizzabile abbastanza a lungo da diventare intelligence. Il passaggio dalle aziende di trasporto all’industria e infine all’energia rende questa continuità particolarmente rilevante. MATCHBOIL non segnala l’arrivo di una tecnica rivoluzionaria, ma qualcosa di più utile per una campagna prolungata: uno strumento affinato per entrare, restare e consegnare il payload successivo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.