🛡️ Executive Summary
- Teams integrerà soluzioni certificate di terze parti che analizzano audio e video delle riunioni per individuare media sintetici o manipolati.
- Microsoft non eseguirà necessariamente il rilevamento: Teams riceverà i segnali dai provider e li trasformerà in avvisi e controlli durante il meeting.
- Una seconda protezione segnalerà possibili impersonation di partecipanti e organizzatori, separando il problema dell’identità da quello del deepfake.
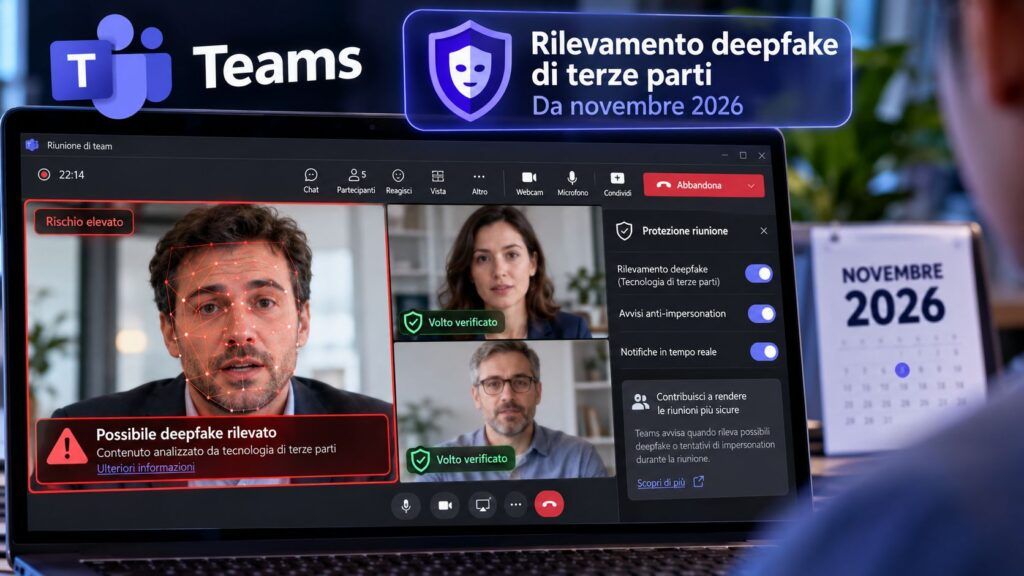
Microsoft Teams sta spostando la sicurezza delle riunioni dal controllo di link e tenant alla verifica di ciò che l’utente vede e sente. Da novembre 2026 la piattaforma integrerà segnali prodotti da fornitori terzi certificati per individuare audio e video sintetici e introdurrà una funzione separata di Impersonation Protection per segnalare organizzatori o partecipanti sospetti. Il punto decisivo è che Microsoft non dichiara di eseguire direttamente tutta l’analisi dei deepfake: i provider esterni esamineranno i flussi multimediali e invieranno a Teams un verdetto o un segnale, che l’interfaccia potrà trasformare in avvisi e controlli durante la riunione.
Cosa leggere
Teams riceverà dai provider esterni i segnali sui media sintetici
Il primo sviluppo è descritto nella roadmap Microsoft 365 numero 573451. Le organizzazioni potranno collegare a Teams soluzioni certificate capaci di analizzare audio e video della riunione alla ricerca di contenuti sintetici o manipolati. Il provider di detection effettua l’analisi, mentre Teams svolge il ruolo di piattaforma di integrazione: riceve i segnali e li rende utilizzabili nell’esperienza in-meeting. È una distinzione sostanziale, perché evita di trasformare la novità nella falsa idea di un “antivirus Microsoft per i deepfake”. Il modello è federato: Microsoft definisce il punto di integrazione e il comportamento dell’interfaccia, ma la qualità del rilevamento dipende dal motore collegato. La funzionalità risulta ancora in sviluppo e punta alla disponibilità generale nel novembre 2026. La scelta risponde a un problema ormai concreto anche nel perimetro collaboration, dove false condivisioni e riunioni Teams sono già state utilizzate in Operation BlueDash per convincere gli utenti a installare strumenti RMM.
Leggi anche: SynkLoader usa Teams e PowerShell per trasformare l’endpoint in un accesso alla rete
Riconoscere un deepfake non significa avere verificato l’identità
Il rilevamento del media sintetico non coincide con la verifica dell’identità. Un volto generato può appartenere a un account realmente compromesso, mentre un utente umano può partecipare con nome, dominio o ruolo falsificati senza utilizzare alcun deepfake. La nuova architettura separa quindi due problemi che spesso vengono confusi: la detection di audio e video tenta di stabilire se il contenuto multimediale presenti segnali di manipolazione; l’identity layer deve invece capire se l’organizzatore o il partecipante sia coerente con l’identità che dichiara. La separazione è importante anche operativamente, perché un alert sul media non dimostra automaticamente una frode e un’identità sospetta non prova l’impiego di AI generativa. Il rischio di trasformare la semplice classificazione tecnica in una prova era già evidente nel dibattito sui deepfake e sulla necessità di verificare provenienza e contesto.
Impersonation Protection segnalerà partecipanti e organizzatori sospetti
Il secondo tassello è la roadmap Microsoft 365 numero 573157, dedicata a Impersonation Protection for Teams meetings. Microsoft prevede di mostrare warning e indicatori di rischio quando Teams rileva un possibile tentativo di impersonation da parte di un organizzatore o partecipante. L’obiettivo dichiarato non è certificare automaticamente l’identità né bloccare ogni riunione sospetta, ma fornire all’utente un segnale che permetta di prendere una decisione più informata prima o durante l’interazione. È un’estensione logica di una superficie che gli attaccanti sfruttano proprio perché Teams viene percepito come canale aziendale affidabile: campagne A0Backdoor hanno concatenato social engineering, software Microsoft e sideloading per superare controlli apparentemente indipendenti. La funzione è indicata per la disponibilità generale a novembre 2026.
Il problema non è più soltanto entrare nella riunione ma sembrare legittimi
La novità modifica il modello di fiducia della videoconferenza aziendale. Fino a oggi gran parte dei controlli si è concentrata sull’account, sul tenant, sull’invito e sulle policy di accesso; con audio clonato e video sintetico credibile, questi elementi possono non essere sufficienti. Un attaccante può cercare di convincere la vittima non soltanto entrando da un dominio esterno, ma imitando voce, volto, ruolo e comportamento di una persona conosciuta. Non è un rischio teorico per il collaboration software: false chiamate del supporto IT su Teams sono state utilizzate per ottenere il controllo remoto degli endpoint e trasformare il vishing in distribuzione di Chaos ransomware in meno di diciassette ore. Il punto operativo non è quindi riconoscere un video “strano”, ma evitare che una rappresentazione plausibile dell’identità produca immediatamente un pagamento, la condivisione di credenziali o l’apertura di un accesso remoto.
Un alert deepfake non può diventare una sentenza automatica
Resta un limite fondamentale: nessun detector dovrebbe essere trattato come prova definitiva dell’inganno. Compressione, codec, qualità della rete, rumore, illuminazione, trasformazioni video e tecniche generative differenti possono influire sui risultati e produrre falsi positivi o falsi negativi. Microsoft stessa descrive l’integrazione come un sistema che porta dentro Teams segnali di detection prodotti dai provider, non come una certificazione forense dell’identità. Per le aziende il valore aumenta quindi quando l’avviso entra in una procedura già definita: verifica attraverso un secondo canale, conferma separata delle richieste finanziarie, controllo dell’identità aziendale e sospensione delle azioni ad alto impatto finché il partecipante non viene autenticato. Le frodi basate su clonazione vocale e impersonation mostrano perché il segnale tecnico deve modificare il processo decisionale, non sostituirlo.
Continua con:
Operation BlueDash usa falsi Teams e Zoom per installare più RMM
Microsoft Teams apre la strada a Chaos ransomware attraverso il vishing
La videoconferenza entra nel perimetro della verifica dell’autenticità
Teams sta diventando un punto di controllo sull’autenticità della comunicazione, non soltanto sul trasporto del messaggio. Deepfake detection e Impersonation Protection affrontano due debolezze differenti ma complementari: la falsificazione del media e quella dell’identità. La decisione di affidare l’analisi sintetica a provider certificati consente a Microsoft di aprire un ecosistema specializzato senza presentare Teams come arbitro unico del vero e del falso. Il passaggio più importante sarà però organizzativo: una riunione video non può più essere considerata attendibile soltanto perché volto, voce e nome corrispondono alle aspettative. Nel nuovo perimetro enterprise la fiducia deve essere verificabile anche quando l’inganno appare perfettamente umano.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.