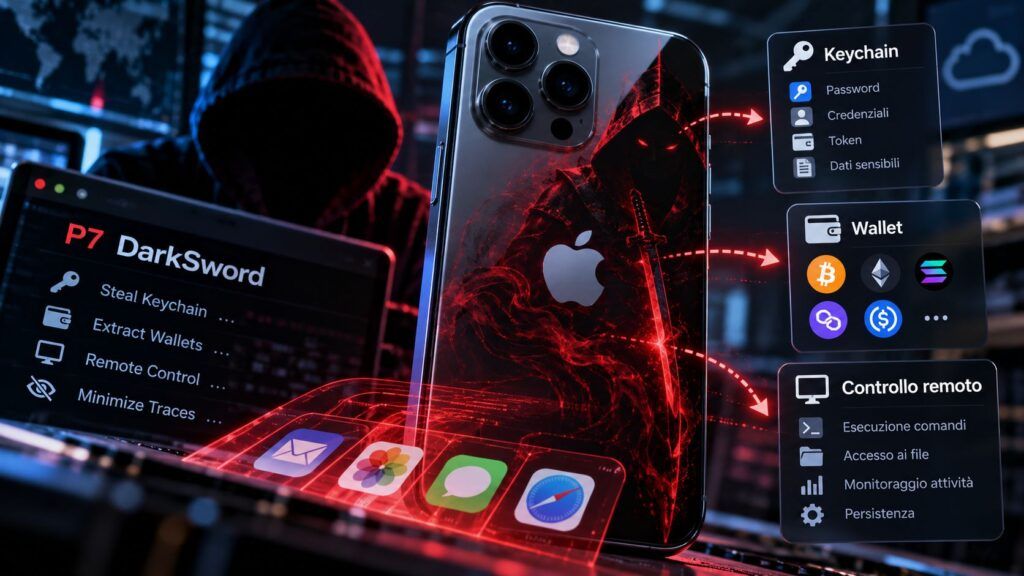
🛡️ Executive Summary
- P7 DarkSword è stato trovato ad agosto su un iPhone realmente compromesso appartenente a un dipendente del settore finanziario.
- La nuova variante riduce logging e process injection, estrae Keychain e wallet crypto direttamente sul dispositivo e lascia meno indicatori.
- Il C2 bidirezionale consente agli operatori di impartire comandi, recuperare file, foto, Notes e dati delle app: non è però una nuova vulnerabilità iOS.
P7 DarkSword non introduce una nuova vulnerabilità negli iPhone, ma dimostra quanto una catena di exploit già nota possa diventare più pericolosa quando il payload viene riscritto per lasciare meno tracce, rubare dati direttamente sul dispositivo e ricevere comandi remoti. iVerify ha individuato la variante ad agosto durante l’analisi di un iPhone appartenente a un dipendente di un istituto finanziario. Il nuovo codice riduce logging e process injection, estrae Keychain e dati dei wallet crypto sul telefono e apre un canale C2 bidirezionale. Il salto, quindi, non è nell’accesso iniziale: è nella qualità del controllo ottenuto dopo la compromissione.
Cosa leggere
P7 nasce da un’infezione reale e non da un semplice proof of concept
La variante è stata osservata durante un’indagine su un dispositivo realmente compromesso, elemento che sposta P7 DarkSword dal piano della ricerca a quello dell’incidente. Il report iVerify e dettagli forniti direttamente dai ricercatori spiega che il nome P7 deriva dal prefisso p7_ utilizzato nelle modifiche apportate al codice originale. P7 non sostituisce DarkSword e non rappresenta un nuovo exploit: viene eseguito dopo che la catena di compromissione ha già avuto successo. Il passaggio è importante perché distingue nettamente la vulnerabilità dal malware installato successivamente. Una dinamica già visibile nella recente campagna del falso preorder di iPhone Duo, nella quale una pagina apparentemente commerciale caricava in background la catena offensiva contro dispositivi vulnerabili.
Leggi anche: Falso preorder iPhone Duo usa DarkSword: basta aprire la pagina per l’attacco
Keychain e wallet vengono lavorati direttamente sull’iPhone
La differenza più evidente rispetto alle varianti precedenti riguarda il modo in cui vengono raccolti i dati. P7 può estrarre le informazioni del Keychain direttamente sul dispositivo prima di inviarle all’infrastruttura degli aggressori, evitando di copiare integralmente il database per processarlo altrove, e lo stesso impianto viene esteso ai dati relativi ai wallet di criptovalute. È un’evoluzione significativa perché riduce le operazioni necessarie e rende il payload più mirato, mentre il minor numero di process injection e la riduzione del logging diminuiscono gli artefatti lasciati sul sistema. Il rischio finanziario era già emerso nell’analisi su DarkSword, wallet crypto e nuove difese anti-truffa di iOS 27, dove la catena poteva consegnare al payload finale accesso a Notes, Keychain, messaggi, password Wi-Fi e dati dei wallet. P7 non amplia necessariamente la superficie dell’exploit iniziale: rende più efficiente e discreta la fase di raccolta successiva.
Il C2 bidirezionale trasforma lo spyware in uno strumento remoto
Il salto operativo più rilevante è il canale di comando e controllo bidirezionale. P7 non si limita a sottrarre automaticamente un insieme prefissato di informazioni, ma può ricevere istruzioni dall’operatore per recuperare file arbitrari, caricare fotografie, censire le applicazioni installate, accedere ai database di Apple Notes, prelevare dati da singoli container applicativi e scandire il filesystem. Per impostazione predefinita il malware effettua un check-in verso il server C2 ogni 15 secondi, intervallo modificabile da remoto. L’iPhone compromesso diventa così un endpoint interrogabile dagli aggressori, con conseguenze particolarmente rilevanti in ambito finanziario, aziendale, governativo e giornalistico, dove lo smartphone conserva token di sessione, credenziali, chat e accessi a sistemi interni. Gli avvisi Apple contro lo spyware mercenario inviati nel 2026 avevano già mostrato come la sicurezza mobile avanzata non possa più essere circoscritta ai casi eccezionali di Pegasus o alle sole operazioni contro target di intelligence.
Meno tracce rendono insufficienti gli indicatori delle vecchie varianti
Secondo iVerify, P7 riflette un lavoro sostanziale degli operatori e non semplici modifiche cosmetiche o ritocchi ottenuti rapidamente con strumenti AI. La variante riduce il footprint sul dispositivo, limita l’attività di logging, diminuisce le injection nei processi e utilizza lo storage del browser per evitare di sfruttare ripetutamente lo stesso terminale. La conseguenza più delicata riguarda i team di sicurezza: gli indicatori utilizzati per individuare versioni precedenti non possono essere considerati automaticamente affidabili contro P7. Una strategia basata esclusivamente su IOC statici rischia quindi di perdere varianti che modificano comportamento e artefatti pur continuando a sfruttare lo stesso percorso di accesso. È l’evoluzione di un problema già evidente quando CISA impose il patching urgente contro la catena DarkSword: correggere l’exploit resta decisivo, ma dopo una compromissione occorre capire anche quale payload sia stato effettivamente installato.
Continua con:
DarkSword e GHOSTBLADE: svelata la nuova arma di TA446 per svuotare iCloud e WhatsApp
Allarme iPhone, aggiorna subito: un virus invisibile ruba le tue password
Il rischio resta concentrato sugli iPhone non aggiornati
La distinzione tecnica è decisiva: P7 DarkSword non equivale a una nuova zero-day e non dimostra che gli iPhone aggiornati siano vulnerabili allo stesso modo. La variante viene distribuita dopo una compromissione DarkSword riuscita e il rischio concreto resta quindi legato ai dispositivi sui quali le vulnerabilità della catena non sono state corrette. iVerify ha indicato che P7 amplia fino a iOS 18.7 la compatibilità osservata nella variante monitorata dai suoi ricercatori, ma non ha comunicato quale versione fosse installata sull’iPhone infetto analizzato ad agosto. Per aziende e utenti la priorità resta verificare il livello di patching e smettere di considerare lo smartphone un endpoint secondario, un problema che accompagna iPhone da molto prima dell’attuale industria dello spyware e che emergeva già nelle campagne web capaci di compromettere dispositivi Apple attraverso vulnerabilità concatenate. P7 mostra soprattutto una cosa: una volta ottenuto l’accesso, gli operatori possono evolvere rapidamente il malware, ridurre le tracce e trasformare una catena già nota in una piattaforma di sorveglianza molto più flessibile.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.