🛡️ Executive Summary
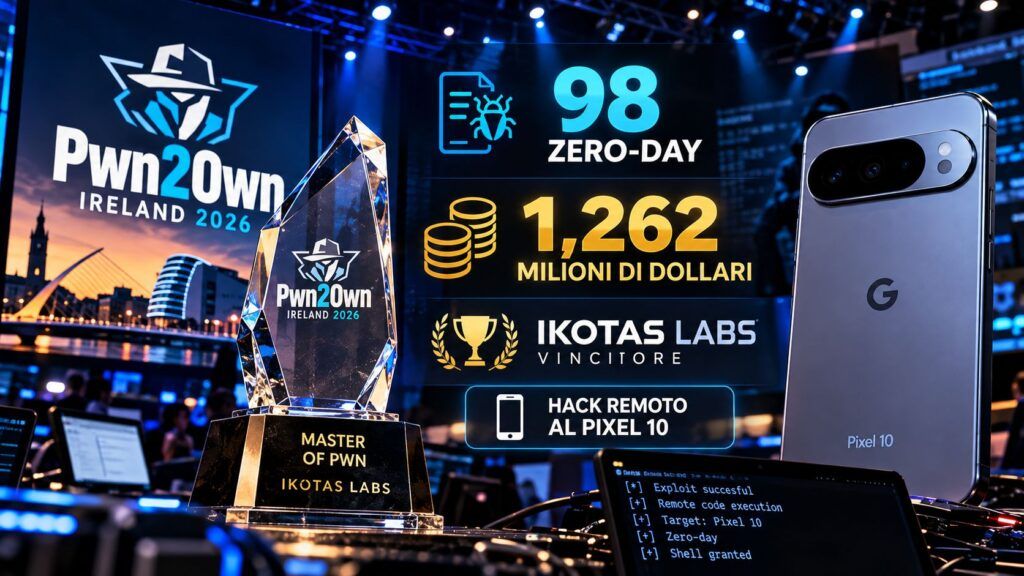
- Pwn2Own Ireland 2026 termina con 98 vulnerabilità zero-day uniche e 1,262 milioni di dollari distribuiti ai ricercatori.
- Ikotas Labs conquista il titolo Master of Pwn dopo una compromissione remota del Google Pixel 10 valutata 300.000 dollari e 30 punti.
- AI infrastructure e coding agent entrano stabilmente nella ricerca offensiva accanto a smartphone, smart home, stampanti e dispositivi wellness.
Novantotto zero-day e 1,262 milioni di dollari di premi chiudono Pwn2Own Ireland 2026 a Cork, ma il risultato più interessante non è il montepremi. La competizione ha mostrato quanto la ricerca offensiva si sia spostata verso una superficie dove smartphone, database AI, gateway per modelli, coding agent e dispositivi fisici convivono nello stesso perimetro. Ikotas Labs conquista il titolo Master of Pwn dopo avere aggiunto alla propria settimana una compromissione remota del Google Pixel 10. Il dato va però qualificato: 98 zero-day non significano 98 attacchi già disponibili nel cybercrime, bensì vulnerabilità uniche validate in condizioni controllate e trasferite ai rispettivi vendor.
Cosa leggere
Novantotto zero-day trasformano Cork in un laboratorio sulla superficie d’attacco
Il bilancio finale pubblicato dalla Zero Day Initiative porta il totale della competizione a 98 vulnerabilità zero-day uniche e 1.262.000 dollari assegnati ai partecipanti, dopo tre giornate dedicate a dispositivi mobili, smart home, wellness, stampanti, infrastrutture AI e coding agent. Il primo giorno aveva già prodotto 32 zero-day con compromissioni di Galaxy S26, OpenAI Codex e piattaforme AI, ma il dato finale mostra che quella concentrazione non era episodica.
Pwn2Own non misura il numero di prodotti vulnerabili in senso statistico: ogni tentativo segue regole, target e vettori predefiniti. Misura però qualcosa di altrettanto importante, cioè quanta ricerca avanzata riesca ancora a trovare percorsi nuovi contro sistemi aggiornati e configurati secondo le condizioni imposte dal contest.
Leggi anche: Pwn2Own Berlino 2026 chiude con 47 zero-day e 1,3 milioni di premi
Ikotas Labs vince il Master of Pwn passando da Codex al Google Pixel 10
Il titolo Master of Pwn va a Ikotas Labs, che durante l’evento ha lavorato su superfici profondamente differenti. Il primo giorno il team aveva già compromesso OpenAI Codex nella categoria Coding Agent e partecipato agli attacchi contro il Galaxy S26; nelle giornate successive ha portato exploit anche contro Oracle Autonomous AI Database. Il passaggio decisivo arriva però con il tentativo remoto sul Google Pixel 10, categoria che prevedeva fino a 300.000 dollari e 30 Master of Pwn points per una compromissione valida. Il valore del risultato non consiste soltanto nel premio: passare nello stesso contest da un agente di programmazione AI a uno smartphone flagship e a un database autonomo mostra quanto la ricerca moderna richieda competenze capaci di muoversi tra sandbox, parsing, logica applicativa, memoria e confini di autorizzazione differenti.
Galaxy S26 dimostra che una compromissione moderna spesso richiede più bug
Samsung Galaxy S26 è stato uno dei target più battuti della competizione. Già nelle prime due giornate più team erano riusciti a comprometterlo attraverso percorsi differenti, con catene che mescolavano zero-day nuovi e collisioni con vulnerabilità già note al vendor ma non ancora corrette. Una delle dimostrazioni più interessanti aveva invece utilizzato un singolo confused deputy, mostrando che non esiste una sola strada tecnica verso lo stesso risultato. Il dato completa quello già visto a Pwn2Own Ireland 2025 con Galaxy S25 e catene multiple di vulnerabilità. Soprattutto, impedisce una lettura semplicistica: un telefono compromesso durante Pwn2Own non dimostra automaticamente la presenza di un exploit pubblico o di campagne attive contro gli utenti. Dimostra che ricercatori qualificati hanno trovato una catena riproducibile che ora entra nel processo di disclosure coordinata.
L’AI entra nel Pwn2Own come software privilegiato e non come problema di prompt
La trasformazione più significativa riguarda però la presenza dell’AI Infrastructure e dei coding agent tra i target ordinari. LiteLLM, NVIDIA Dynamo, Chroma e Oracle Autonomous AI Database sono stati inseriti accanto a smartphone e dispositivi fisici; OpenAI Codex e Anthropic Claude Code comparivano invece nella categoria Coding Agent. Le regole erano esplicite: per gli agenti non bastava ottenere una risposta indesiderata o realizzare un jailbreak del modello, ma occorreva superare reali confini di sicurezza e arrivare all’esecuzione di codice fuori dalle autorizzazioni previste. È questa distinzione a rendere il contest rilevante per le imprese. L’attacco non punta necessariamente al modello linguistico, ma ai componenti che ricevono file, aprono repository, eseguono strumenti, interrogano database e trasformano output generativi in operazioni reali. Lo stesso spostamento era già emerso a Pwn2Own Berlin 2026 con agenti AI, container NVIDIA ed ESXi tra i target enterprise.
Il confronto con le edizioni precedenti mostra un aumento della densità di ricerca
Pwn2Own Ireland 2024 aveva superato le 70 vulnerabilità zero-day e il milione di dollari, mentre l’edizione 2025 aveva chiuso con 73 zero-day e 1.024.750 dollari. Il risultato del 2024 aveva già mostrato la profondità della ricerca sui dispositivi connessi, ma i 98 bug unici del 2026 arrivano insieme a categorie che includono esplicitamente componenti AI e agentici. Il confronto non permette di sostenere che il software sia diventato automaticamente meno sicuro: categorie, partecipanti e target cambiano da un’edizione all’altra. Indica però che il bacino di superfici economicamente interessanti per la ricerca offensiva continua ad allargarsi, e che prodotti nuovi raggiungono rapidamente una complessità sufficiente da richiedere exploit chain comparabili a quelle dei sistemi maturi.
Continua con:
Pwn2Own Vancouver 2024 scopre 29 zero-day e supera 1,1 milioni di premi
Pwn2Own Automotive trova 49 zero-day e compromette Tesla due volte
I 98 zero-day sono un anticipo sui problemi che i vendor devono ancora correggere
Il significato operativo di Pwn2Own resta infine nella distanza tra vulnerabilità dimostrata e minaccia realmente disponibile agli attaccanti. Le catene vengono validate davanti agli organizzatori, i dettagli vengono trasferiti ai vendor e la divulgazione tecnica completa avviene successivamente. Non esiste quindi alcuna base per descrivere automaticamente i 98 bug come exploitation attiva o per consigliare rimedi non ancora pubblicati dai produttori. Il segnale per chi difende infrastrutture è un altro: anche prodotti completamente aggiornati possono contenere primitive sconosciute, e il 2026 mostra che i punti più interessanti non sono soltanto kernel e browser. Smartphone, automazione domestica, database AI e coding agent appartengono ormai alla stessa economia dell’exploit, perché tutti concentrano dati, privilegi e capacità di eseguire azioni per conto dell’utente.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.