🛡️ Executive Summary
- Una giuria federale ha riconosciuto Jonathan Spalletta colpevole di frode informatica e riciclaggio per i due attacchi del 2021 a Uranium Finance.
- Il primo exploit sottrasse circa 1,4 milioni di dollari; il secondo colpì 26 pool di liquidità e produsse un furto da circa 53,3 milioni che portò alla chiusura della piattaforma.
- Parte dei fondi passò attraverso Tornado Cash e venne convertita in oggetti da collezione, mentre le autorità hanno recuperato circa 31 milioni di dollari in crypto.
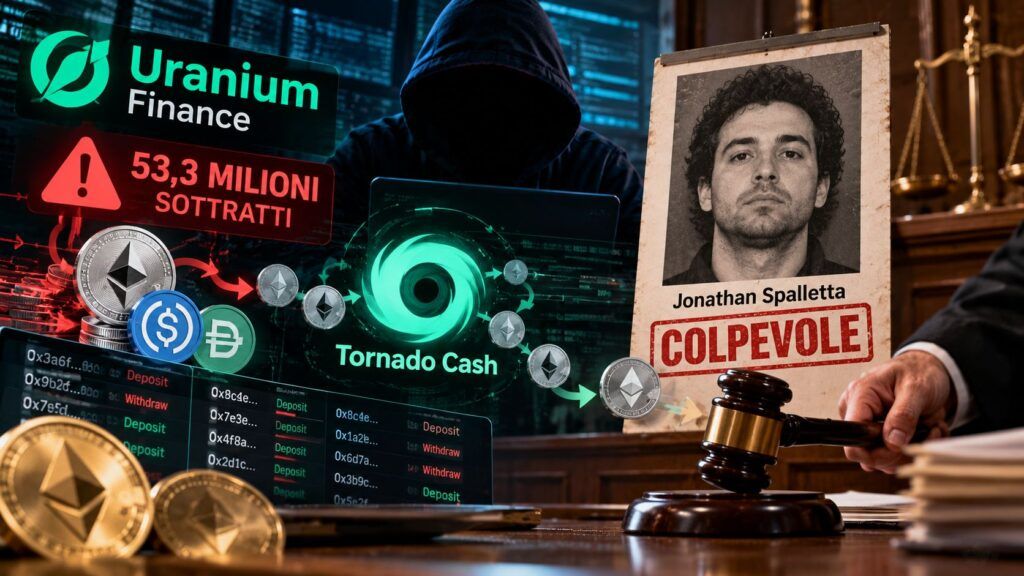
Jonathan Spalletta è stato riconosciuto colpevole da una giuria federale di Manhattan per i due attacchi che nel 2021 svuotarono Uranium Finance e portarono alla chiusura della piattaforma. Il caso è rilevante oltre la cronaca giudiziaria: il primo exploit sfruttò il meccanismo delle ricompense, il secondo colpì la logica che regolava i prelievi dai pool di liquidità e sottrasse circa 53,3 milioni di dollari. Dopo il furto, i fondi furono riciclati attraverso una catena di transazioni che includeva Tornado Cash. Cinque anni dopo, la vicenda mostra soprattutto che l’esecuzione consentita da uno smart contract non rende automaticamente lecita l’operazione che la provoca.
Cosa leggere
La giuria condanna Spalletta per frode informatica e riciclaggio
La comunicazione ufficiale del Dipartimento di Giustizia statunitense conferma che Spalletta, 36 anni, conosciuto online come Cthulhon e Jspalletta, è stato condannato su tutti i capi d’accusa al termine di un processo durato sei giorni davanti al giudice distrettuale Jed S. Rakoff. La giuria lo ha riconosciuto colpevole di computer fraud e money laundering per i due attacchi compiuti nell’aprile 2021 contro Uranium, exchange decentralizzato organizzato intorno a pool di liquidità. La frode informatica prevede una pena massima di dieci anni e il riciclaggio fino a venti, ma la sentenza concreta deve ancora essere stabilita dal giudice. Non si tratta quindi più di un’attribuzione basata soltanto sui movimenti on-chain: la responsabilità penale è stata accertata da una giuria federale.
Leggi anche: DeFi sotto pressione tra exploit Allbridge, pool tossici e Zcash scalabile
Il primo attacco sottrae 1,4 milioni e diventa un falso bug bounty
Il primo attacco risale all’8 aprile 2021. Spalletta eseguì ripetutamente transazioni contro lo smart contract di Uranium riuscendo a ricevere ricompense molto superiori a quelle autorizzate, fino a estrarre circa 1,4 milioni di dollari dal pool. Due settimane dopo descrisse privatamente l’operazione come un furto realizzato sfruttando un bug nel contratto. Il passaggio più significativo arrivò però successivamente: secondo il DOJ, Spalletta costrinse Uranium ad accettare che circa 386.000 dollari rimanessero nelle sue mani sotto forma di falso “bug bounty”, in cambio della restituzione del resto. La differenza rispetto alla ricerca di sicurezza autorizzata è sostanziale: il compenso non precedette l’utilizzo della falla e non derivò da un programma concordato, ma fu negoziato dopo la sottrazione. È una distinzione importante in un settore dove gli exploit finanziari dei protocolli decentralizzati possono sfruttare funzioni perfettamente raggiungibili senza per questo trasformare il prelievo in un’attività autorizzata.
Il secondo exploit svuota 26 pool e distrugge Uranium Finance
Il 28 aprile arrivò l’attacco decisivo. Spalletta sfruttò un errore nello smart contract che governava quanto poteva essere prelevato da un liquidity pool e replicò la tecnica su 26 pool separati. Il risultato fu un prelievo fraudolento quantificato in circa 53,3 milioni di dollari, sufficiente a lasciare Uranium senza le risorse necessarie per continuare l’attività. È qui che il caso assume valore tecnico: la blockchain non venne “bucata” nel senso di una compromissione del protocollo sottostante, ma eseguì una logica applicativa che conteneva un errore sfruttabile. Lo stesso principio emerge negli exploit DeFi dove pochi parametri errati possono trasformare operazioni matematicamente valide in perdite milionarie. L’immutabilità non corregge il codice: può rendere immediatamente monetizzabile un errore già distribuito.
Tornado Cash porta i fondi fuori dai pool ma non cancella le tracce
Dopo il secondo attacco, Spalletta avviò una complessa sequenza di transazioni per riciclare i proventi, utilizzando anche Tornado Cash. Parte del capitale venne poi trasformata in beni fisici ad alto valore: un Black Lotus di Magic: The Gathering da circa 500.000 dollari, 18 pacchetti Alpha Booster per oltre 1,5 milioni, un set Pokémon completo di prima edizione da circa 750.000 dollari e una moneta romana Eid Mar da oltre 601.000 dollari. La conversione in collectibles mostra che il riciclaggio on-chain non termina necessariamente con un cash-out tradizionale: valore sottratto digitalmente può essere trasferito verso mercati fisici relativamente ristretti e beni facilmente trasportabili. Il caso si inserisce nella lunga controversia intorno a Tornado Cash e al rapporto tra privacy delle transazioni, sanzioni e utilizzo criminale dei mixer, senza implicare che ogni utilizzo del protocollo abbia natura illecita.
Le autorità recuperano 31 milioni cinque anni dopo l’exploit
Il percorso del denaro non si è concluso con il mixer. Nel febbraio 2025 le autorità hanno sequestrato criptovalute per circa 31 milioni di dollari riconducibili ai fondi ottenuti da Uranium, insieme a diversi degli oggetti da collezione acquistati con i proventi. Il recupero mostra il limite dell’idea secondo cui la movimentazione attraverso protocolli decentralizzati renda automaticamente irrintracciabile il capitale: cronologia blockchain, collegamenti tra wallet, acquisti successivi, errori operativi e prove tradizionali possono essere incrociati per ricostruire una catena finanziaria anche a distanza di anni. La questione è particolarmente importante perché gli exploit continuano a spostarsi verso infrastrutture sempre più complesse, come Hyperbridge e gli altri sistemi cross-chain dove una singola debolezza applicativa può trasferire il danno tra reti differenti.
Continua con:
Protocollo DeFi su Polygon perde 2 milioni di dollari dopo un exploit
Binance Bridge perde 566 milioni di dollari dopo una compromissione
Il codice eseguibile non concede un diritto sui fondi altrui
Il verdetto Uranium Finance lascia infine una conseguenza che supera il singolo processo. Un protocollo può essere decentralizzato nell’esecuzione e restare fragile nella progettazione economica, nei calcoli dei contratti e nei controlli sugli invarianti. Allo stesso tempo, il fatto che una funzione possa essere invocata pubblicamente non equivale a un’autorizzazione giuridica a utilizzarla per svuotare un pool. Il modello “code is law” descrive la capacità di uno smart contract di applicare deterministicamente le proprie istruzioni, ma non sostituisce il diritto penale né trasforma automaticamente una vulnerabilità in un titolo valido sui fondi. Per chi costruisce protocolli il controllo deve quindi arrivare prima del deployment: audit indipendenti, test sugli invarianti, simulazioni avversariali e revisione delle modifiche matematiche restano essenziali perché, una volta messo in produzione il contratto, l’errore può diventare un meccanismo finanziario immediatamente sfruttabile.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.