🛡️ Executive Summary
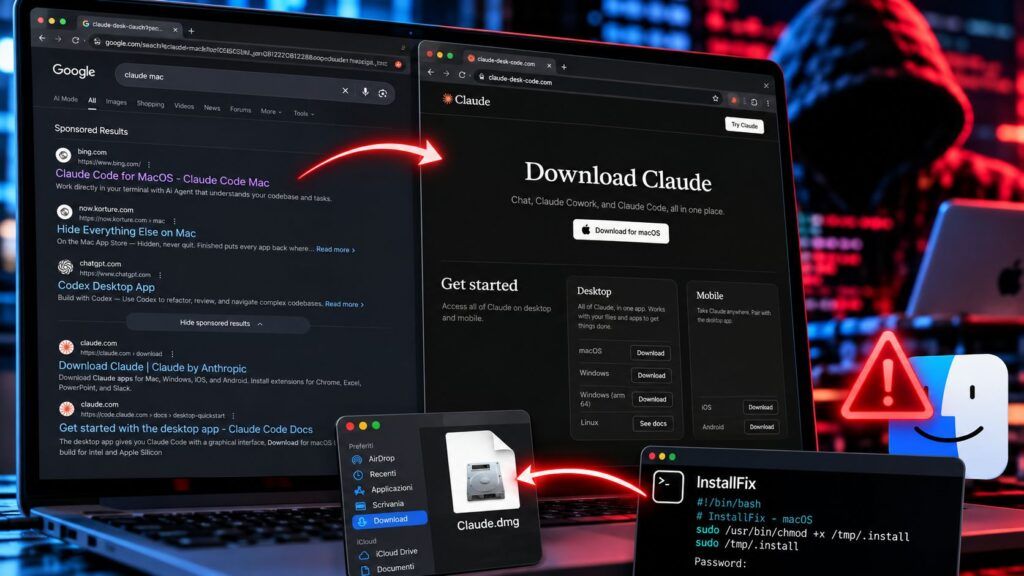
- Un annuncio Google per “claude mac” mostra bing.com come destinazione ma attraversa Bing, un sito compromesso e infine un falso download Claude.
- Due livelli di cloaking verificano referrer e header prima di mostrare il payload, rendendo insufficiente analizzare soltanto l’URL finale.
- La pagina usa InstallFix per convincere l’utente macOS a eseguire volontariamente un comando che scarica codice da infrastruttura controllata dagli attaccanti.
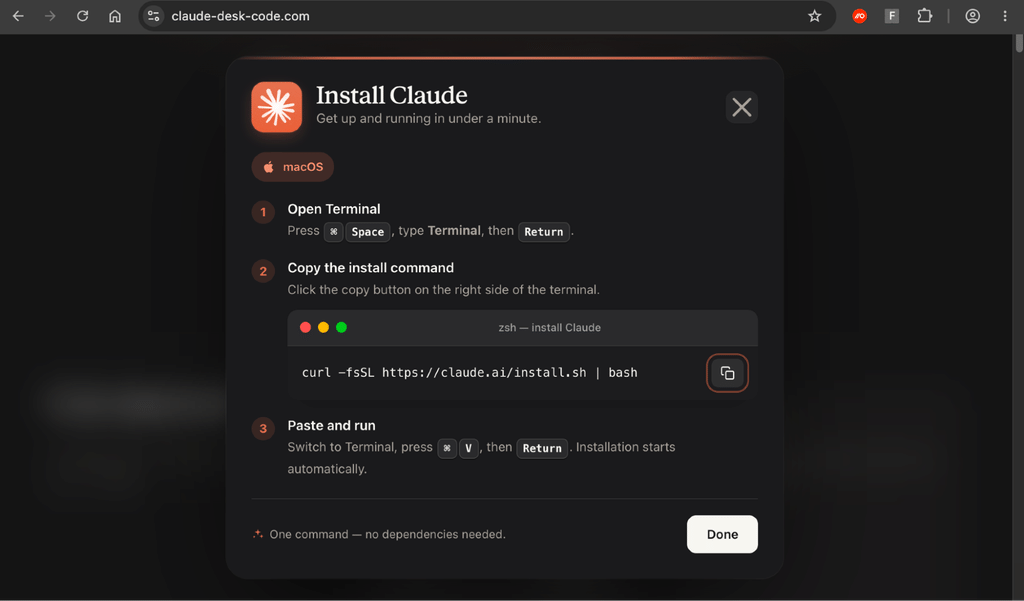
Adception trasforma due motori di ricerca e un sito legittimo compromesso in una catena di fiducia costruita per nascondere il malware fino all’ultimo passaggio. Push Security ha individuato una campagna che parte da una ricerca Google per “claude mac”: il risultato sponsorizzato mostra bing.com come dominio di destinazione, ma il click attraversa il redirect di Bing, una pagina “about us” compromessa di un retailer sudamericano e infine un falso sito Claude che propone a utenti macOS un comando InstallFix.
Cosa leggere
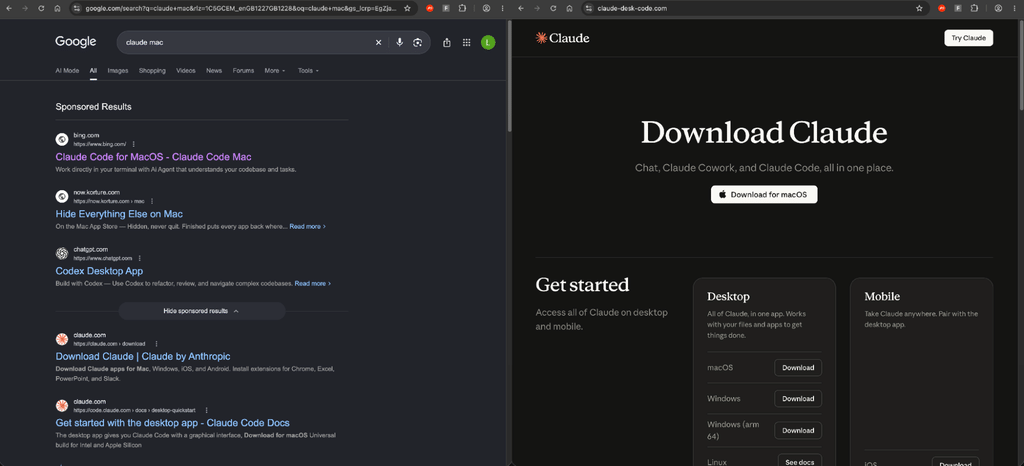
Il punto più interessante non è il falso installer in sé. Gli attaccanti stanno usando infrastrutture con reputazione elevata per superare ad review, scanner URL e controlli visivi dell’utente, spostando il contenuto malevolo sempre più avanti nella sessione del browser.
Google Ads mostra Bing ma il click termina su un falso Claude
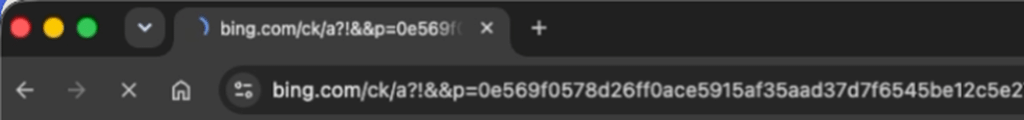
La ricerca originale di Push Security ricostruisce quattro passaggi consecutivi. Il click sul risultato sponsorizzato entra prima nel normale endpoint google.com/aclk, quindi raggiunge bing.com/ck/a, il redirect utilizzato da Bing per registrare i click sui risultati. La destinazione incorporata nel parametro u è codificata in Base64 dopo il prefisso a1 e il link contiene anche un timestamp che i ricercatori riconducono al 5 ottobre 2026. Bing non risponde con un tradizionale 302: restituisce una breve pagina JavaScript che inoltra il browser mantenendo bing.com come referrer. Il terzo hop è la pagina quienes-somos di un vero retailer sudamericano di prodotti omeopatici, indicizzata dal motore e apparentemente compromessa.
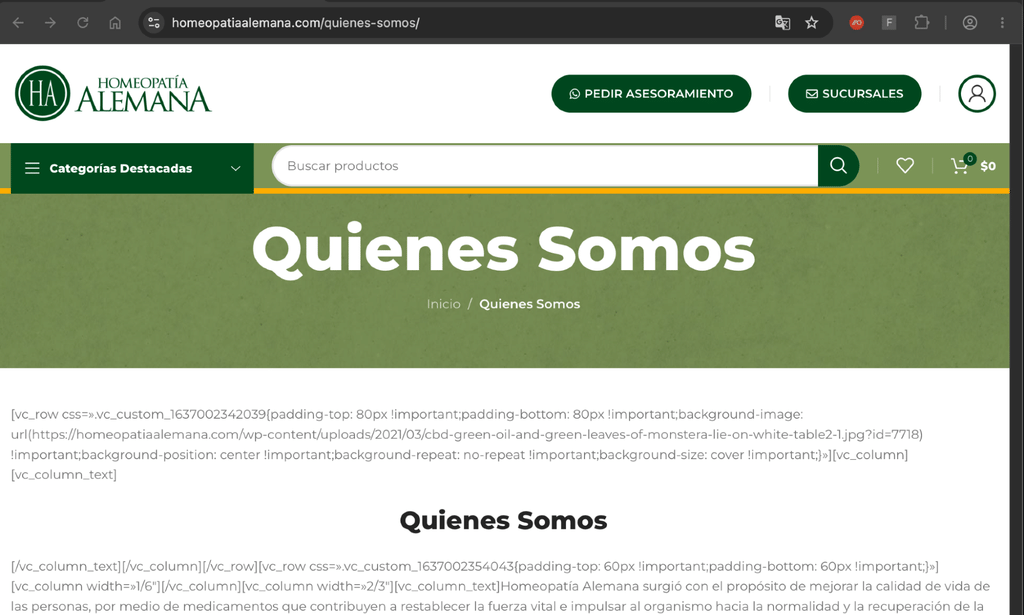
Solo da lì la vittima viene inviata a claude-desk-code[.]com, copia visivamente credibile di una pagina di download Claude. L’operatore ha quindi inserito dentro un annuncio Google non il dominio malevolo, ma un vero risultato Bing che punta a una pagina legittima compromessa. È un’evoluzione della stessa economia della fiducia già vista quando LLMShare usava ChatGPT e Claude per distribuire malware tramite domini fidati: il dominio affidabile non ospita necessariamente il payload, ma rende credibile il percorso che conduce alla destinazione finale.
Leggi anche: FakeAgent usa un falso Claude Desktop per distribuire SectopRAT via Bing Ads
Il redirect di Bing diventa uno strato di reputazione dentro Google
Push definisce la tecnica “Adception” proprio perché un motore di ricerca viene utilizzato dentro la pubblicità di un altro motore come livello di redirect e cloaking. L’innovazione non è l’esistenza di un redirect affidabile: Microsoft, Google, servizi di tracking pubblicitario, URL shortener e piattaforme SaaS sono abusati da anni per nascondere la destinazione finale. Qui cambia la composizione. Google vede come destinazione un URL Bing;
Bing inoltra verso una pagina reale già presente nei propri risultati; solo il sito compromesso decide di consegnare l’esca. Questo moltiplica i checkpoint nei quali la reputazione può battere l’analisi del comportamento. Un sistema che valuta soltanto il primo URL vede Google o Bing, mentre un utente che controlla superficialmente l’annuncio incontra un dominio Microsoft. La dinamica è diversa dal SEO poisoning puro osservato con BengalSEO, che manipolava direttamente Bing per distribuire MayaBot e false assistenze: Adception compra visibilità su Google e usa il risultato dell’altro motore come copertura. Per i difensori significa che il singolo dominio perde ulteriore valore come indicatore. Diventa necessario ricostruire la sessione completa, compresi redirect JavaScript, referrer e passaggi intermedi.
Due livelli di cloaking mostrano il malware soltanto alla vittima giusta
La parte più efficace della catena è che il contenuto malevolo non viene mostrato a chiunque raggiunga gli URL. Il sito WordPress compromesso applica un controllo server-side e invia il 302 verso il falso Claude soltanto quando la richiesta presenta un referrer Bing e specifici header del browser. Il dominio finale esegue poi un secondo controllo in JavaScript su document.referrer: se non trova Google o Bing, restituisce una pagina 404. Visitare direttamente la URL malevola può quindi produrre un errore innocuo, mentre la stessa pagina raggiunta attraverso il percorso previsto consegna l’esca. Questa separazione tra URL e comportamento riprende una tendenza già osservata nelle campagne AiTM contro Microsoft 365 che concatenavano Google Meet, Google Ads e AWS S3. Il vantaggio è duplice: gli scanner che non riproducono integralmente il percorso possono non vedere il payload e i ricercatori che aprono il dominio finale fuori contesto ricevono una risposta differente dalla vittima. Push osserva inoltre che l’accesso al sito compromesso partendo direttamente da Bing può comunque attivare la catena, un comportamento probabilmente non intenzionale che conferma come il controllo principale sia costruito attorno al referrer.
Continua con:
Wazza colpisce banche e governi: phishing Microsoft 365 nascosto ai bot
HBO Max compromessa su Reddit: 108 annunci ClickFix svelano PasteSwitch
InstallFix trasforma il falso download Claude in esecuzione volontaria su macOS
La pagina finale non consegna semplicemente un file. Mostra un pulsante “Download for macOS” e una riga di installazione costruita secondo il modello InstallFix: il comando stampa un riferimento apparentemente rassicurante allo script ufficiale claude.ai/install.sh, ma il curl effettivo decodifica una stringa Base64 e scarica contenuto da infrastruttura controllata dagli attaccanti, passandolo direttamente a zsh. La vittima diventa quindi il meccanismo di esecuzione. È la stessa logica che aveva portato ClickFix sugli annunci sponsorizzati X contro utenti macOS, ma Adception aggiunge una catena di reputazione molto più sofisticata davanti all’azione manuale. Push afferma che quattro attacchi ClickFix su cinque rilevati dalla propria telemetria raggiungono le vittime attraverso motori di ricerca, dato che spiega perché annunci e risultati siano diventati una superficie così redditizia. Bloccare i domini finali resta utile ma ha durata limitata, perché lure e infrastruttura possono ruotare rapidamente. Il segnale più stabile è comportamentale: una pagina che chiede di copiare o eseguire comandi in Terminale, PowerShell o Run deve essere trattata come sospetta anche quando la navigazione è iniziata da Google, Bing o un altro dominio ad alta reputazione. Adception mostra che nel malvertising moderno il problema non è più soltanto distinguere un sito falso da uno vero: è capire quando una sequenza di siti veri viene utilizzata per consegnare quello falso.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.