🛡️ Executive Summary
- L’FBI annuncia un nuovo arresto nell’indagine ShinyHunters legata al breach di FBIJobs.gov, senza rendere pubblico il nome del sospettato.
- KrebsOnSecurity identifica l’arrestato in Edward Dubrovsky, cofondatore di Cypfer e professionista delle negoziazioni ransomware, sulla base di fonti e registri federali.
- La complaint resta sigillata: le accuse di estorsione sono documentate, ma il collegamento specifico tra Dubrovsky e ShinyHunters non è ancora stabilito da atti giudiziari pubblici.
L’indagine su ShinyHunters entra in un territorio molto più delicato della semplice caccia agli hacker. L’FBI ha annunciato l’arresto di un altro presunto co-cospiratore del gruppo collegato al breach del portale FBIJobs.gov; poche ore dopo il reporting investigativo ha identificato il sospettato in Edward Dubrovsky, 54 anni, cofondatore della società canadese Cypfer e professionista attivo nel settore delle negoziazioni ransomware e della cyber extortion response. La coincidenza è esplosiva, ma va trattata con precisione: l’arresto e le accuse federali sono documentati, mentre la complaint è sigillata e il nesso specifico tra Dubrovsky e ShinyHunters non compare ancora in documenti giudiziari pubblicamente leggibili.
Cosa leggere
L’FBI annuncia un altro arresto dopo il breach del proprio portale Jobs
Il primo fatto certo arriva dall’FBI. Il direttore Kash Patel ha annunciato che gli agenti hanno arrestato un altro presunto co-cospiratore di ShinyHunters, gruppo che il Bureau ritiene responsabile dell’incidente che ha colpito FBIJobs.gov. Il resoconto Reuters della dichiarazione del direttore FBI riporta che l’arrestato è stato indicato come parte della rete investigata dopo la compromissione della piattaforma gestita da un fornitore terzo. La dichiarazione non comunica il nome e non dettaglia le accuse, ma arriva dopo settimane di pressione investigativa internazionale: prima il fermo nei Paesi Bassi di Pepijn van der Stap, poi quello in Giordania di Saif al-Din Khader, indicato dalle fonti come “Rey” e descritto come collaborante con le autorità. La precedente ricostruzione sui fermi di Rey e Van der Stap aveva già mostrato come l’indagine stesse passando dalle infrastrutture alle relazioni personali, ai dispositivi e alle comunicazioni degli operatori. Il nuovo arresto suggerisce che quella fase non si sia esaurita.
Leggi anche: FBI rimuove un contractor Accenture dopo il breach del portale Jobs
Krebs identifica l’arrestato in Edward Dubrovsky ma il passaggio resta giornalistico
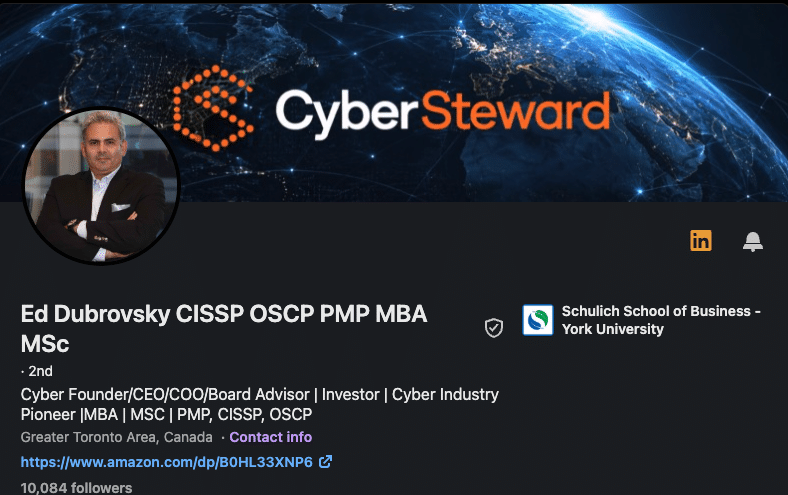
Il secondo sviluppo cambia completamente il peso del caso. Nel reporting originale di KrebsOnSecurity, Brian Krebs identifica il canadese arrestato in Edward Dubrovsky, cofondatore di Cypfer e successivamente associato a CyberSteward, entrambe realtà attive nella gestione di cyber extortion e negoziazioni con gruppi ransomware. Dubrovsky si trovava in Pennsylvania in occasione del Cyber Risk Summit, evento dedicato anche al mercato assicurativo e alla risposta agli incidenti. I registri federali riportano un Edward “Dobrovsky” — con una grafia leggermente differente — arrestato l’8 ottobre e accusato di cospirazione finalizzata a minacciare la riservatezza delle informazioni per ottenere denaro e di interferenza con il commercio attraverso minacce, nell’ambito dell’Hobbs Act.
Il fascicolo è stato successivamente trasferito all’Eastern District of Texas. Questo prova l’esistenza dell’arresto e delle accuse indicate nel docket, non prova ancora pubblicamente quali condotte concrete siano contestate né che Dubrovsky abbia agito per ShinyHunters. È una distinzione centrale, soprattutto perché il gruppo era già entrato nel dossier FBI con la rivendicazione di un breach via PeopleSoft e fino a 3 TB di dati, inizialmente molto più ampia di quanto fosse possibile verificare.
Un negoziatore ransomware dentro un’indagine per estorsione cambia il perimetro del caso
Il profilo professionale rende il dossier particolarmente sensibile senza autorizzare scorciatoie accusatorie. Cypfer presenta i propri servizi attorno a incident response, ransomware recovery, digital forensics e gestione delle crisi; Dubrovsky ha inoltre costruito parte della propria attività pubblica proprio sul tema delle negoziazioni con gli estorsori. Comunicare con un ransomware group è però una normale componente di molte attività legittime di incident response e non equivale a partecipare all’estorsione.
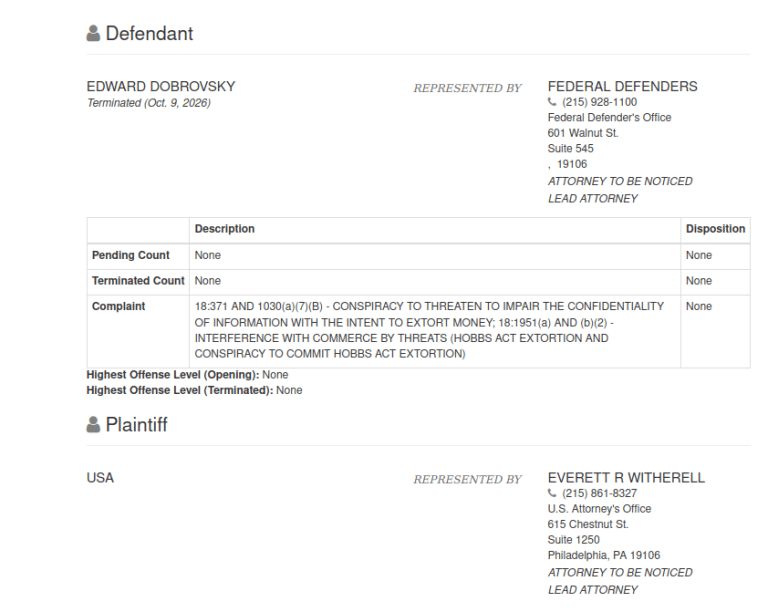
Ciò che cambia il quadro sono le accuse federali riportate nel docket, che riguardano condotte estorsive, mentre restano sigillati gli atti necessari a comprendere quali fatti le sostengano. Proprio questa zona rende il caso diverso dagli arresti di presunti operatori tecnici: l’investigazione sembra sfiorare il mercato professionale che normalmente si colloca tra vittima, assicuratore, consulenti legali e criminali durante una crisi ransomware.
È un territorio nel quale accesso alle trattative, wallet, contatti Telegram e cronologie delle negoziazioni possono produrre una quantità enorme di intelligence. La condanna di operatori collegati a Scattered Spider aveva già mostrato il valore probatorio di chat e dispositivi quando gruppi criminali apparentemente fluidi vengono ricondotti a persone e relazioni reali.
Continua con:
ShinyHunters viola Clop e minaccia di estorcere il gruppo ransomware
ShinyHunters colpisce ReliaQuest ma device trust blocca il furto dei dati
ShinyHunters rischia più dalla rete di relazioni che dalla perdita del leak site
La sequenza degli ultimi giorni mostra perché il problema per ShinyHunters non sia più soltanto mantenere online un sito di leak. Van der Stap è stato arrestato nei Paesi Bassi; Khader è stato fermato in Giordania e, secondo Reuters, starebbe cooperando con le autorità; ora un cittadino canadese viene arrestato negli Stati Uniti mentre fonti investigative lo collegano allo stesso dossier. L’FBI aveva già dichiarato che dal 2025 gli operatori associati a ShinyHunters avrebbero compromesso oltre 140 organizzazioni e incassato almeno 70 milioni di dollari in pagamenti estorsivi. La struttura criminale resta difficile da delimitare perché il nome ShinyHunters è stato utilizzato nel tempo da operatori, affiliati e cluster contigui, e nessuno degli arresti permette di attribuire automaticamente a una singola persona tutte le campagne firmate dal gruppo. Ma proprio questa fluidità può diventare una debolezza quando dispositivi sequestrati, negoziazioni, wallet e identità professionali iniziano a essere correlati. Il vero rischio per ShinyHunters è che l’FBI non stia più inseguendo soltanto gli attacchi, ma stia ricostruendo l’economia umana dell’estorsione: chi entra, chi tratta, chi incassa e chi mantiene i rapporti tra criminali e vittime. Il caso Dubrovsky potrebbe diventare un passaggio decisivo di questa indagine, ma solo l’apertura degli atti oggi sigillati permetterà di capire se il legame ipotizzato dal reporting corrisponda davvero alle accuse formulate dai procuratori.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.