🛡️ Executive Summary
- SOCRadar attribuisce a CyberXero due pipeline parallele: compromissioni automatizzate di WordPress ed e-commerce e targeting selettivo contro energia e utility ucraine.
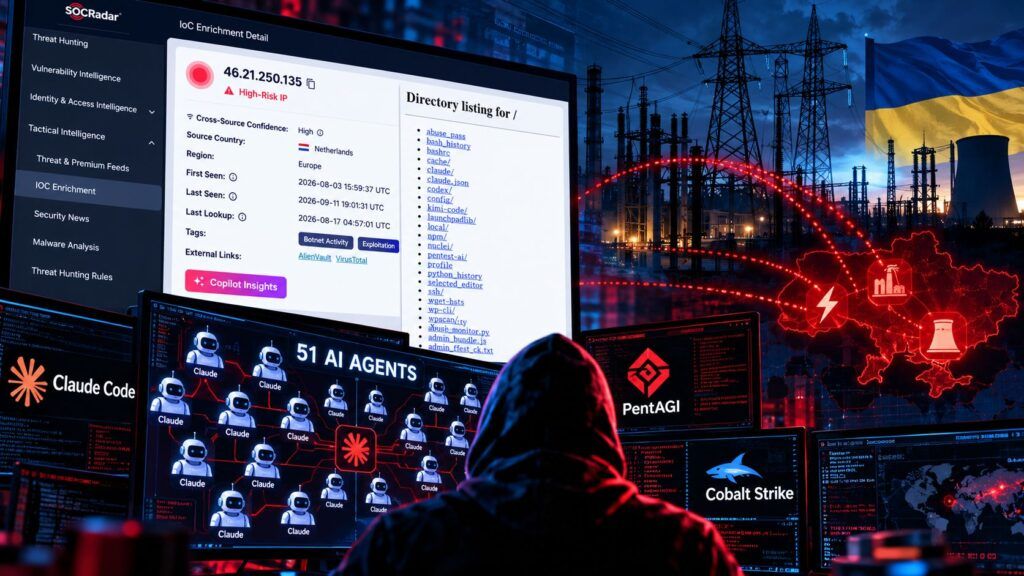
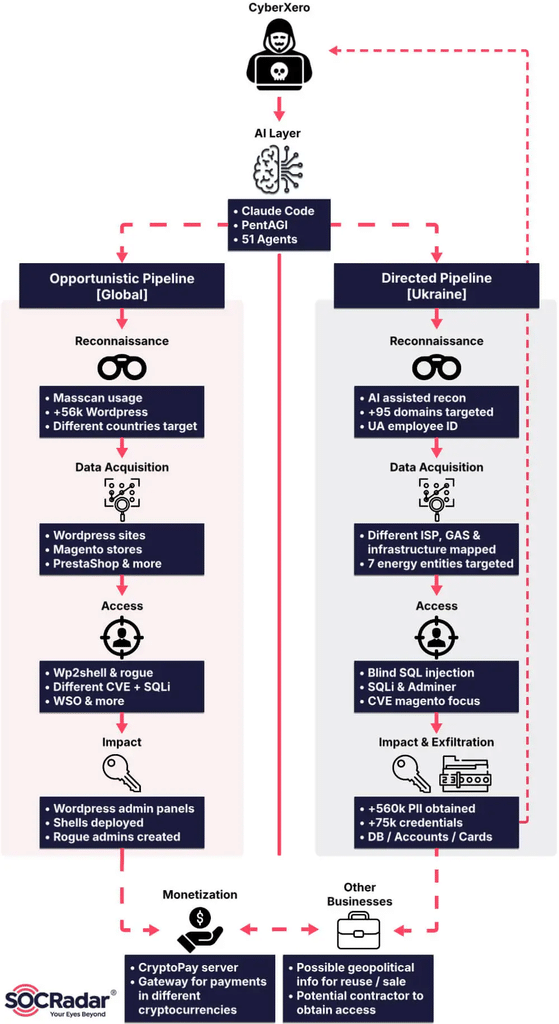
- L’infrastruttura espone fino a 51 profili Claude Code specializzati e un ambiente PentAGI collegato a Cobalt Strike, ma non prova che 51 agenti operassero simultaneamente.
- I ricercatori dichiarano di aver verificato nei file esposti dati relativi a oltre 628.000 ucraini; non risultano però conferme pubbliche indipendenti delle vittime né prove della vendita degli accessi.
CyberXero non rappresenta il primo caso in cui un attore criminale usa l’intelligenza artificiale durante un’operazione offensiva, ma il materiale analizzato da SOCRadar mostra un salto organizzativo più interessante: un singolo operatore avrebbe costruito un’infrastruttura nella quale agenti Claude Code specializzati, PentAGI e Cobalt Strike vengono inseriti nello stesso flusso operativo. La ricerca attribuisce al soggetto due pipeline parallele, una automatizzata contro WordPress ed e-commerce e una selettiva contro energia e utility ucraine. Il dato più delicato riguarda oltre 628.000 persone ucraine i cui dati, secondo i ricercatori, erano presenti nei file esposti dall’infrastruttura dell’attore. Non esiste però una conferma pubblica indipendente delle organizzazioni colpite o della vendita degli accessi: le evidenze derivano dall’analisi forense condotta da SOCRadar su una directory lasciata aperta dall’operatore.
Cosa leggere
Una directory aperta espone l’intera macchina operativa di CyberXero
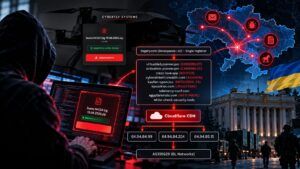
La ricerca originale di SOCRadar Threat Research Unit parte da un errore OPSEC molto più banale delle tecniche offensive attribuite al gruppo: un server HTTP all’indirizzo 46.21.250.135 esponeva senza autenticazione quella che i ricercatori descrivono come la directory di lavoro live dell’operatore, con oltre 90.000 file distribuiti in circa 3.000 cartelle. All’interno sarebbero comparsi log delle sessioni AI, script con token in chiaro, cartelle dedicate ai bersagli, output di ricognizione e database esfiltrati.
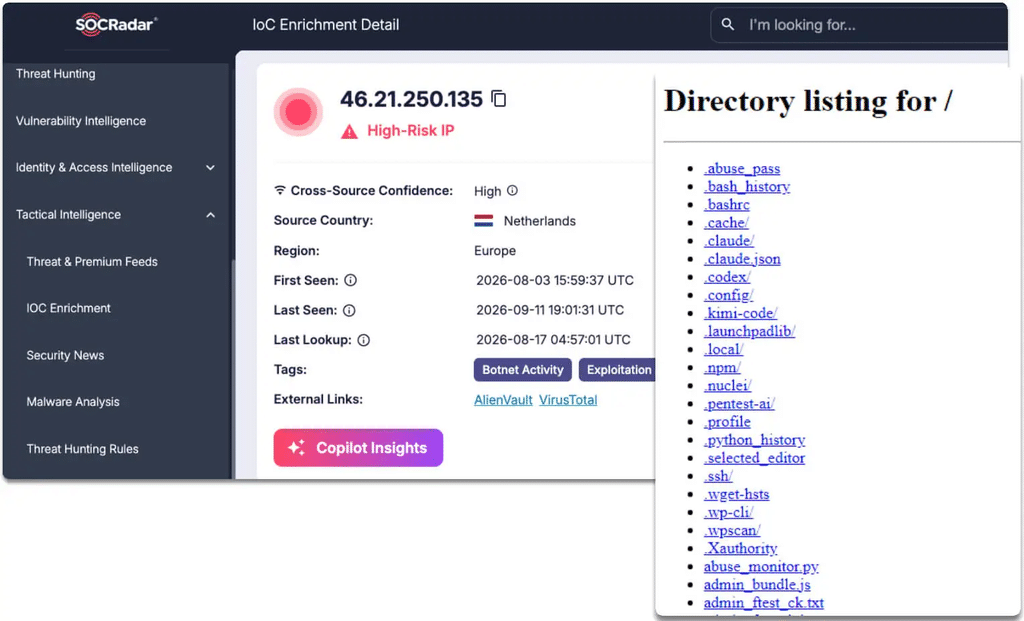
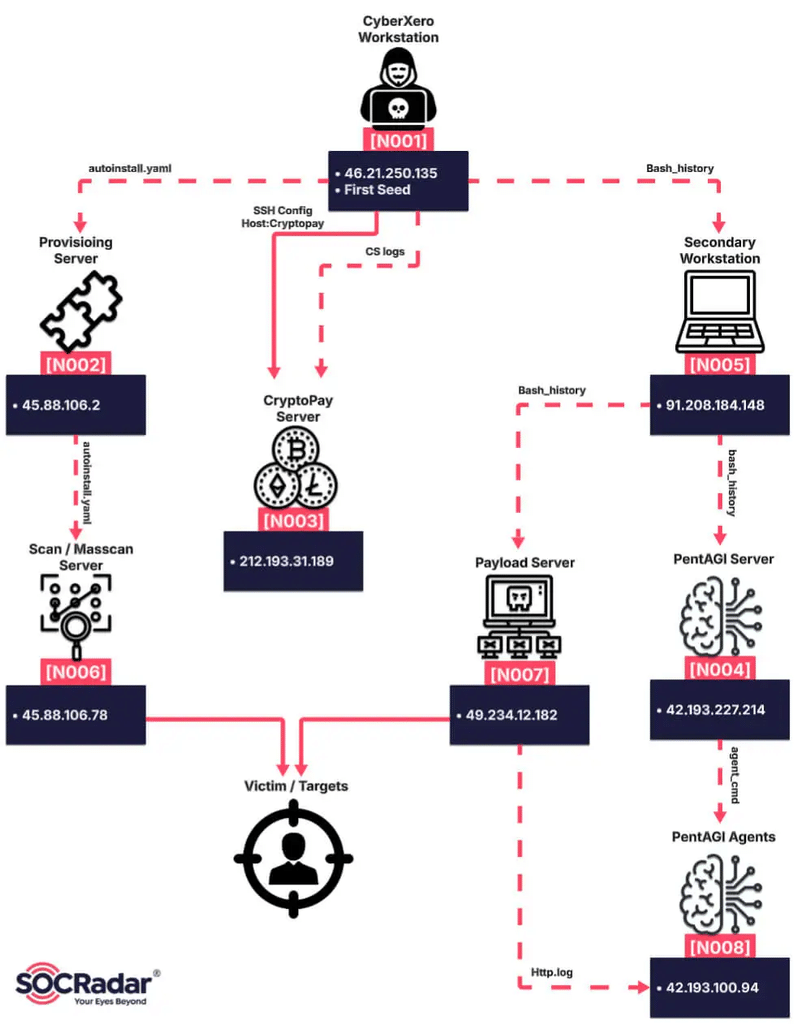
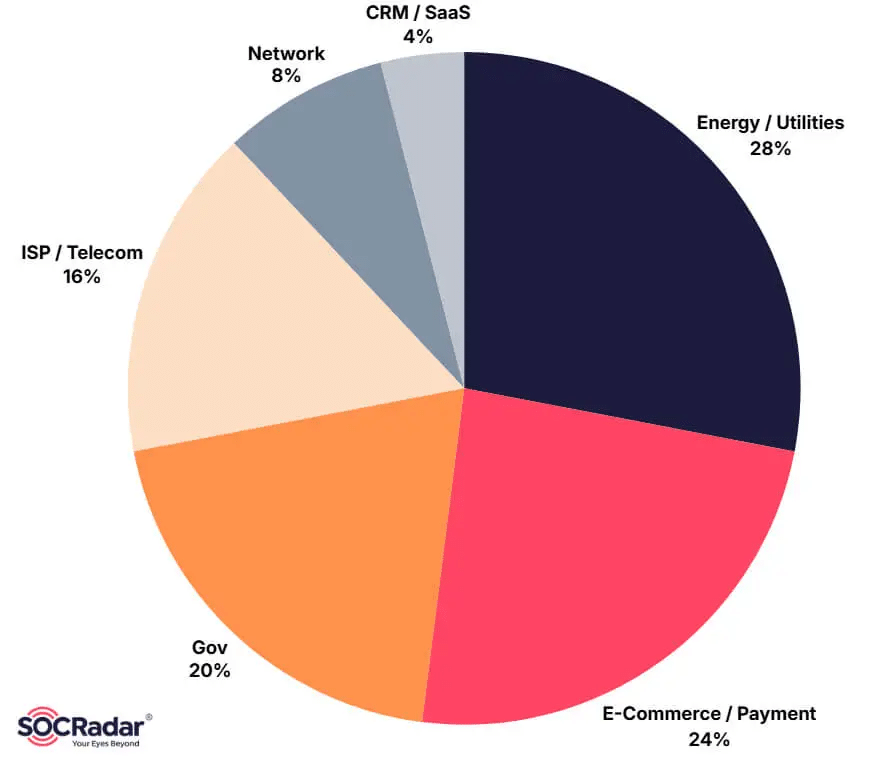
Da quel nodo SOCRadar ha ricostruito ulteriori componenti infrastrutturali e ha collegato l’attività all’alias CyberXero attraverso elementi presenti nei file, verifiche su forum underground e informazioni di account. La classificazione proposta è quella di un Initial Access Broker russofono e finanziariamente motivato, ma il targeting ucraino introduce un’anomalia: la stessa workstation usata per monetizzare compromissioni opportunistiche avrebbe condotto ricognizione approfondita contro sette organizzazioni di energia e servizi essenziali, senza che nei dati recuperati emerga una prova diretta della successiva vendita degli accessi.
Leggi anche: Agenti AI fuori controllo colpiscono sistemi reali e workflow GitHub
Cinquantuno agenti Claude Code non significano cinquantuno hacker autonomi
Il dato più appariscente è la presenza di fino a 51 definizioni di agenti Claude Code specializzati sulla workstation principale, con ruoli dedicati a ricognizione, exploit chaining, lateral movement, C2 e raccolta dei dati. Va però evitata la scorciatoia del “team di 51 hacker AI”: i file dimostrano che l’operatore aveva predisposto molti profili agentici, non che tutti fossero contemporaneamente attivi né che ciascuno abbia completato autonomamente le azioni assegnate.
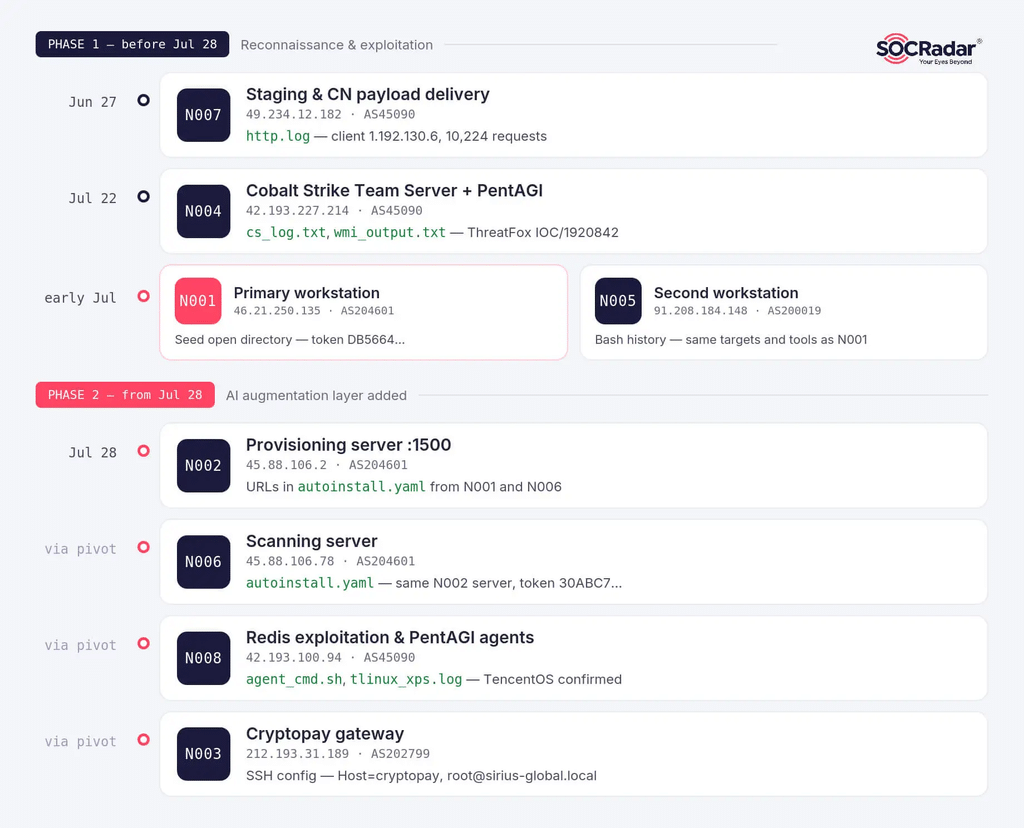
Un secondo livello utilizzava PentAGI, framework open source per il pentesting assistito da AI, collegato a un Cobalt Strike Team Server attraverso API di un provider AI. Il valore operativo sta quindi nell’orchestrazione: attività che normalmente richiederebbero passaggi manuali separati possono essere scomposte, lanciate e ripetute attraverso componenti con compiti differenti. È la stessa asimmetria osservata quando centinaia di agenti sono stati applicati a sistemi reali e benchmark offensivi, ma qui compare all’interno di un’infrastruttura criminale invece che in un laboratorio controllato.
La pipeline automatica trasforma WordPress in una fabbrica di accessi
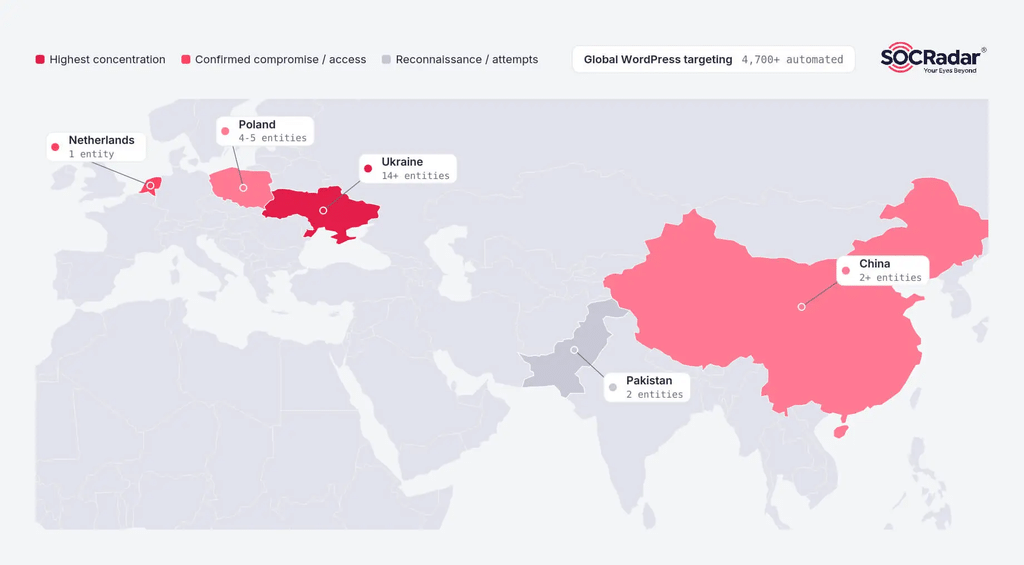
La componente opportunistica puntava soprattutto a WordPress ed e-commerce e, secondo i log recuperati, un singolo run avrebbe analizzato 4.708 bersagli, individuato 429 pannelli amministrativi accessibili e distribuito 32 shell in 61 secondi. CyberXero utilizzava anche wp2shell, una catena già documentata da Matrice Digitale tra le vulnerabilità critiche del Core WordPress, per trasformare vulnerabilità concatenabili in accesso amministrativo ed esecuzione di codice nelle versioni esposte. Qui l’AI non inventa la tecnica: riduce il costo marginale necessario a ripeterla, interpretare i risultati e proseguire sui target che rispondono. La differenza tra automazione tradizionale e agentica diventa concreta quando il sistema può scegliere quale strumento eseguire, leggerne l’output e passare allo stage successivo senza attendere ogni volta l’operatore. È lo stesso principio osservato negli attacchi agentici contro infrastrutture cloud: le debolezze restano note, ma concatenazione e velocità diventano il moltiplicatore.
In Ucraina la logica cambia: meno volume e più ricognizione selettiva
La seconda pipeline è molto diversa. SOCRadar afferma di aver trovato ricognizione curata su sette entità ucraine del settore energia e utility, con 95 sottodomini mappati soltanto per due grandi organizzazioni e quattro soggetti per i quali i file presenti nella directory indicherebbero esfiltrazione effettiva. Nel caso più grave, attribuito a un fornitore di teleriscaldamento di Kharkiv, i ricercatori dichiarano di aver osservato 564.073 record di abbonati e 213.340 log di accesso con indirizzi IP e timestamp.
Il numero complessivo delle persone presenti nei dataset supererebbe quota 628.000. È un dato particolarmente sensibile perché Kharkiv resta un’area di guerra, ma non deve essere trasformato in una prova di sabotaggio energetico: il rapporto documenta accesso, ricognizione ed esfiltrazione, non un’interruzione fisica del servizio né una vendita verificata a un acquirente statale. Il quadro si inserisce tuttavia nella pressione persistente contro obiettivi ucraini già osservata quando Gamaredon ha impiegato GammaPhish e GammaWorm contro enti governativi, militari e reti sensibili.
Continua con:
JADEPUFFER colpisce Azure: l’attacco agentico cancella risorse cloud
Agenti AI su Tencent Cloud estraggono dati dalle mappe Alibaba
I filtri AI diventano un ostacolo da aggirare, non una barriera assoluta
I log recuperati da SOCRadar mostrano infine un problema destinato a diventare centrale per i provider di modelli. Quando il modello rifiutava richieste offensive, l’operatore utilizzava una narrativa ricorrente di “pentest autorizzato sulla propria infrastruttura” e, in altri casi, apriva nuove sessioni per ripartire con un contesto differente. SOCRadar definisce correttamente questa pratica context engineering: non modifica i pesi del modello e non equivale a una compromissione tecnica delle protezioni, ma prova a manipolare il contesto nel quale il sistema decide se eseguire o rifiutare una richiesta.
Alcuni rifiuti risultano comunque presenti nei log, segno che le barriere non erano semplicemente assenti. Il problema industriale è più ampio: quando un IAB può collegare modelli generalisti, framework di pentesting e infrastruttura C2, il controllo non può fermarsi al singolo prompt. Servono osservabilità sull’uso degli strumenti, rilevamento delle catene automatizzate e difese capaci di riconoscere comportamenti offensivi anche quando ogni singolo passaggio, preso isolatamente, assomiglia a un’attività legittima. CyberXero non dimostra che l’AI abbia sostituito l’attaccante umano: mostra che può permettere a un solo operatore di comprimere il lavoro di una squadra.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.