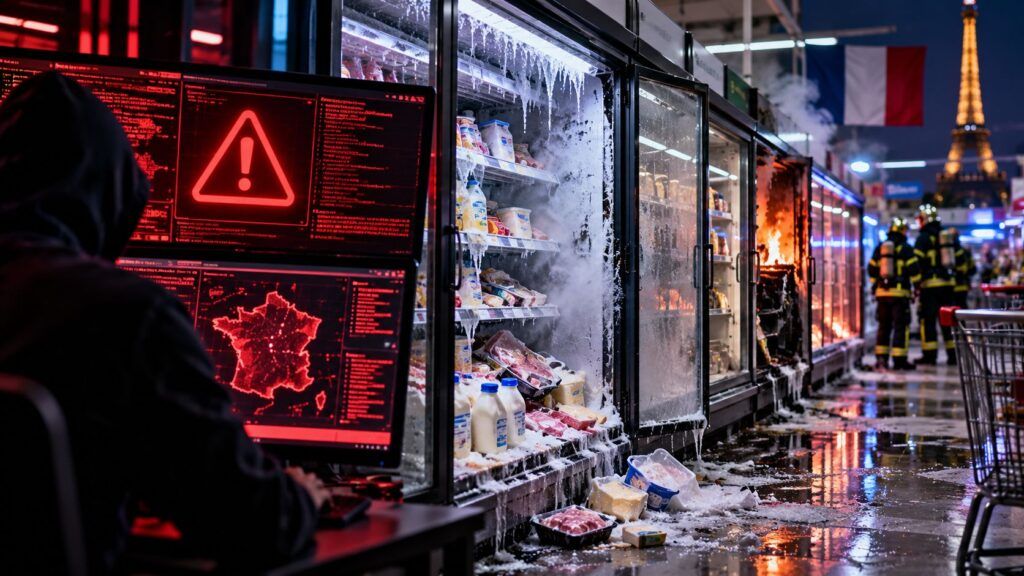
🛡️ Executive Summary
- Tra 150 e 200 negozi Intermarché e quasi 100 punti vendita Coopérative U sono stati colpiti da un attacco contro i sistemi frigoriferi.
- Lo sbrinamento forzato ha compromesso prodotti freschi e surgelati; la procura di Parigi indaga anche su incendi segnalati nei punti vendita.
- Danfoss ha corretto in passato vulnerabilità serie nei controller AK-SM 8xxA, ma non esiste prova pubblica che quelle CVE siano state sfruttate nell’attacco.
Un cyberattacco contro i supermercati francesi ha trasformato un normale sistema di refrigerazione in un vettore di danno fisico. Nella notte tra l’11 e il 12 ottobre, centinaia di punti vendita hanno registrato anomalie agli impianti del freddo, con prodotti freschi e surgelati da eliminare e, secondo la procura di Parigi, anche episodi di incendio da verificare nell’ambito dell’indagine. Il bersaglio non sono stati i dati dei clienti o le casse, ma il processo che mantiene utilizzabile la merce. È un caso che sposta il rischio cyber dalla perdita informativa alla continuità operativa della grande distribuzione.
Cosa leggere
Centinaia di supermercati colpiti e prodotti freschi da distruggere
Il reporting originale dell’AFP raccoglie le conferme dirette di Intermarché e Coopérative U: tra 150 e 200 negozi Intermarché e quasi 100 punti vendita Coopérative U sono stati interessati dall’attacco. La procura di Parigi ha aperto un’indagine sulla cyberoffensiva contro i frigoriferi connessi di diverse catene della distribuzione alimentare, affidandola alla sezione specializzata e all’Office anticybercriminalité. Intermarché ha spiegato che nei negozi colpiti i prodotti freschi e surgelati coinvolti dovranno essere eliminati, mentre gli investigatori vogliono collegare tecnicamente l’attacco alle perdite di merce e ai principi d’incendio segnalati. E.Leclerc risulta citata nelle prime ricostruzioni, ma al momento della verifica AFP non aveva ottenuto conferma diretta dal gruppo. Il precedente degli attacchi ai sistemi OT degli acquedotti del Minnesota mostra perché un accesso digitale a un sistema operativo possa produrre conseguenze economiche e fisiche senza passare dal tradizionale furto di dati.
Leggi anche: Gunra colpisce governi e infrastrutture mentre un attacco OT attraversa una rete APN privata
Lo sbrinamento forzato trasforma una funzione di manutenzione in un attacco
Le prime ricostruzioni indicano che gli aggressori hanno abusato della funzione di sbrinamento degli impianti, normalmente utilizzata per rimuovere il ghiaccio dagli evaporatori. Il problema operativo è evidente: quando il ciclo viene forzato o prolungato, l’apparato smette temporaneamente di produrre freddo e genera calore; se la modifica viene applicata per ore, la temperatura può salire abbastanza da compromettere la catena del freddo. BFMTV, citata dall’AFP e da diverse testate francesi, ha riferito di regolazioni modificate da remoto e di sistemi Danfoss coinvolti, ma questi elementi devono restare distinti dalle informazioni già confermate direttamente dalle catene. Non è ancora pubblica la catena di accesso iniziale, né sappiamo se gli attaccanti abbiano sfruttato credenziali, servizi esposti, una vulnerabilità o un accesso di manutenzione. È la stessa distinzione emersa negli attacchi industriali nei quali strumenti legittimi vengono usati per modificare PLC e configurazioni: la capacità di impartire un comando valido può essere sufficiente a causare un effetto fisico.
Danfoss ha già corretto falle serie ma non c’è prova che siano state sfruttate
Il nome Danfoss rende inevitabile il confronto con le vulnerabilità già note nei controller di refrigerazione, ma proprio qui serve evitare una scorciatoia. Gli advisory di sicurezza pubblicati da Danfoss documentano per la serie AK-SM 8xxA un authentication bypass corretto nella versione 4.2 e vulnerabilità post-authentication, compresa una command injection con possibile esecuzione di codice remoto, corrette nella 4.3.1. Sono problemi rilevanti perché questi controller centralizzano monitoraggio, soglie, allarmi e funzioni di gestione degli impianti frigoriferi. Ma al 12 ottobre non esiste una conferma pubblica che una di queste CVE sia stata utilizzata nell’attacco francese. Attribuire automaticamente l’incidente a una falla nota sarebbe quindi scorretto. Il punto difensivo resta comunque valido: gli allarmi sugli apparati industriali esposti e sulle credenziali deboli hanno già mostrato quanto un’interfaccia remota possa diventare critica quando controlla direttamente un processo.
Il caso francese riguarda anche la grande distribuzione italiana
Per il mercato italiano la lezione non è che lo stesso attacco sia già in corso, perché non risultano al momento evidenze pubbliche di una campagna analoga contro supermercati italiani. Il punto è strutturale: refrigerazione commerciale, building management e teleassistenza utilizzano sempre più controller connessi, accessi remoti dei manutentori e piattaforme centralizzate. Un supermercato può quindi avere una superficie OT significativa anche senza essere considerato nell’immaginario comune un’infrastruttura industriale. Inventariare i controller, verificare firmware e versioni, limitare l’esposizione delle interfacce amministrative, proteggere gli accessi dei fornitori e mantenere modalità operative locali non serve soltanto a evitare un fermo tecnico: serve a proteggere merce, continuità del servizio, sicurezza alimentare e potenziali rischi fisici. L’incidente apre anche un fronte economico meno visibile: Intermarché ha segnalato ad AFP possibili problemi assicurativi perché alcune coperture potrebbero non comprendere questo tipo di danno in negozio. Quando il cyber incide direttamente sulle merci, quindi, la gestione del rischio non riguarda più soltanto ripristino IT e responsabilità sui dati, ma anche scorte, perdite operative e contratti con fornitori e assicurazioni. Il modello di isolamento dei sistemi OT vitali descritto da CI Fortify mostra perché la resilienza debba essere progettata prima dell’incidente e non improvvisata quando il controllo remoto diventa inaffidabile.
Continua con:
Gli USA segnalano attacchi AI contro PLC Siemens e infrastrutture critiche
CISA ordina agli acquedotti di scollegare i PLC esposti da Internet
Il cyberattacco ai frigo mostra quanto costa perdere il controllo del processo
Il caso francese è significativo perché rende visibile ciò che negli ambienti OT viene spesso descritto in termini astratti: un comando digitale può trasformarsi direttamente in una perdita materiale. Qui non servono necessariamente cifratura dei server, esfiltrazione di database o blocco delle casse per produrre un danno rilevante. Basta interferire con la funzione che mantiene la temperatura corretta per obbligare un supermercato a distruggere prodotti, fermare reparti, chiamare tecnici, gestire assicurazioni e ricostruire l’origine dell’accesso. La minaccia diventa ancora più delicata quando lo stesso tipo di controller è distribuito in numerosi punti vendita e amministrato attraverso procedure simili. Le campagne contro infrastrutture critiche e impianti industriali attribuite a gruppi pro-Russia avevano già mostrato la fragilità degli asset operativi connessi. Nei supermercati francesi il conto arriva sotto una forma più immediata: scaffali vuoti, cibo distrutto e un processo fisico che il digitale ha smesso di proteggere.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.