🛡️ Executive Summary
- Ledger conferma che almeno uno dei dispositivi coinvolti nel caso CryptoBilis conteneva un impianto hardware non autorizzato.
- Tibane Labs documenta impianti capaci di leggere la recovery phrase dal bus del display senza violare il Secure Element.
- Bitquery porta la stima a 93,2 milioni di dollari sottratti da 315 wallet su sei blockchain, ma il numero delle vittime resta distinto da quello degli indirizzi.
Ledger affronta un aggiornamento molto più grave del dossier CryptoBilis: la manomissione fisica non è più soltanto un’ipotesi. Dopo avere collegato le segnalazioni di furto a dispositivi venduti dal reseller autorizzato nel Sud-Est asiatico, il produttore ha confermato che almeno uno dei wallet esaminati conteneva un impianto hardware non autorizzato. Questo non significa che “Ledger sia stato hackerato”: la società continua a dichiarare di non avere indicazioni di compromissione dei propri sistemi o servizi. Il problema è diverso: un hardware wallet può essere autentico e diventare ostile se qualcuno modifica il percorso fisico tra produttore e cliente.
Cosa leggere
Ledger conferma l’impianto ma non estende la prova a tutti i dispositivi
La svolta arriva dall’aggiornamento pubblicato dall’account di supporto Ledger su X e riprodotto da Binance News: uno dei dispositivi appartenenti agli utenti coinvolti conteneva un impianto hardware non autorizzato. Ledger sta contattando gli interessati, CryptoBilis ha sospeso la vendita dell’inventario di hardware wallet e il produttore ribadisce di non avere evidenze che la propria infrastruttura sia stata compromessa. La distinzione cambia il quadro pubblicato il 10 ottobre, quando CryptoBilis restava una possibile compromissione della distribuzione senza prova pubblica di hardware alterato. Ora quella prova esiste almeno per un esemplare, ma non consente di concludere che tutti i dispositivi venduti dal reseller siano stati modificati nello stesso modo. Ledger mantiene inoltre la raccomandazione già comunicata: chi ha acquistato attraverso CryptoBilis e non ha inizializzato il dispositivo non dovrebbe configurarlo; chi lo ha già utilizzato dovrebbe trasferire gli asset verso un nuovo signer affidabile con una recovery phrase completamente nuova.
Leggi anche: App Store sotto accusa: una finta app Ledger svuota i wallet per 87 milioni di euro
Tibane mostra come un Ledger autentico può rubare la seed senza violare il Secure Element
La ricerca tecnica di Tibane Labs documenta tre generazioni di impianti costruiti per Ledger Nano X. La ricerca non dimostra che il dispositivo confermato da Ledger nel caso CryptoBilis utilizzi lo stesso progetto: Tibane specifica di non avere testato unità provenienti da CryptoBilis. Dimostra però che la tecnica esiste ed è già arrivata a un livello avanzato. L’impianto non attacca il Secure Element, ma si collega al bus SPI che invia al display OLED ciò che il wallet deve mostrare. Quando durante la configurazione compaiono le 24 parole della recovery phrase, il circuito aggiunto osserva i pixel, ricostruisce le lettere e conserva le parole; un modem LTE con SIM integrata può poi trasmetterle all’esterno. Il Secure Element resta autentico e il controllo di genuinità può quindi passare. Le versioni più recenti descritte da Tibane usano circuiti flex, componenti nascosti sotto il display e antenne dedicate, segnalando una modifica pensata per essere installata rapidamente e risultare difficile da individuare. È un salto ulteriore rispetto alle campagne MacSync capaci di modificare applicazioni Ledger per sottrarre seed phrase: qui il punto di osservazione entra fisicamente nel dispositivo.
Bitquery porta la stima a 93,2 milioni e ricostruisce un controllo simultaneo delle chiavi
L’indagine on-chain pubblicata da Bitquery amplia il perimetro rispetto agli oltre 86 milioni inizialmente segnalati e stima 93,2 milioni di dollari sottratti da 315 wallet su TRON, Bitcoin, Ethereum, BNB Chain, Polygon e Solana. Non significa 315 persone: uno stesso proprietario può controllare più indirizzi e alcuni wallet possono essere coinvolti su più reti. Il dato più forte è temporale. Bitquery osserva 25 wallet TRON firmare la stessa approvazione nell’arco di tre secondi, 30 ulteriori wallet modificare quasi simultaneamente la chiave di controllo e 111 wallet Bitcoin essere svuotati nello stesso blocco.
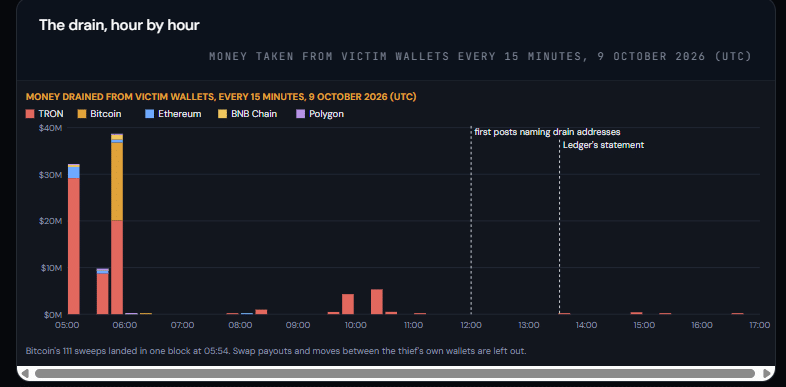
Per i ricercatori il comportamento è coerente con un operatore che disponeva già delle chiavi, più che con centinaia di vittime impegnate contemporaneamente a firmare transazioni. Tether ha congelato 10 milioni di USDT collegati agli indirizzi analizzati; Bitquery ricostruisce inoltre 5,35 milioni di USDC riemersi dopo passaggi attraverso Tornado Cash e Zcash. Circa 5,2 milioni di USDT sono poi arrivati a tre depositi Binance attraverso wallet con comportamento da operatori OTC, ma quegli stessi wallet servono altri clienti e l’intero importo non può essere attribuito automaticamente al ladro. La dinamica conferma il problema già emerso quando chiavi, phishing e data leak hanno trasformato la fiducia nell’anello debole della sicurezza Web3.
Il caso CryptoBilis sposta la sicurezza dal chip alla catena di distribuzione
Il caso mette in discussione una semplificazione diffusa: comprare da un reseller autorizzato riduce il rischio, ma non equivale a controllare l’intera catena di fiducia. Produzione, fulfillment, reseller, marketplace, acquisizioni societarie e passaggi logistici restano superfici di attacco. Il breach dei dati logistici di Trezor aveva già mostrato quanto informazioni su clienti e ordini possano diventare pericolose anche quando firmware e seed non vengono compromessi. Qui il livello è più profondo: un dispositivo modificato può conservare il Secure Element originale e superare i controlli pensati per riconoscere un prodotto contraffatto. L’attaccante non deve rompere la crittografia, ma osservare il momento in cui il segreto viene inviato al display. Per gli utenti italiani non esiste al momento evidenza pubblica che il canale distributivo nazionale sia coinvolto; la rilevanza sta soprattutto negli acquisti di hardware wallet importati attraverso marketplace e rivenditori esteri, dove provenienza e integrità fisica devono entrare nello stesso modello di minaccia.
Continua con:
Confermato: Lazarus hackera Bybit attraverso Safe{Wallet}
IA e blockchain cambiano i pagamenti con x402 e il framework sicuro di Ledger
La risposta corretta è cambiare la seed, non resettare il dispositivo
Se una recovery phrase è stata mostrata su un dispositivo potenzialmente manomesso, il problema non si risolve cambiando PIN, reinstallando Ledger Live o resettando il wallet. Chi possiede le 24 parole può ricostruire le stesse chiavi altrove e firmare transazioni senza interagire con l’hardware originale. È lo stesso principio emerso nel caso DCENT, dove una mnemonic già potenzialmente esposta non diventa sicura semplicemente importandola su un hardware wallet. Per questo l’indicazione di Ledger di passare a un nuovo signer con una nuova seed è tecnicamente decisiva. Anche la finestra dei 90 giorni va letta come precauzione e non come confine matematico: Bitquery osserva che circa sei wallet su dieci tra quelli studiati hanno ricevuto i primi fondi dentro quella finestra, ma la prima transazione non dimostra la data di acquisto del dispositivo. La verifica definitiva richiede ancora l’indagine sulla distribuzione e sugli esemplari fisici. Ciò che è già cambiato è il livello di prova: esiste almeno un dispositivo coinvolto con un impianto hardware confermato e una tecnica indipendentemente documentata capace di sottrarre la recovery phrase senza rompere il Secure Element. Per un settore costruito sulla promessa della self-custody, è una lezione brutale: possedere le proprie chiavi serve soltanto se nessun altro le ha viste prima.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.