🛡️ Executive Summary
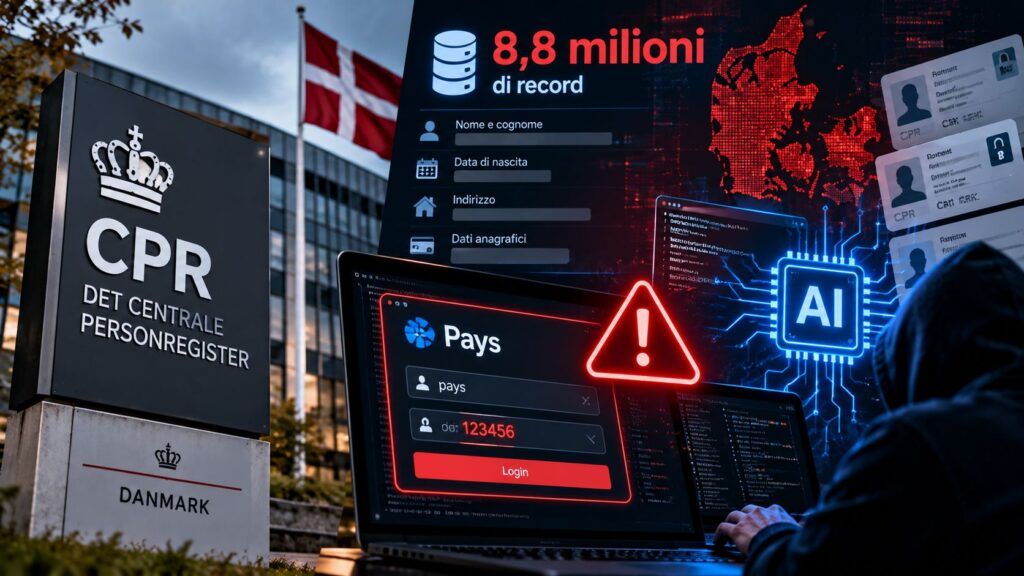
- Il caso CPR danese cambia dimensione: Pays ApS conferma che il proprio accesso autorizzato al registro è stato abusato e Politiken rileva almeno tre account protetti dalla password “123456”.
- Tra i profili con la password elementare figurava anche un account amministratore, mentre l’accesso al registro sarebbe rimasto disponibile dal 10 settembre per oltre 21 giorni.
- Il presunto responsabile sostiene di avere utilizzato intelligenza artificiale per generare parte del software di raccolta, ma questo dettaglio deriva dalla sua ricostruzione e non da una conclusione forense delle autorità.
Il gigantesco incidente che ha colpito il registro nazionale CPR della Danimarca non è più soltanto il caso di un accesso legittimo di un’azienda privata trasformato in porta d’ingresso verso milioni di identità. A distanza di una settimana dalla prima comunicazione ufficiale emergono dettagli che rendono il fallimento ancora più grave: l’azienda coinvolta è Pays ApS, almeno tre suoi profili avrebbero utilizzato la password “123456”, uno di questi sarebbe stato un account amministratore e il programma impiegato per automatizzare parte delle interrogazioni sarebbe stato scritto, secondo il presunto autore dell’attacco, con l’assistenza dell’intelligenza artificiale. La cautela resta necessaria: il Ministero danese conferma il perimetro del breach e l’abuso dell’accesso di una società privata, mentre password e utilizzo dell’AI emergono dalle verifiche giornalistiche di Politiken e dalle dichiarazioni attribuite all’hacker. Ma proprio questa separazione tra fatti ufficiali e ricostruzione tecnica rende il caso interessante: non serviva violare direttamente il registro nazionale se era possibile abusare di un soggetto già autorizzato a interrogarlo.
Cosa leggere
Pays conferma di essere l’azienda attraverso cui è passato l’accesso
Il 5 ottobre il Ministero danese per la Digitalizzazione aveva comunicato che soggetti non autorizzati avevano sfruttato l’accesso legittimo concesso a una società privata per ottenere nomi, indirizzi, numeri CPR e altre informazioni relative a circa 8,8 milioni di persone registrate. La cifra non coincide con 8,8 milioni di cittadini danesi attualmente residenti: il CPR contiene circa 11 milioni di record comprendendo persone viventi, emigrate e decedute. Il comunicato ufficiale del ministero danese precisa inoltre che nomi e indirizzi delle persone con protezione anagrafica specifica non risultano inclusi nell’accesso. Matrice Digitale aveva già ricostruito il caso CPR insieme alle compromissioni bancarie e universitarie emerse negli stessi giorni, evidenziando fin dall’inizio il vero punto debole: l’attaccante non aveva bisogno di forzare il perimetro centrale del registro perché poteva ereditare i privilegi di un soggetto considerato affidabile. Il 9 ottobre Pays ApS di Odense ha poi confermato a TV 2 di essere la società il cui accesso è stato abusato, trasformando quella che inizialmente era una generica “azienda privata danese” in un elemento concreto della catena di compromissione.
Leggi anche: Credenziali rubate, identità fidate e account legittimi trasformati in strumenti di attacco
Tre account con password 123456 e uno era amministratore
Il dettaglio più difficile da giustificare riguarda l’autenticazione interna di Pays. Una ricostruzione di Politiken, ripresa da Ritzau, afferma che almeno tre profili dell’azienda utilizzavano “123456” come password e che uno dei tre corrispondeva a un account amministratore. Non si tratta ancora di una conclusione pubblicata dalla polizia o dall’autorità privacy danese e va quindi attribuita correttamente alla fonte giornalistica, ma Politiken avrebbe esaminato materiale collegato al leak utilizzato dal presunto responsabile. La differenza è sostanziale: non è dimostrato che digitare semplicemente 123456 sul CPR consentisse di entrare direttamente nel registro nazionale; emerge invece che credenziali estremamente deboli esistevano nell’infrastruttura del soggetto che disponeva già di un accesso autorizzato. È esattamente il rischio mostrato anche dagli incidenti nei quali API e credenziali legittime trasformano un accesso apparentemente normale in una massiccia estrazione di dati. Nel modello zero trust il problema non è soltanto verificare l’identità al momento del login: un’identità formalmente valida deve essere continuamente limitata, osservata e correlata con il comportamento che produce.
Milioni di interrogazioni automatiche non hanno fermato l’accesso
La password elementare rischia di oscurare un problema ancora più serio. Il Datatilsynet, l’autorità danese per la protezione dei dati, afferma che la notifica ricevuta dal registro descrive un numero molto elevato di interrogazioni automatizzate effettuate per identificare CPR validi. L’amministrazione si è accorta di comportamenti irregolari soltanto la sera del 2 ottobre, mentre le ricostruzioni successive collocano l’accesso del soggetto ostile a partire dal 10 settembre per complessivi 21 giorni e 17 ore. Il vero controllo mancato potrebbe quindi non essere soltanto una password policy decente, ma un sistema capace di chiedersi perché un piccolo soggetto autorizzato stesse improvvisamente interrogando il registro a una scala incompatibile con il proprio profilo operativo. È una dinamica già vista nel caso Revolut, dove il problema centrale era verificare l’affidabilità dell’autorità e del canale che presentavano una richiesta formalmente credibile. Quando il sistema considera sufficiente l’autorizzazione iniziale, quantità, frequenza e anomalia delle richieste possono diventare invisibili fino a quando l’esfiltrazione è già avvenuta. Il Datatilsynet conferma le interrogazioni automatizzate anomale.
Il presunto hacker dice di avere fatto scrivere il programma all’AI
L’elemento nuovo del 13 ottobre è l’ingresso dell’intelligenza artificiale nella ricostruzione dell’attacco. Secondo Politiken, il presunto autore avrebbe dichiarato di non possedere competenze tecniche particolarmente avanzate e di avere utilizzato AI per generare il programma necessario a interrogare e raccogliere i dati attraverso il sito di Pays. La stessa ricostruzione contiene un dettaglio significativo: il codice generato avrebbe commesso un errore cercando persone nate nel 1877 invece che nel 1977, motivo per cui i record dei nati nel 1977 non comparirebbero nel materiale condiviso con il quotidiano. Questo elemento è interessante ma non deve essere trasformato in una formula sensazionalistica del tipo “l’AI ha violato il registro danese”. La compromissione iniziale sarebbe avvenuta attraverso credenziali esposte e controlli deboli; l’AI avrebbe semmai abbassato la soglia tecnica necessaria per costruire rapidamente l’automazione successiva. È la stessa asimmetria già osservata negli attacchi nei quali agenti e automazione aumentano velocità e scala senza sostituire il vettore iniziale. La notizia sull’utilizzo del tool AI resta inoltre basata sul racconto del soggetto che si attribuisce l’operazione e non su una relazione forense delle autorità.
Continua con:
ASOS e Advantest: quando il punto debole è l’accesso ai dati
N0va usa login legittimi per sottrarre token Microsoft 365
Il caso danese dimostra che il privilegio va controllato dopo il login
Il caso CPR dovrebbe essere letto meno come una storia sulla “password più stupida del mondo” e più come una dimostrazione dei limiti della fiducia delegata. Anche sostituendo 123456 con una password robusta, un account compromesso avrebbe continuato a possedere il diritto di interrogare il registro se mancavano MFA adeguata, limiti quantitativi, rilevamento comportamentale, segmentazione e controlli sul volume delle richieste. L’AI aggiunge una seconda asimmetria: attività che un tempo richiedevano capacità di scripting possono essere automatizzate da soggetti tecnicamente mediocri, moltiplicando il numero di persone capaci di industrializzare credenziali rubate. Il registro nazionale resta quindi la vittima finale, ma il vero incidente nasce nel punto in cui un’infrastruttura pubblica concede fiducia a un soggetto esterno senza riuscire a vedere che quel soggetto non si sta più comportando come quello autorizzato. Password debole, account amministratore, interrogazioni massive e codice generato dall’AI sono quattro sintomi dello stesso problema: l’identità è stata verificata una volta, mentre avrebbe dovuto essere controllata per tutta la durata della relazione di fiducia.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.