🛡️ Executive Summary
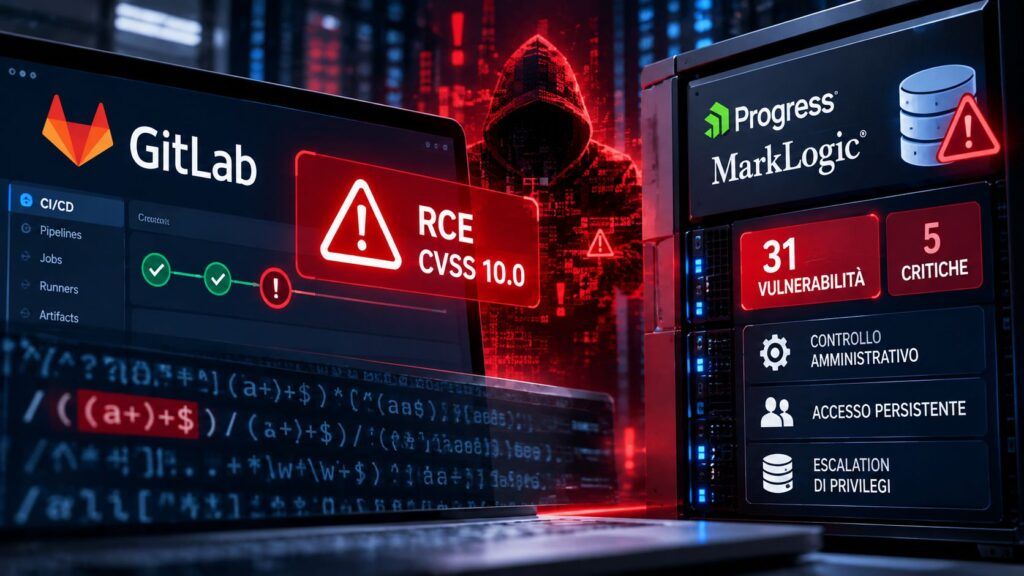
- GitLab ha corretto CVE-2026-97229 (CVSS 10.0): un utente non autenticato può eseguire codice arbitrario sul server tramite un’espressione regolare malevola in una configurazione CI/CD.
- Progress Software ha pubblicato un bollettino con 31 falle in MarkLogic Server; cinque sono critiche (fino a 9.9) e permettono a utenti già autenticati con privilegi delegati di ottenere controllo amministrativo persistente.
- Entrambe richiedono aggiornamento immediato delle installazioni self-managed. GitLab.com e Dedicated sono già corretti; per MarkLogic le patch sono disponibili da settembre.
GitLab: RCE non autenticata nel compilatore di espressioni regolari CI/CD
La critical patch release di GitLab del 12-13 ottobre 2026 corregge CVE-2026-97229, classificata CVSS 10.0 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H). Secondo l’advisory ufficiale, un utente non autenticato può, in determinate condizioni, eseguire codice arbitrario sul server GitLab inviando un’espressione regolare appositamente costruita all’interno di una configurazione CI/CD. Il problema è descritto come un integer overflow nel compilatore di espressioni regolari del motore CI/CD, causato da una validazione insufficiente degli input.
Cosa leggere
Sono interessate tutte le versioni di GitLab Community Edition ed Enterprise Edition dalla 19.2 precedenti alla 19.2.8, dalla 19.3 precedenti alla 19.3.5 e dalla 19.4 precedenti alla 19.4.2. Le release corrette sono state distribuite il 12 ottobre. GitLab.com è già aggiornato e i clienti GitLab Dedicated non devono intervenire. Le installazioni self-managed esposte a internet richiedono invece un aggiornamento prioritario. La falla è stata segnalata tramite HackerOne dal ricercatore joaxcar.
Non risultano, al momento, prove pubbliche di sfruttamento attivo né inserimento nel catalogo KEV di CISA. Il contesto però resta sensibile: GitLab ha già visto in settembre una path traversal CVSS 10 (CVE-2026-85706) finire rapidamente nel KEV e subire probe in poche ore. Una RCE non autenticata sul server che ospita repository, token e pipeline CI/CD ha un impatto potenzialmente elevato sulla supply chain dello sviluppo.
Leggi anche: come GitLab è finito nel KEV con la path traversal CVE-2026-85706
MarkLogic: cinque falle critiche su privilegi delegati e controllo amministrativo
Progress Software ha pubblicato il 12 ottobre 2026 un bollettino che copre 31 vulnerabilità in MarkLogic Server. Cinque sono critiche, con punteggi tra 9.6 e 9.9. Le più rilevanti richiedono privilegi esistenti sul server e non sono, secondo le descrizioni pubbliche, sfruttabili senza autenticazione.
CVE-2026-85947 (9.9) permette a un attaccante remoto con privilegi di forest-management di creare un account amministratore persistente e ottenere il controllo completo del server. CVE-2026-85948 (9.9) è un’injection XQuery in un percorso deprecato della Management API che, con privilegi di manage-user, consente anch’essa un controllo amministrativo persistente. Altre tre falle critiche (CVE-2026-85955, CVE-2026-85956 e CVE-2026-9191) permettono esecuzione di codice server-side con privilegi elevati o azioni non autorizzate su forest e sessioni autenticate, sempre a partire da accessi già esistenti.
Sono interessate le versioni 11.x precedenti alla 11.3.7 e le 12.x precedenti alla 12.1.0. Le correzioni sono disponibili dal 10 settembre 2026. Progress raccomanda di rivedere i privilegi delegati su forest e database e di verificare i ruoli che possono eseguire xdmp:eval-in. Non sono elencati workaround per i sistemi non aggiornati. L’upgrade può introdurre incompatibilità (rimozione di privilegi, modifiche al comportamento di API deprecate, problemi di compatibilità con mlcp).
I ricercatori rexnets e WaltWhitehat hanno segnalato quattro delle falle critiche tramite Bugcrowd. Al momento non risultano exploit pubblici né inserimento nel KEV. Le installazioni MarkLogic on-premise che usano modelli di amministrazione delegata restano comunque esposte finché non vengono aggiornate.
Impatto operativo e priorità di patching
Le due situazioni differiscono per superficie di attacco. La falla GitLab è sfruttabile da remoto senza credenziali e colpisce direttamente il server che ospita codice, segreti e pipeline. Quella di MarkLogic richiede un punto di appoggio iniziale (privilegi di forest-management o manage-user), ma permette poi di consolidare un accesso amministrativo persistente su un database enterprise spesso usato per dati sensibili. In entrambi i casi le patch sono già disponibili e non risultano sfruttamenti confermati.
Per le installazioni self-managed di GitLab esposte a internet la priorità è immediata, soprattutto dopo il precedente di settembre in cui una falla simile è passata rapidamente dallo stato di “patchata” a quello di “sfruttata”. Per MarkLogic il rischio è più contenuto in assenza di credenziali iniziali, ma resta elevato negli ambienti in cui più team hanno privilegi di gestione su forest e database. In entrambi i casi l’aggiornamento resta la mitigazione primaria; Progress non indica workaround e GitLab non ne elenca per CVE-2026-97229.
Continua con:
- il precedente di settembre su GitLab CVE-2026-85706 e l’ingresso nel KEV
- come le falle nei componenti CI/CD si propagano alle pipeline e ai segreti
Cosa resta da monitorare
Al 13 ottobre 2026 non risultano proof-of-concept pubblici per nessuna delle due vulnerabilità critiche, né evidenze di sfruttamento attivo. GitLab ha già corretto la propria infrastruttura cloud; le installazioni self-managed restano a carico degli amministratori. Per MarkLogic le patch sono disponibili da settembre, ma il bollettino completo è stato pubblicato solo il 12 ottobre. In entrambi i casi la raccomandazione operativa è la stessa: aggiornare le istanze esposte e, nel caso di MarkLogic, rivedere i privilegi delegati dopo l’upgrade. Le piattaforme che ospitano codice, segreti e dati enterprise restano un bersaglio ad alta priorità quando una falla raggiunge il punteggio massimo o permette di consolidare privilegi amministrativi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.