🛡️ Executive Summary
- Ivanti corregge CVE-2026-104935, vulnerabilità zero-day già sfruttata contro appliance Connect Secure e inserita da CISA nel catalogo KEV.
- Docker Hub elimina CVE-2026-105445, falla nei Personal Access Token che poteva consentire di impersonare utenti e modificare immagini nei repository autorizzati.
- SAP pubblica il Patch Day di ottobre con CVE-2026-89111 da CVSS 10.0 e altre tre vulnerabilità critiche in NetWeaver, S/4HANA e Manufacturing Integration and Intelligence.
Tre vulnerabilità rese pubbliche quasi contemporaneamente mostrano quanto la superficie di attacco enterprise si sia ormai spostata oltre il singolo endpoint. Ivanti Connect Secure espone direttamente il perimetro remoto delle aziende, Docker Hub governa una parte essenziale della distribuzione software e SAP presidia processi applicativi che, nelle grandi organizzazioni, coincidono spesso con il cuore operativo dell’impresa. Il 13 ottobre 2026 questi tre ecosistemi sono finiti nello stesso flusso di aggiornamenti di sicurezza, ma con livelli di rischio differenti: Ivanti presenta già sfruttamento reale, Docker ha corretto un problema capace di trasformarsi in compromissione della supply chain, mentre SAP affronta una vulnerabilità con punteggio massimo CVSS insieme ad altre criticità severe.
Cosa leggere
Ivanti Connect Secure, lo zero-day è già sfruttato negli attacchi
La priorità più alta riguarda CVE-2026-104935, vulnerabilità di authentication bypass in Ivanti Connect Secure che consente a un attaccante remoto non autenticato di arrivare all’esecuzione di comandi arbitrari sulle appliance vulnerabili. Sono interessate le versioni 22.8R2.4 e precedenti, 25.1.2.2 e precedenti e 25.1.1.1 e precedenti. Ivanti ha confermato uno sfruttamento limitato in-the-wild e invita ad aggiornare immediatamente i dispositivi e utilizzare l’Integrity Checker Tool per individuare eventuali alterazioni. La gravità cresce perché Connect Secure si trova normalmente sul confine della rete aziendale: compromettere il gateway significa ottenere una posizione privilegiata dalla quale tentare movimento laterale, furto di credenziali o persistenza. È la stessa classe di rischio già emersa nelle precedenti campagne contro Ivanti e altre infrastrutture edge, dove il problema non era semplicemente correggere il software ma capire se l’attaccante fosse entrato prima dell’installazione della patch. La security advisory di Ivanti rappresenta quindi solo il primo passaggio della risposta all’incidente.
Leggi anche: ShinyHunters, Oracle PeopleSoft zero-day e patch urgente per Ivanti
CISA inserisce CVE-2026-104935 nel catalogo delle vulnerabilità sfruttate
Il segnale decisivo arriva dalla Cybersecurity and Infrastructure Security Agency, che il 13 ottobre ha inserito CVE-2026-104935 nel catalogo Known Exploited Vulnerabilities, classificandola come vulnerabilità con sfruttamento confermato. Per le agenzie federali statunitensi la scadenza indicata per la remediation è il 16 ottobre 2026, una finestra di appena tre giorni che restituisce chiaramente la valutazione operativa della minaccia.
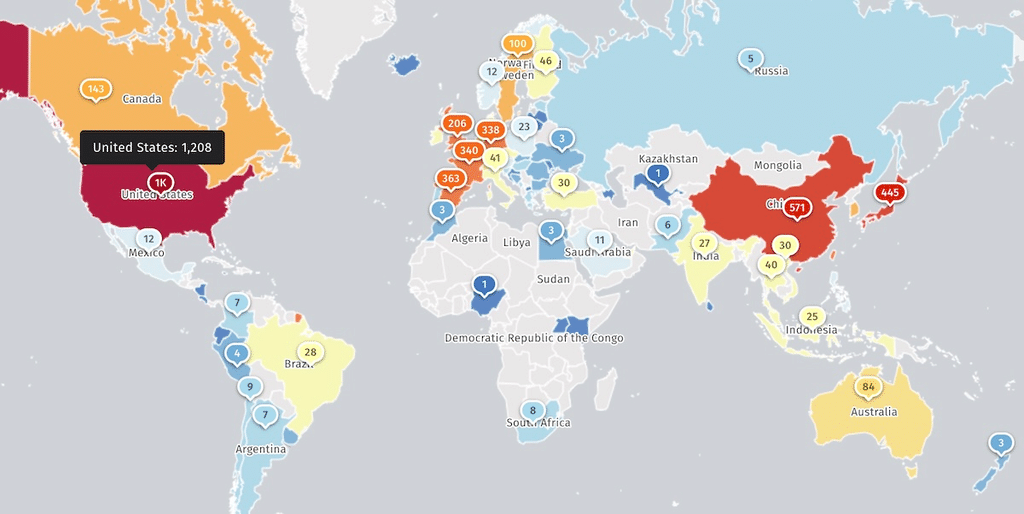
Secondo i dati riportati da Shadowserver esistono inoltre oltre 5.500 istanze Connect Secure visibili da Internet, anche se il numero non equivale automaticamente alle appliance effettivamente vulnerabili. La storia recente di Ivanti rende il quadro ancora più sensibile: le appliance VPN e di accesso remoto sono state ripetutamente utilizzate come punto d’ingresso proprio perché eliminano la necessità di colpire un singolo dipendente e portano l’attaccante direttamente sull’infrastruttura che autentica gli accessi. Anche i precedenti approfondimenti di Matrice Digitale sulle vulnerabilità Ivanti inserite nei cicli di patching urgenti mostrano ormai un pattern consolidato: l’edge enterprise resta uno dei bersagli più redditizi per gli attaccanti.
Docker Hub, un token poteva trasformare un account in una supply-chain attack
Diverso il meccanismo di CVE-2026-105445, vulnerabilità critica corretta da Docker Hub e presente dal 26 agosto 2024 al 30 settembre 2026. Durante la conversione di un account personale in organizzazione, i Personal Access Token potevano essere riassegnati al nuovo proprietario senza rigenerare o revocare il segreto originario. Un attaccante poteva quindi creare un account, generare un PAT, convertirlo in organizzazione indicando come proprietario una vittima e continuare a possedere il segreto del token, che nel frattempo acquisiva l’identità del nuovo account. Entro i privilegi associati al token diventava possibile pullare, pubblicare o eliminare immagini nei repository ai quali la vittima aveva accesso. Non si trattava invece di un takeover completo dell’account: password, email, configurazione 2FA e interfaccia web non risultavano accessibili. Docker ha corretto il difetto meno di quattro ore dopo la segnalazione del 30 settembre e ha successivamente disattivato i PAT trasferiti, dichiarando di non avere trovato prove di sfruttamento dopo l’analisi delle conversioni e di circa 304.000 push effettuati con token interessati.
Il rischio, tuttavia, è soprattutto architetturale. Chi riesce a pubblicare un’immagine apparentemente proveniente da un maintainer legittimo può trasformare un problema IAM in una compromissione della software supply chain, con effetti che emergono soltanto quando quell’immagine entra in pipeline CI/CD, cluster Kubernetes o ambienti cloud. Non è un’ipotesi teorica per l’ecosistema container: nel marzo 2026 immagini Trivy compromesse distribuite tramite Docker Hub avevano già esposto potenzialmente credenziali cloud, chiavi SSH e segreti CI/CD. Matrice Digitale aveva inoltre evidenziato già nel 2025 la presenza di migliaia di immagini Docker Hub contenenti segreti e token. La security advisory ufficiale di Docker evidenzia quindi un problema più ampio: la sicurezza dei container dipende non soltanto dal contenuto dell’immagine, ma anche dall’identità che ha il diritto di pubblicarla.
SAP, CVSS 10 per la SSRF OAuth2 e altre tre vulnerabilità critiche
Il terzo fronte arriva dal SAP Security Patch Day di ottobre 2026. La falla più grave è CVE-2026-89111, una vulnerabilità OAuth2 SSRF nel SAP Cloud SDK for Python con punteggio CVSS 10.0, corretta nella versione 0.45.2. SAP ha inoltre pubblicato tre ulteriori aggiornamenti critici: CVE-2026-89110, broken access control in SAP NetWeaver Visual Composer con CVSS 9.9; CVE-2026-89107, code injection in SAP S/4HANA con CVSS 9.9; e CVE-2026-89108, missing authorization check in SAP Manufacturing Integration and Intelligence con CVSS 9.1. Complessivamente il Patch Day comprende 16 nuove security note, quattro advisory GitHub e due aggiornamenti di note precedenti. Il dato importante non è soltanto il punteggio numerico: SAP presidia processi amministrativi, produttivi e industriali che rendono una compromissione applicativa potenzialmente molto più costosa di quella di una normale workstation. Anche per questo le vulnerabilità SAP entrate nei precedenti cicli CISA e patch enterprise richiedono una gestione separata rispetto al normale patch management desktop. La pagina ufficiale del SAP Security Patch Day raccomanda l’applicazione prioritaria degli aggiornamenti.
Continua con:
VMware vCenter, LiteLLM e SAP Commerce: le vulnerabilità enterprise
Docker Sandboxes e CVE-2026-77179 negli agenti AI
Dal gateway al repository fino all’ERP, il problema è la fiducia
Ivanti, Docker Hub e SAP descrivono tre livelli diversi dello stesso problema. Nel primo caso l’attaccante tenta di superare il gateway che decide chi può entrare nella rete; nel secondo può abusare dell’identità che decide chi può pubblicare software considerato affidabile; nel terzo può colpire componenti applicativi che governano quali sistemi e utenti possono interrogare o modificare processi aziendali critici. È questa concatenazione a rendere il quadro più interessante delle singole CVE. Una strategia difensiva basata soltanto sulla ricerca del malware nell’endpoint arriva troppo tardi quando l’accesso viene ottenuto attraverso una VPN vulnerabile, un token formalmente valido o un’applicazione enterprise autorizzata. Per le organizzazioni italiane la priorità immediata resta verificare le appliance Ivanti esposte e cercare indicatori di compromissione, mentre per Docker Hub occorre controllare le notifiche ricevute e lo stato dei PAT coinvolti. Negli ambienti SAP, invece, il Patch Day del 13 ottobre deve entrare rapidamente nei processi di vulnerability management. Tre vulnerabilità differenti, quindi, ma un unico confine da proteggere: la fiducia che permette a identità, software e applicazioni di operare come se fossero legittimi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.