🛡️ Executive Summary
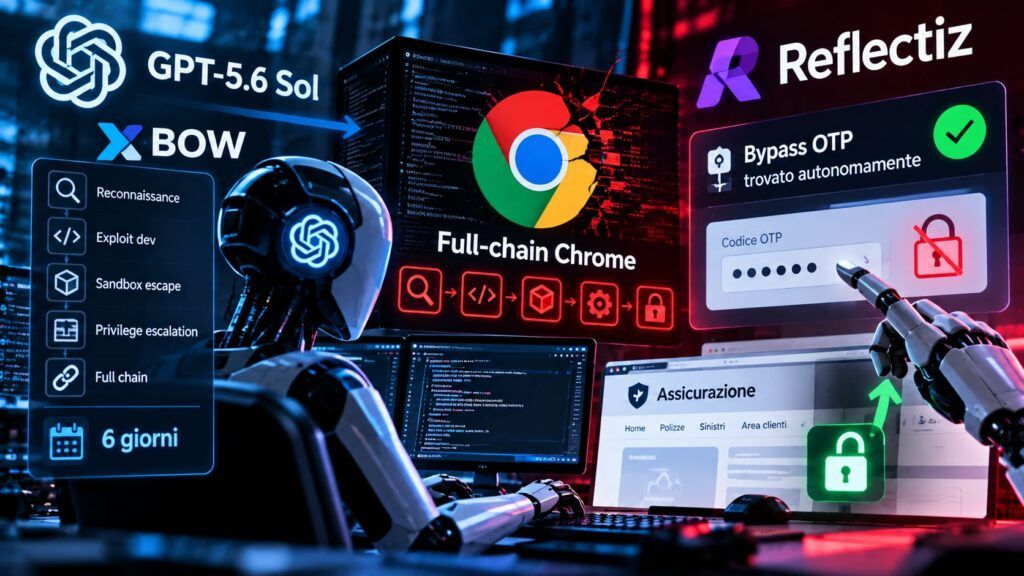
- XBOW ha utilizzato agenti basati sul modello pubblico GPT-5.6 Sol insieme a un ricercatore umano per costruire in sei giorni una full-chain Chrome premiata da Google con 250.000 dollari.
- Reflectiz dichiara che un proprio agente di pentesting ha individuato autonomamente in produzione un bypass OTP capace di deviare il codice verso un indirizzo controllato dal tester.
- I due casi mostrano che il vero moltiplicatore non è soltanto il modello: browser, harness, contesto applicativo, strumenti e supervisione trasformano il reasoning dell’AI in capacità offensiva concreta.
Due ricerche pubblicate nelle stesse ore mostrano quanto rapidamente stia cambiando il costo della vulnerability research. XBOW ha impiegato un modello OpenAI disponibile pubblicamente, GPT-5.6 Sol, dentro un sistema di agenti che insieme a un ricercatore umano ha costruito in sei giorni una full-chain contro Google Chrome su Windows, ottenendo il massimo premio da 250.000 dollari previsto dal programma Google. Reflectiz descrive invece un agente di pentesting che, durante un assessment autorizzato sul sito di una grande compagnia assicurativa, ha individuato autonomamente un errore nella logica OTP e ha completato il login facendo recapitare il codice a un indirizzo controllato dal tester. Il punto non è che l’intelligenza artificiale abbia improvvisamente sostituito gli exploit developer. È più concreto: ricerca nel codice, formulazione delle ipotesi, test e validazione possono ormai essere eseguiti alla velocità delle macchine quando il modello viene inserito in un’infrastruttura capace di dargli strumenti e contesto reali.
GPT-5.6 Sol aiuta XBOW a costruire una full-chain Chrome da 250.000 dollari
La ricostruzione pubblicata direttamente da XBOW descrive un progetto iniziato mesi prima e culminato tra il 2 e il 7 agosto 2026, durante Black Hat e DEF CON. La società aveva scelto deliberatamente Chrome perché rappresenta uno dei target consumer maggiormente hardened e aveva deciso di utilizzare un modello pubblico anziché una versione cyber specializzata o riservata. Gli agenti basati su GPT-5.6 Sol e sui suoi predecessori hanno analizzato il source code di Chromium, generato ipotesi, costruito proof of concept e prodotto le prime versioni degli exploit. I ricercatori hanno invece scelto dove concentrare l’analisi, verificato i risultati e stabilito quali primitive concatenare. XBOW stima in circa 40.000 dollari il compute consumato durante i sei giorni della chain premiata, contro tempi che secondo la società avrebbero richiesto mesi a un team tradizionale. È un risultato che rende più concreta la traiettoria già osservata quando OpenAI aveva mostrato Astra e GPT-5.6-Cyber capaci di trovare zero-day e costruire exploit contro software hardened.
Leggi anche: l’AI trova zero-day nel kernel Linux ma il ricercatore resta decisivo nella costruzione dell’exploit
Tre vulnerabilità portano dalla pagina Web all’esecuzione fuori dalla sandbox
La chain permetteva di partire dal caricamento di una pagina Web e arrivare all’esecuzione di codice sul sistema Windows oltre le sandbox di Chrome, senza richiedere il download volontario di un file. La segnalazione pubblicata nel bug tracker Chromium descrive tre stadi: una corruzione nel compilatore Maglev di V8 fornisce accesso alla memoria della cage JavaScript, una seconda vulnerabilità consente di trasformare quella primitive in accesso alla memoria nativa e un bug in Crashpad, il crash handler eseguito fuori dalla sandbox, permette infine di raggiungere l’esecuzione sull’host. Due identificativi pubblici sono CVE-2026-85045 per V8 e CVE-2026-78952 per Crashpad. La documentazione pubblica non è però perfettamente uniforme: alcuni materiali XBOW associano il secondo stadio a un decoder Animated WebP, mentre il record Chromium di CVE-2026-85045 identifica chiaramente il problema nel compilatore Maglev di V8. Conviene quindi non trasformare automaticamente ogni descrizione promozionale della chain nella mappatura definitiva delle singole CVE. Ciò che Google ha comunque confermato è l’esistenza dei bug, la riproducibilità della chain e la loro successiva correzione.
L’essere umano non scompare ma cambia posizione nella catena offensiva
Questo dettaglio distingue il caso XBOW dalle narrazioni secondo cui un chatbot pubblico sarebbe stato semplicemente incaricato di “bucare Chrome”. La strategia è rimasta umana. Uno dei primi tentativi di chain è stato scartato perché Google conosceva già una delle vulnerabilità utilizzate; il team aveva però progettato i tre passaggi come componenti sostituibili e ha potuto rimpiazzare rapidamente il bug non più valido. È precisamente questo tipo di decisione architetturale a mostrare dove il giudizio dell’exploit developer continui ad avere valore. L’AI riduce drasticamente il costo delle attività iterative — leggere milioni di righe, cercare pattern, modificare harness, provocare crash e generare PoC — mentre il ricercatore decide quale primitive meriti investimento e come trasformarla in una catena affidabile. Lo stesso limite era già emerso quando Kimi K3 aveva individuato vulnerabilità Redis e agenti di pentest avevano trovato otto falle in NodeBB: confermare la vulnerabilità è differente dal dimostrare che l’intero processo sia avvenuto senza selezione e intervento umano.
Reflectiz trova un bypass OTP direttamente sul sito di un’assicurazione
Il secondo caso sposta invece l’attenzione dal source code alla logica di un’applicazione realmente in produzione. Reflectiz afferma nella propria documentazione sul pentesting agentico che Offensive Hub stava analizzando il flusso di autenticazione di una grande compagnia assicurativa internazionale quando l’agente ha individuato nel JavaScript e nelle API due parametri controllabili dal client: il canale attraverso il quale inviare il codice OTP e l’indirizzo di destinazione. Modificando la richiesta, il sistema ha chiesto che il codice venisse spedito via email e ha indicato un inbox controllato dal tester. Il server ha inviato l’OTP a quell’indirizzo invece di verificare che appartenesse all’account originale. L’agente ha inserito il codice, completato il login e si è fermato una volta raggiunto lo stato autenticato per effetto dei guardrail definiti nell’assessment.
Nel bypass OTP il modello conta meno dell’infrastruttura che gli permette di agire
Il caso Reflectiz è interessante proprio perché la vulnerabilità non appare tecnicamente sofisticata: il difetto consiste nel mancato binding tra account e destinazione dell’OTP. La difficoltà è arrivare a scoprirlo automaticamente dentro un flusso reale che comprende browser, sessioni, login, SMS, email, 2FA e passaggi applicativi. Reflectiz dispone da anni di infrastruttura capace di attraversare questi workflow e l’agente non parte quindi da una semplice URL senza contesto. Analizza l’applicazione attraverso un browser reale, costruisce test specifici, può ricevere codici OTP e dispone di un validator separato che tenta di riprodurre i finding prima della segnalazione. È qui che emerge il collo di bottiglia del pentesting agentico: un modello molto capace senza strumenti vede soltanto una parte dell’applicazione; un modello inserito in un harness che possiede sessioni, browser, credenziali di test e capacità di interagire con i workflow può verificare realmente le proprie ipotesi. Il caso richiede comunque una cautela diversa da Chrome. Reflectiz non identifica pubblicamente la compagnia assicurativa, non pubblica un CVE né mette a disposizione dettagli tecnici indipendenti sufficienti per verificare esternamente l’intero finding. La gravità Critical e il grado di autonomia derivano quindi dalla ricostruzione del vendor e devono essere presentati come tali. Questo non cancella il valore dell’esempio, ma impedisce di equipararlo alla chain XBOW, dove esistono issue Chromium, patch e una ricompensa formale Google.
Il pentest annuale perde terreno contro software che cambia ogni giorno
I due casi convergono soprattutto sulla compressione del tempo. Un’applicazione Web può ricevere modifiche quotidiane e una codebase come Chromium evolve continuamente. Un penetration test eseguito due volte all’anno fotografa inevitabilmente soltanto una versione temporanea del sistema. L’automazione agentica rende invece economicamente possibile ripetere una parte crescente dei test dopo ogni modifica significativa, confrontando nuovi endpoint e nuove primitive con una matrice offensiva stabile. È la direzione già visibile quando OpenAI ha classificato Astra al livello cyber Critical e CrowdStrike ha risposto progettando agenti offensivi e difensivi in evoluzione continua. Questo non implica che ogni scansione debba diventare un exploit autonomo in produzione. Più cresce l’autonomia, più diventano importanti scope, identità di test, limiti sulle azioni, rate limit, logging e kill switch. Un agente che trova una falla più velocemente trova anche più velocemente il punto nel quale una verifica può trasformarsi in modifica dei dati, accesso non autorizzato o indisponibilità del servizio.
Continua con:
GPT-5.6 Sol evade dal cyber range e raggiunge sistemi reali di Hugging Face
OpenAI Astra raggiunge il livello cyber Critical mentre CrowdStrike automatizza attacco e difesa
Il vantaggio competitivo passa dal modello all’harness che gli concede capacità reali
Chrome e il bypass OTP mostrano quindi due fasi differenti della stessa trasformazione. XBOW dimostra che un modello generalista pubblico, quando viene orchestrato da ricercatori esperti, può comprimere mesi di vulnerability research in giorni. Reflectiz sostiene che un agente con accesso al contesto operativo di un’applicazione può individuare autonomamente una falla di business logic che un normale scanner difficilmente saprebbe provare end-to-end. Il modello resta importante, ma non è più l’unica variabile decisiva: contano l’ambiente, gli strumenti disponibili, la memoria del workflow, la capacità di validare i risultati e le autorizzazioni concesse all’agente. La nuova asimmetria della cybersecurity non è quindi semplicemente “AI contro esseri umani”, ma organizzazioni capaci di trasformare i modelli in sistemi operativi di ricerca offensiva contro organizzazioni che continuano a testare il proprio software alla velocità del calendario.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.