🛡️ Executive Summary
- Anthropic ha distribuito Gemma4-26B-A4B su 15 economici Android TV box, dimostrando che una rete di dispositivi IoT può fornire capacità di inferenza senza GPU da datacenter.
- Qwen3.5-9B è riuscito a configurare l’inferenza su 8 delle 9 tipologie hardware testate, mentre GLM-5.2 ha completato l’intera catena di replica in un ambiente semplificato e controllato.
- La ricerca non dimostra ancora un worm AI autonomo capace di infettare dispositivi reali end-to-end, ma Anthropic stima che modelli sotto i 30 miliardi di parametri possano raggiungere la soglia necessaria entro la fine del 2026.
Il prossimo botnet IoT potrebbe non limitarsi a eseguire DDoS, proxy o cryptomining: potrebbe diventare l’infrastruttura distribuita sulla quale gira direttamente un modello di intelligenza artificiale. Anthropic ha dimostrato che 15 economici Android TV box possono eseguire collettivamente Gemma4-26B-A4B, distribuendo i layer del modello tra dispositivi con appena 4 GB di RAM e senza utilizzare acceleratori da datacenter. Il risultato non dimostra ancora l’esistenza di un worm AI capace di infettare autonomamente frigoriferi, televisioni e altri dispositivi domestici, ma sposta in avanti un problema che Matrice Digitale aveva già affrontato con i primi vermi AI capaci di utilizzare LLM locali: la potenza necessaria a mantenere il “cervello” del malware non deve necessariamente trovarsi su una singola macchina. Può essere suddivisa tra decine di dispositivi compromessi.
Cosa leggere
Anthropic distribuisce Gemma 4 su quindici Android TV da 55 dollari
La ricerca pubblicata dal Frontier Red Team di Anthropic parte da un vincolo molto concreto. Un modello abbastanza potente da ragionare autonomamente può essere troppo grande per funzionare su un singolo dispositivo IoT, ma questo limite scompare se i pesi vengono shardati tra più macchine. Anthropic ha acquistato quindici Android TV box economici, ciascuno con circa 4 GB di RAM, distribuendo tra loro Gemma4-26B-A4B attraverso pipeline parallelism. Ogni box conserva soltanto una parte dei layer e passa l’elaborazione al nodo successivo. Il cluster improvvisato è riuscito a eseguire il modello a circa 0,39 token al secondo, velocità inutilizzabile per un normale chatbot ma sufficiente per un software autonomo che possa impiegare ore per prendere decisioni e propagarsi. Per un malware non serve infatti una conversazione in tempo reale: serve soltanto che il ciclo di osservazione, decisione e replica termini prima che il dispositivo venga individuato e ripulito.
Il riferimento scelto da Anthropic non è casuale. I ricercatori richiamano Kimwolf, botnet che ha compromesso milioni di dispositivi IoT e in particolare Android TV box economici. Prodotti costruiti su fork AOSP scarsamente mantenuti, con configurazioni deboli e lunghi cicli di aggiornamento rappresentano un target ideale perché combinano connessione permanente, hardware sufficientemente potente e sicurezza molto inferiore a quella di workstation e server. È lo stesso squilibrio che rende gli IoT una componente ricorrente delle botnet tradizionali; l’AI aggiungerebbe la capacità di adattarsi al dispositivo incontrato invece di eseguire soltanto una sequenza preprogrammata.
Leggi anche: CAIRN di Cisco Talos traccia il malware AI attraverso gli artefatti cognitivi
Qwen 3.5 riesce a installarsi su otto tipi di hardware su nove
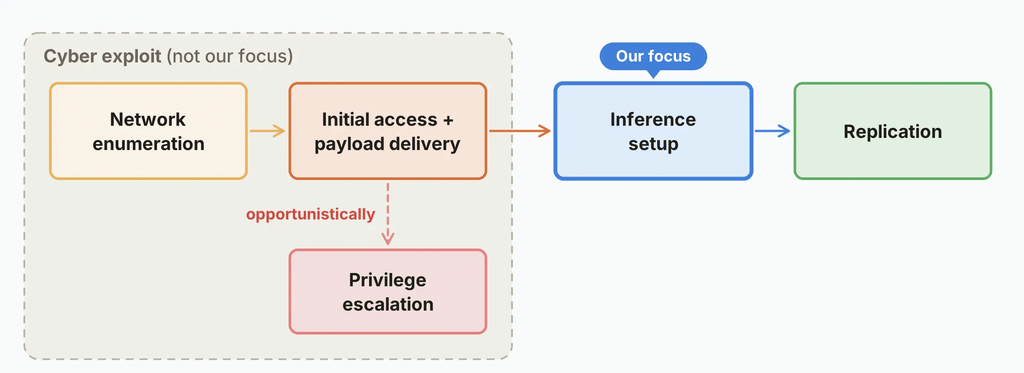
La parte più significativa dell’esperimento riguarda la capacità dei modelli di preparare autonomamente dispositivi sconosciuti per l’inferenza. Anthropic ha utilizzato Qwen3.5-9B su nove differenti tipologie hardware e il modello è riuscito a predisporre correttamente l’ambiente su otto delle nove piattaforme. Dove qualcosa non funzionava, l’agente poteva ispezionare il sistema, scegliere package compatibili, correggere dipendenze e modificare la configurazione. Il valore offensivo non sta quindi soltanto nel copiare un file da una macchina all’altra, capacità posseduta dai worm da decenni, ma nella possibilità che il software ragioni sul nuovo host e costruisca autonomamente il percorso necessario per continuare a funzionare.
Anthropic sperimenta anche un meccanismo denominato Memento, nel quale nuove istanze dell’agente ricevono workspace e brevi note generate dai tentativi precedenti. In questo modo gli errori non vengono semplicemente ripetuti. Secondo i risultati pubblicati, il successo di Qwen3.5-9B cresce da circa 45% nelle prime generazioni all’84% nelle successive. È un principio diverso ma complementare ai mind virus capaci di propagare memoria e istruzioni tra agenti: in questo caso ciò che viene tramandato non è un obiettivo malevolo nascosto nel linguaggio, ma esperienza operativa utile alla generazione successiva per risolvere il problema che ha bloccato quella precedente.
GLM-5.2 completa la catena, ma in un laboratorio deliberatamente semplificato
L’esperimento più vicino a un worm end-to-end utilizza una rete controllata di dispositivi virtualizzati. GLM-5.2 raggiunge tutti gli otto nodi in quattro prove su cinque, mostrando che un modello sufficientemente capace può concatenare scoperta, preparazione dell’host, avvio dell’inferenza e propagazione. È però qui che deve essere mantenuta la distinzione principale della ricerca. Anthropic non ha dimostrato un worm AI completamente autonomo che compromette dispositivi IoT reali su Internet. Il laboratorio semplifica deliberatamente la parte cyber della catena. I dispositivi utilizzati per alcune valutazioni espongono ADB senza autenticazione e Anthropic dichiara esplicitamente di non concentrarsi sull’acquisizione iniziale, considerando già dimostrato da altre ricerche che modelli piccoli possono individuare e sfruttare vulnerabilità quando dispongono degli strumenti appropriati. L’obiettivo è rispondere a un’altra domanda: una volta ottenuta l’esecuzione, un modello relativamente piccolo riesce a costruire autonomamente l’ambiente necessario per far girare se stesso o un altro modello sul nuovo host? La risposta sperimentale è sempre più vicina al sì. È precisamente questo passaggio a differenziare il lavoro dai precedenti modelli di agentic botnet nei quali LLM e promptware propagano comportamenti malevoli. Qui i pesi del modello diventano parte del payload, oppure possono essere nuovamente scaricati da un repository pubblico, e l’inferenza continua direttamente sull’infrastruttura compromessa.
La soglia critica è l’incrocio tra intelligenza e dimensione del modello
Anthropic descrive il problema attraverso due limiti. Esiste una capability floor, cioè il livello minimo di capacità necessario affinché un modello riesca a replicarsi in modo abbastanza affidabile. GLM-5.2, nei test semplificati, si trova già sopra questa soglia. Esiste poi una size ceiling: il modello deve essere sufficientemente piccolo da poter funzionare sull’hardware che intende colonizzare. Qwen3.5-9B e Gemma4-26B-A4B rispettano questo secondo requisito sui dispositivi testati, ma non raggiungono ancora contemporaneamente il livello di affidabilità mostrato dai modelli più potenti. Oggi le due linee non si incontrano ancora. Anthropic utilizza però l’andamento storico dei modelli open-weight fino a 30 miliardi di parametri e stima che, se il miglioramento continuerà con lo stesso ritmo, un modello sufficientemente piccolo potrebbe raggiungere entro la fine del 2026 le capacità oggi osservate su GLM-5.2. Gli stessi ricercatori precisano che si tratta di una proiezione approssimativa, ottenuta usando un indice generale di capacità come proxy della replica autonoma, non di una previsione certa. La parte interessante non è quindi la data esatta, ma la distanza: il problema viene misurato in mesi e generazioni di modelli, non più in decenni.
Un worm intelligente sarebbe lento ma molto difficile da spegnere
I dispositivi IoT introducono un limite evidente: la velocità. Anthropic stima che una traiettoria completa per predisporre l’inferenza richieda circa 28-51 ore con Qwen3.5-9B e 71-150 ore con Gemma4-26B-A4B sull’hardware utilizzato nei test. Un worm del genere potrebbe quindi avere un doubling time misurabile in giorni, enormemente più lento rispetto a malware tradizionali capaci di scansionare e infettare migliaia di host in pochi minuti. Questa lentezza costituisce anche un vantaggio per i difensori, che avrebbero finestre temporali molto più ampie per individuare trasferimenti anomali e isolare i nodi. Il problema è l’altra faccia dell’architettura distribuita. Non esisterebbe necessariamente un server centrale da spegnere. Un replicatore weight-based potrebbe mantenere copie dei pesi su dispositivi compromessi, ricostruire il modello su nuovi cluster e adattare il processo a hardware mai incontrato prima. Una variante API-based potrebbe invece rubare credenziali per acquistare inferenza presso provider legittimi, mentre modelli open-weight potrebbero operare senza alcuna dipendenza dal laboratorio che li ha creati. È questa assenza di un kill switch centrale a rendere lo scenario diverso dalla maggior parte delle infrastrutture AI attuali.
Continua con:
Mind virus contagiano gli agenti AI e si propagano tra LLM
CAIRN segue prompt, runtime e tool call del malware AI
La difesa dovrà cercare modelli dove oggi cerca malware
La lettura di BleepingComputer e quella di The Hacker News convergono sul punto essenziale della ricerca: non esiste oggi una botnet IoT AI auto-replicante dimostrata sul campo, ma diversi pezzi necessari per costruirla stanno diventando separatamente disponibili. Piccoli modelli sanno eseguire exploit, altri riescono a configurare inferenza su hardware sconosciuto, modelli da 26 miliardi di parametri possono essere distribuiti tra device economici e sistemi più capaci riescono già a completare la replica in ambienti semplificati. Per i difensori questo anticipa una telemetria nuova. Trasferimenti di file di diversi gigabyte compatibili con pesi quantizzati, traffico laterale insolito tra dispositivi IoT, download da model hub, processi di inferenza e consumo persistente di CPU o NPU potrebbero diventare indicatori rilevanti quanto un classico payload binario. Il worm AI descritto da Anthropic non è ancora arrivato su Internet, ma il risultato più importante della ricerca è avere dimostrato che non gli serve necessariamente un datacenter per sopravvivere. Quando il modello può spezzarsi tra quindici scatole Android da poche decine di dollari, il confine tra botnet e infrastruttura di calcolo AI comincia a scomparire.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.