📌 In Sintesi
- Amazon Bedrock AgentCore Payments entra nelle sessioni di Anchor Browser: un agente può incontrare un HTTP 402, verificare il budget, pagare e riprendere automaticamente il task.
- Wallet, chiavi private, limiti di spesa e firma delle transazioni rimangono fuori dal runtime dell’agente, riducendo l’impatto di prompt injection, loop e codice compromesso.
- Sul lato dati, Redshift approfondisce l’integrazione con Apache Iceberg spostando verso Glue Data Catalog il coordinamento delle operazioni concorrenti e rendendo il lakehouse sempre più transazionale.
AWS sta spostando due problemi tradizionalmente risolti dal codice applicativo dentro l’infrastruttura del cloud: decidere se un agente può spendere denaro e stabilire quale processo può modificare un dato quando più workload operano contemporaneamente. Amazon Bedrock AgentCore Payments viene ora integrato con Anchor Browser per permettere agli agenti di pagare autonomamente pagine, API e servizi protetti dal protocollo x402 senza custodire chiavi private nel proprio runtime. Sul fronte dati, Amazon Redshift continua invece a trasformare Apache Iceberg da semplice formato interoperabile a livello transazionale condiviso tra motori differenti, con AWS Glue Data Catalog utilizzato per coordinare anche operazioni concorrenti. I due sviluppi sembrano appartenere a mondi diversi, ma seguono la stessa logica già evidente quando AWS aveva collegato AgentCore, registri degli agenti, streaming e lakehouse nella propria infrastruttura AI: spostare stato, policy e controllo fuori dal processo che esegue il singolo task e dentro il control plane gestito.
Cosa leggere
AgentCore porta il pagamento dentro la stessa sessione browser dell’agente
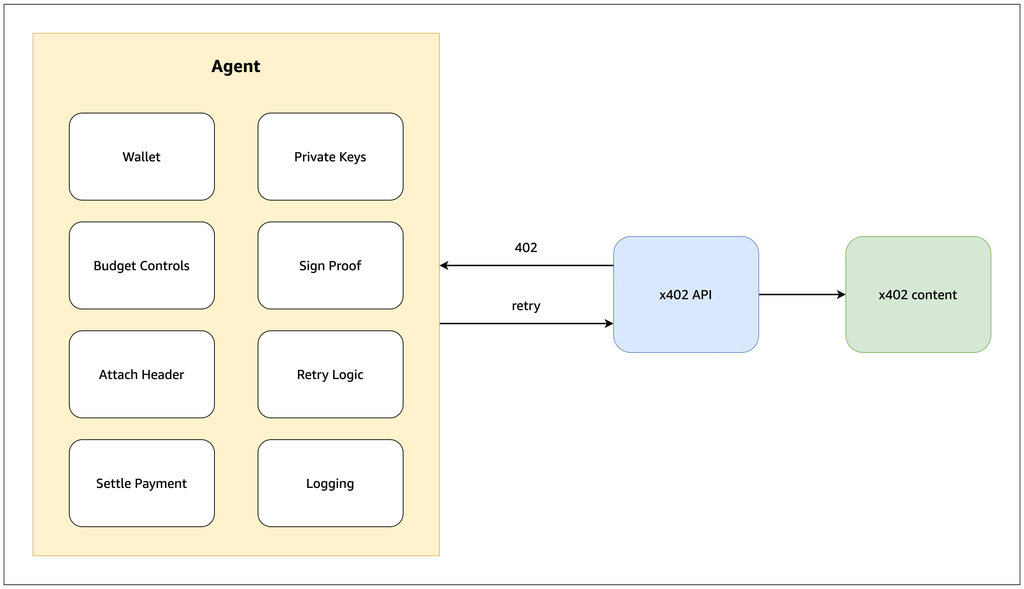
Il nuovo passaggio non consiste semplicemente nel permettere a un agente di possedere un wallet. Quella capacità era già emersa quando AgentCore Payments aveva portato in produzione il pay-per-inference con x402 e USDC. Nell’architettura pubblicata ora da AWS con Anchor Browser, il pagamento entra direttamente nella navigazione automatizzata. Un agente può aprire una pagina o chiamare un’API, ricevere una risposta HTTP 402 Payment Required, lasciare che AgentCore controlli la disponibilità del budget, generi la prova crittografica e ripetere la stessa richiesta dopo il pagamento. Tutto avviene mantenendo cookie, autenticazione, stato della navigazione e contesto della sessione originale. Il risultato è significativo perché l’agente non deve più conoscere preventivamente quali risorse saranno a pagamento: può scoprirlo durante l’esecuzione e decidere se il workflow dispone dell’autorizzazione economica necessaria per continuare.
Leggi anche: Visa, Mastercard e Ripple portano i pagamenti autonomi degli agenti AI su x402
La chiave privata non deve mai entrare nel reasoning dell’agente
La parte più importante dell’architettura riguarda la separazione dei privilegi. Anchor Browser mantiene nel runtime soltanto la sessione di budget e lo strumento necessario a gestire x402, mentre wallet, credenziali, firma crittografica e limiti di spesa vengono gestiti dal livello AgentCore Payments. AWS supporta connector verso Coinbase Developer Platform e Stripe Privy e utilizza AgentCore Identity per custodire le credenziali necessarie.
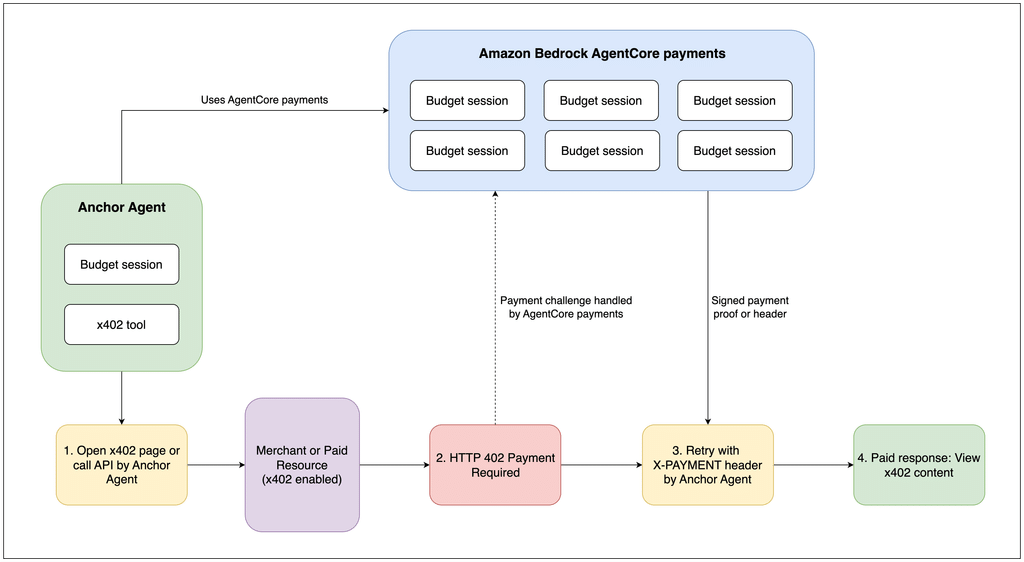
Quando arriva una richiesta di pagamento, il servizio controlla prima il limite assegnato alla sessione e soltanto successivamente autorizza la firma. Una chiave capace di spostare fondi non viene quindi inserita nello stesso ambiente nel quale l’agente interpreta pagine web, tool e input potenzialmente ostili. La separazione è essenziale perché un prompt injection, un loop applicativo o una navigazione manipolata potrebbero altrimenti trasformarsi direttamente in una sequenza di pagamenti. È lo stesso principio applicato da AWS quando AgentCore ha spostato governance, identità e controllo dei costi fuori dal modello: l’AI può chiedere di eseguire un’azione, ma non deve poter modificare la policy che stabilisce se quell’azione è consentita.
Un browser autonomo può comprare dati, ricerca e contenuti senza fermarsi
AWS indica come casi d’uso dataset premium, API di enrichment, servizi di inferenza, documentazione a consumo e contenuti protetti. Il browser riceve dal server il prezzo e gli strumenti di pagamento accettati, AgentCore genera la prova necessaria e Anchor ripete automaticamente la richiesta. Per gli script costruiti con Playwright, Puppeteer o Chrome DevTools Protocol il meccanismo può diventare quasi invisibile: l’applicazione richiede una risorsa e riceve direttamente il risultato finale, mentre il pagamento viene gestito sotto il livello applicativo. È qui che x402 smette di essere soltanto un protocollo crypto e diventa un meccanismo di procurement macchina-macchina. Un agente potrebbe scegliere durante un singolo task un dataset più costoso, una particolare inferenza o una fonte informativa premium sulla base di costo, qualità e budget disponibile. Il vantaggio è l’autonomia. Il rischio è che una decisione software acquisisca una conseguenza economica immediata, rendendo logging, idempotenza e limiti infrastrutturali parte integrante della sicurezza.
Redshift porta la stessa logica nel lakehouse Iceberg
Sul lato dati AWS sta affrontando un problema concettualmente simile: cosa accade quando più processi tentano di modificare contemporaneamente lo stesso stato. Il collegamento originario dedicato alla gestione dei write conflict in Redshift e Iceberg non risulta direttamente leggibile, ma la documentazione AWS accessibile mostra la stessa evoluzione attraverso le nuove capacità di Apache Iceberg. Nell’implementazione delle materialized view Iceberg in Amazon Redshift, il risultato di una trasformazione viene salvato come normale tabella Iceberg in S3 e registrato nel Glue Data Catalog, rimanendo interrogabile da Redshift, Athena, Spark, Glue e altri motori compatibili.
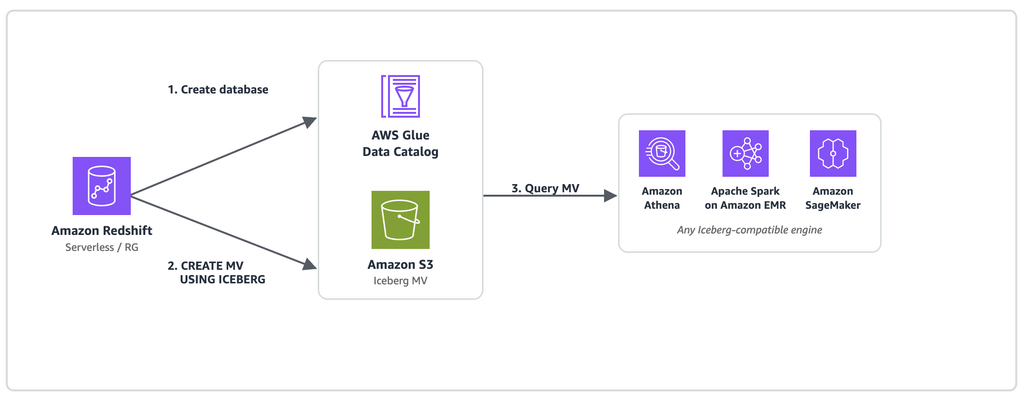
Quando cluster o workgroup diversi tentano di aggiornare contemporaneamente la stessa vista, Redshift coordina l’operazione attraverso Glue Data Catalog affinché un solo refresh possa completarsi alla volta, evitando che due writer producano versioni concorrenti incompatibili. AWS sta quindi portando nel data lake problemi che per anni erano tipici dei database transazionali: concorrenza, consistenza e coordinamento degli aggiornamenti.
Iceberg diventa il livello condiviso tra warehouse, lake e agenti
La direzione era già visibile quando AWS aveva introdotto viste materializzate Iceberg e query rewrite per accelerare Spark. Il formato aperto consente di separare progressivamente storage e motore di calcolo: Redshift può produrre una tabella che Athena o Spark possono leggere senza copiare i dati in un sistema proprietario differente. Con il supporto nativo alle scritture, l’evoluzione dello schema e il coordinamento delle operazioni concorrenti, però, Iceberg smette di essere soltanto il contenitore comune e diventa parte del meccanismo che governa lo stato del dato. È un passaggio particolarmente importante per le pipeline AI, dove streaming, retrieval, feature, training e agenti possono utilizzare motori diversi sulla stessa base informativa. AWS aveva già collegato Glue 6.0, Spark e Iceberg per costruire un lakehouse utilizzabile dai workload AI; Redshift estende ora la stessa architettura verso workload analitici concorrenti.
Continua con:
AWS porta AgentCore e SageMaker negli agenti e nell’inferenza di produzione
AWS porta agenti AI, fine tuning e streaming dentro lo stack enterprise
AWS vuole controllare lo stato prima ancora dell’intelligenza
AgentCore Payments e Redshift/Iceberg mostrano che il vero vantaggio competitivo del cloud non è necessariamente possedere il modello migliore, ma controllare ciò che accade quando il modello tenta di produrre effetti nel mondo reale. Un agente può decidere di acquistare un servizio, ma budget e firma restano fuori dal suo runtime. Un workload può decidere di aggiornare una tabella Iceberg, ma il catalogo coordina quale modifica può essere consolidata. In entrambi i casi la piattaforma separa intenzione ed esecuzione, costruendo uno strato deterministico intorno a componenti sempre più autonomi e concorrenti.
Per AWS è una strategia naturale. Più gli agenti diventano indipendenti e più i dati vengono condivisi da motori differenti, maggiore diventa il valore del livello che conserva identità, policy, budget, catalogo, audit e consistenza. È qui che il cloud passa dall’essere una collezione di servizi a diventare un vero control plane operativo. L’agente può ragionare, il browser può navigare, Redshift può elaborare e Spark può trasformare, ma la parte economicamente e tecnicamente più sensibile resta fuori da questi processi: chi può spendere, quanto può spendere, quale dato può cambiare e quale versione deve diventare quella ufficiale. È probabilmente questo, molto più del singolo modello generativo, il terreno sul quale AWS vuole rendersi indispensabile nell’AI enterprise.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.