🛡️ Executive Summary
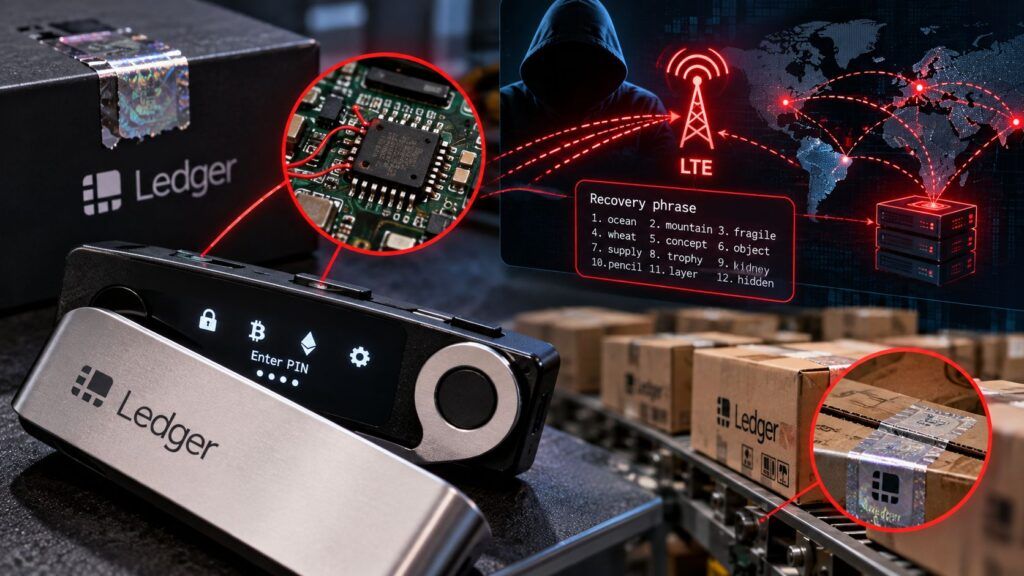
- Ledger conferma un impianto hardware non autorizzato capace di intercettare le 24 parole della recovery phrase mostrate sul display.
- Il chip avrebbe trasmesso le parole via LTE con eSIM senza modificare Secure Element e sistema operativo del dispositivo.
- Il caso CryptoBilis sposta il rischio dalla sicurezza del firmware alla catena fisica di distribuzione degli hardware wallet.
Ledger entra in una nuova categoria di rischio per gli hardware wallet: non una vulnerabilità del firmware, non un malware sul computer della vittima, ma una manomissione fisica del dispositivo prima della consegna. Secondo la ricostruzione pubblica dell’incidente, alcuni signer venduti dal rivenditore CryptoBilis avrebbero contenuto un impianto elettronico capace di leggere le 24 parole della recovery phrase mostrate sul display e trasmetterle attraverso una connessione LTE con eSIM. Ledger sostiene che il Secure Element e il sistema operativo dei dispositivi non siano stati modificati. È proprio questo il punto: la crittografia può restare integra mentre la radice di fiducia viene aggirata intervenendo sull’hardware che dovrebbe proteggerla. Per un hardware wallet il problema non è soltanto chi controlla il codice, ma chi ha avuto accesso fisico al dispositivo prima dell’acquirente, perché una modifica invisibile può rendere inutile parte delle garanzie costruite a livello software.
Cosa leggere
CryptoBilis porta l’attacco dentro l’hardware prima che arrivi al cliente
Il caso nasce dai dispositivi venduti attraverso CryptoBilis, rivenditore attivo nel Sud-est asiatico. CoinDesk, che riporta l’aggiornamento investigativo pubblicato da Ledger su X descrive un impianto collocato all’interno del signer: quando il display mostrava la recovery phrase durante l’inizializzazione, un microcontrollore riconosceva e decodificava le parole per poi trasmetterle via rete mobile. Il produttore definisce quindi l’incidente come attacco fisico alla supply chain, non come compromissione dei propri sistemi interni o del software Ledger. La distinzione cambia il modello di minaccia: l’utente può utilizzare un computer pulito, scaricare software autentico e verificare correttamente le transazioni, ma resta esposto se il dispositivo acquistato è stato alterato prima dell’uso. È il salto che separa questo episodio da OKOBot, progettato per rubare seed phrase da Trezor e Ledger compromettendo Windows: in quel caso il bersaglio era l’ambiente software, qui è direttamente il supporto fisico incaricato di custodire il segreto.
Leggi anche: Trezor sale a 81.000 vittime: Mathspace supera il milione e IDScan rischia il maxi-breach
Il Secure Element resta integro ma la recovery phrase esce comunque dal wallet
L’elemento tecnicamente più importante è che l’impianto non avrebbe avuto bisogno di violare il Secure Element. Le chiavi private possono restare protette dal chip e il firmware può continuare a comportarsi normalmente, ma la recovery phrase viene mostrata sul display durante la configurazione e rappresenta la chiave maestra con cui ricostruire il portafoglio altrove. Se un componente nascosto riesce a intercettare quella fase, l’attaccante non deve più estrarre la chiave privata dal Secure Element: gli basta copiare il segreto che permette di rigenerarla. È una debolezza del percorso di fiducia tra chip, display e utente, non della crittografia sottostante. Il settore aveva già visto come l’obiettivo criminale potesse spostarsi dalla blockchain alle persone e alla distribuzione: nel caso SafePal quasi 40.000 clienti avevano visto esposti indirizzi e dettagli degli ordini, creando liste di persone probabilmente in possesso di asset crypto. Con l’impianto Ledger il passaggio è ulteriore, perché il punto debole non serve soltanto a selezionare la vittima: può diventare direttamente il mezzo per sottrarre il segreto necessario a svuotare il wallet.
MediaMarktSaturn sospende le vendite e il problema diventa europeo
La vicenda esce dal perimetro CryptoBilis quando Ledger comunica che MediaMarktSaturn ha sospeso la vendita dei dispositivi dopo la segnalazione di un signer modificato in Germania. La società ha confermato almeno un dispositivo con impianto non autorizzato, ma non ha dichiarato che tutti i wallet venduti attraverso altri canali siano compromessi. Ledger sostiene inoltre che ogni perdita finora confermata nell’incidente del 9 ottobre sia collegata a dispositivi acquistati da CryptoBilis e che non sia stata verificata una sottrazione riconducibile a signer acquistati altrove. Le stime on-chain che parlano di oltre 90 milioni di dollari sottratti restano quindi stime di analisti esterni, non un bilancio certificato da Ledger. Per il pubblico europeo il rischio concreto riguarda soprattutto la catena distributiva: autenticare software e firmware non basta a dimostrare che il dispositivo fisico non abbia ricevuto componenti aggiuntivi. Il problema richiama gli incidenti crypto nei quali la supply chain resta il vero punto di compromissione anche quando chiavi e blockchain non vengono violate.
Continua con:
Apple rimuove una falsa app Ledger Live dopo il furto di criptovalute
Phishing su Trezor e nuove campagne contro i possessori di hardware wallet
Per chi possiede un Ledger cambia la fiducia nel dispositivo e nel rivenditore
Ledger invita chi ha acquistato un dispositivo da CryptoBilis e non lo ha ancora inizializzato a non configurarlo, mentre chi lo ha già utilizzato dovrebbe trasferire gli asset verso un nuovo dispositivo generando una recovery phrase completamente nuova. Cambiare soltanto firmware, PIN o account derivato dalla stessa frase non risolve il problema se il segreto originario è stato intercettato. Questo non equivale a dire che ogni Ledger in circolazione debba essere sostituito: non esistono elementi pubblici che dimostrino una compromissione generalizzata. Cambia però il criterio con cui valutare la sicurezza. Provenienza, catena di custodia, integrità fisica e controlli sui rivenditori diventano parte dello stesso modello che finora si concentrava soprattutto su Secure Element, firmware e conferma delle transazioni. Le campagne PasteSwitch che distribuivano false applicazioni Ledger e Trezor avevano già mostrato quanto il marchio di un hardware wallet possa essere usato per sottrarre recovery phrase; qui il marchio è autentico e il dispositivo può esserlo altrettanto, ma l’hardware aggiunto trasforma la fiducia nel prodotto in un vettore di attacco. È questo il vero salto: la sicurezza della self-custody non termina più nel chip, ma deve comprendere tutto ciò che accade dal produttore fino alle mani dell’utente.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.