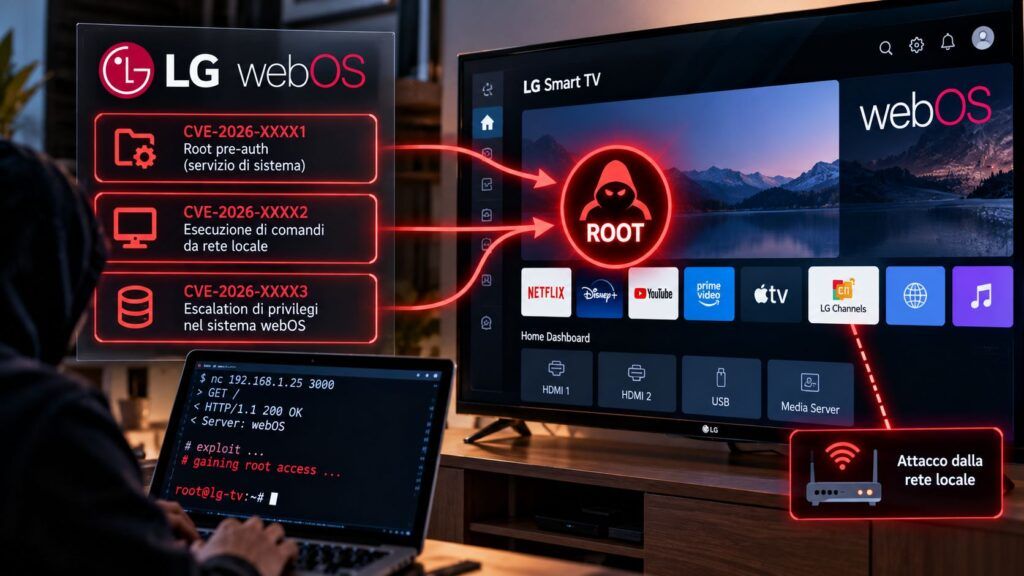
🛡️ Executive Summary
- Tre vulnerabilità webOS possono essere concatenate per ottenere root senza PIN da un dispositivo già presente sulla stessa rete locale.
- La ricerca è stata validata su LG 32LQ636BPSA e 27TQ600SW con webOS 7.5.7-25: non è dimostrato che tutte le Smart TV LG siano vulnerabili.
- La catena sfrutta un manifest firmato, un bridge privilegiato e una command injection nel demone pmlogd eseguito come root.
Una catena di tre vulnerabilità in LG webOS consente a un attaccante già presente sulla stessa rete locale di ottenere accesso root su alcuni Smart TV senza PIN e senza interazione del proprietario. La ricerca è stata validata su LG 32LQ636BPSA e 27TQ600SW, entrambi con webOS 7.5.7-25 e firmware 04.54.40; non esistono elementi sufficienti per estendere automaticamente il problema a tutti i televisori LG. La catena sfrutta tre passaggi distinti: il riuso di un manifest firmato da LG per ottenere una client key privilegiata, l’abuso di cmp-client per raggiungere servizi interni e una command injection in pmlogd che termina con esecuzione come root. LG ha distribuito una correzione e non risultano evidenze pubbliche di sfruttamento in the wild.
Cosa leggere
Il primo errore permette di saltare il PIN usando un manifest già firmato da LG
La ricerca originale pubblicata da SSD Secure Disclosure ricostruisce una full chain che parte dal servizio di pairing utilizzato dalla piattaforma LG ThinQ. L’attaccante deve trovarsi sulla stessa rete del televisore, quindi non è davanti a una RCE pre-auth raggiungibile indiscriminatamente da Internet. Il primo passaggio sfrutta il manifest dell’applicazione integrata com.webos.app.sync-demo, firmato con un certificato che il firmware considera attendibile. Ripresentando quel manifest, il servizio segue un percorso interno che evita la normale richiesta del PIN e rilascia una client key di livello SECURE. Il problema non è quindi una password debole ma una decisione di trust: un artefatto pensato per un’app interna viene trattato come prova sufficiente per concedere privilegi a un soggetto che non ha completato il pairing previsto. È un modello già visto quando Unitree G1 EDU consentiva accesso root via Wi-Fi e Bluetooth senza autenticazione: nei dispositivi connessi la rete locale non può essere considerata automaticamente affidabile.
Leggi anche: Vulnerabilità negli Smart TV LG che consentono accesso Root
cmp-client conserva il ponte verso i servizi interni anche su una pagina controllata dall’attaccante
Ottenuta la client key, la catena avvia cmp-client, altra applicazione presente nel sistema, indicando come interactiveUrl una pagina controllata dall’attaccante. Il problema è che l’applicazione permette la navigazione verso quella risorsa senza eliminare il PalmServiceBridge, l’interfaccia che consente al codice eseguito nell’app di chiamare i servizi Luna interni di webOS. La pagina remota eredita quindi capacità che un normale sito web non dovrebbe possedere e può comportarsi come se fosse ancora all’interno del contesto privilegiato di cmp-client. Questo passaggio mostra perché la vulnerabilità non può essere ridotta al solo bypass del PIN: il pairing iniziale consegna una chiave, ma è la permanenza del bridge privilegiato dopo la navigazione esterna a trasformarla in accesso a funzioni di sistema. Nelle piattaforme embedded il confine tra UI web e servizi nativi è particolarmente delicato, perché un componente apparentemente simile a un browser può essere in realtà collegato direttamente a API che controllano filesystem, processi o configurazione del dispositivo.
pmlogd trasforma un parametro non validato in un comando eseguito come root
Il terzo passaggio porta dalla capacità di invocare servizi interni all’esecuzione di codice. Attraverso PalmServiceBridge l’attaccante raggiunge pmlogd, il demone di logging, e la funzione collectAllLog. Il parametro targetDir viene inserito in stringhe di shell senza una validazione sufficiente dei metacaratteri; un valore costruito ad arte permette quindi di introdurre comandi nel contesto del demone. Poiché pmlogd gira come root, l’effetto finale è l’esecuzione arbitraria con i privilegi massimi del televisore. La catena è importante perché nessuno dei tre errori, preso isolatamente, racconta l’intero rischio: firma fidata, bridge applicativo e command injection appartengono a livelli diversi ma si combinano fino al takeover. La ricerca offensiva sui dispositivi consumer ha mostrato più volte quanto queste concatenazioni siano decisive, come evidenziato dalle decine di zero-day emerse a Pwn2Own Ireland 2024 su prodotti connessi e appliance.
Due modelli testati non significano che ogni Smart TV LG sia vulnerabile
Il perimetro pubblico della ricerca deve restare quello effettivamente dimostrato. SSD ha testato la catena sui modelli 32LQ636BPSA e 27TQ600SW con webOS 7.5.7-25 e firmware 04.54.40. Non risultano al momento CVE assegnate alla full chain e non è pubblicato un elenco completo di tutte le serie o release eventualmente interessate. Per questo non è corretto trasformare il caso in una vulnerabilità universale di webOS. Il rischio operativo resta comunque significativo perché il prerequisito — accesso alla stessa rete locale — è realistico in reti domestiche, hospitality, uffici, ambienti condivisi o segmenti Wi-Fi nei quali dispositivi IoT convivono con client meno fidati. Il contesto diventa ancora più rilevante mentre LG aumenta il proprio peso nella casa connessa attraverso nuovi dispositivi e integrazioni smart home: più funzioni e servizi restano permanentemente in rete, più la segmentazione locale diventa una misura di sicurezza concreta e non una precauzione teorica.
Continua con:
Skullcandy Dime 3 si abbina via Bluetooth senza consenso e apre microfono e audio
La patch chiude la catena ma la lezione è nel modello di fiducia di webOS
LG ha predisposto una correzione e gli utenti dei modelli interessati dovrebbero verificare la disponibilità del firmware più recente. Per chi non può aggiornare immediatamente, la ricerca non indica un workaround equivalente alla patch; la mitigazione più utile resta ridurre l’esposizione sulla rete locale, isolando Smart TV e dispositivi IoT dai client non fidati quando l’infrastruttura lo consente. Il caso mostra soprattutto che la sicurezza di un televisore connesso non dipende più soltanto da browser e applicazioni installate: pairing, certificati interni, bridge tra JavaScript e servizi nativi e demoni di sistema compongono un’unica catena di fiducia. Se uno di questi livelli concede privilegi sulla base di un’assunzione sbagliata, gli altri possono amplificarne l’impatto. La correzione software risolve questa full chain; per progettisti e amministratori resta il principio più generale: una rete locale non è un confine di autenticazione e un’app firmata non dovrebbe poter trasferire indefinitamente la propria fiducia a contenuti controllati da terzi.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.