🛡️ Executive Summary
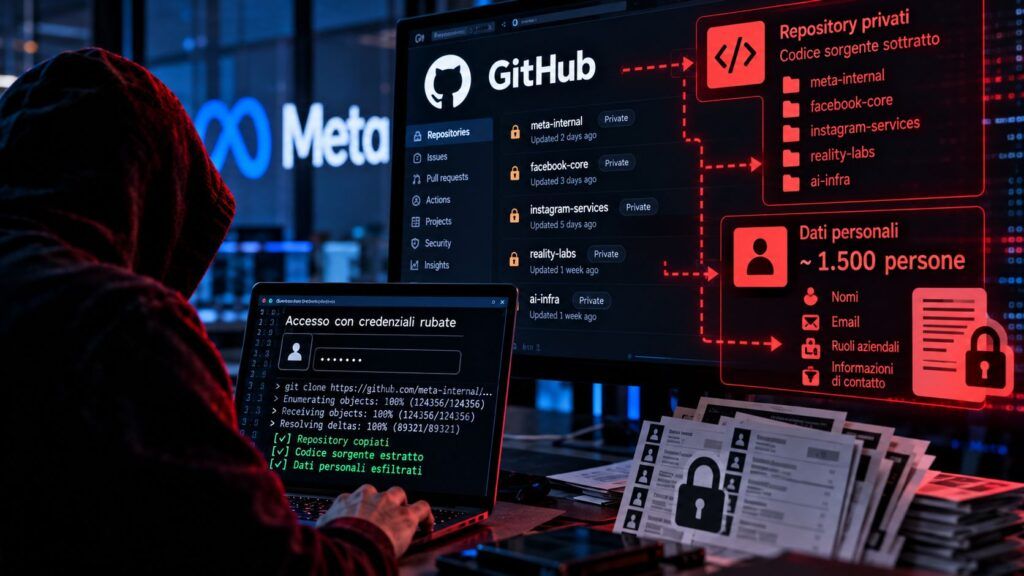
- Hacker hanno usato credenziali rubate di un singolo dipendente per accedere a repository GitHub privati di Meta e rubare principalmente codice sorgente di alcuni prodotti.
- Sono stati esposti anche dati personali di circa 1.500 dipendenti, perlopiù statunitensi, archiviati contro le policy interne dell’azienda.
- Meta ha rilevato l’intrusione settimane fa, ha interrotto l’accesso degli attaccanti, ruotato i segreti e notificato le persone coinvolte offrendo monitoraggio del credito e del dark web.
Meta ha confermato che hacker hanno violato alcuni dei suoi repository GitHub privati accedendo con credenziali rubate di un dipendente. Gli attaccanti hanno sottratto principalmente codice sorgente di alcuni prodotti dell’azienda insieme a dati personali di circa 1.500 persone, per la maggior parte dipendenti statunitensi. L’incidente non ha coinvolto i sistemi interni di Meta, ma solo repository ospitati sulla piattaforma di Microsoft.
Cosa leggere
Come è avvenuto l’accesso e cosa è stato rubato
Secondo quanto riportato da Meta, gli attaccanti hanno utilizzato le credenziali di un solo dipendente per entrare nei repository privati. Una parte consistente dei dati sottratti riguarda codice sorgente, mentre l’1% circa era costituito da dati personali archiviati in violazione delle policy aziendali. Meta ha precisato che una quota significativa di quelli che sembravano dati personali era in realtà dati di test sintetici o anonimizzati, il che potrebbe complicare l’utilizzo da parte degli attaccanti. L’azienda ha rilevato l’intrusione alcune settimane fa e ha immediatamente interrotto l’accesso non autorizzato, coinvolgendo il team di GitHub e le forze dell’ordine.
Leggi anche: le vulnerabilità della supply chain nel mondo GitHub e repository aziendali
La risposta di Meta e le misure adottate
Meta ha ruotato tutti i segreti e le credenziali presenti nei repository interessati, ha rafforzato i controlli di sicurezza sui prodotti potenzialmente esposti e ha collaborato con GitHub per impedire in futuro il salvataggio di dati personali sulla piattaforma. L’azienda ha inoltre implementato scansioni proattive per rilevare eventuali fughe di dati. I dipendenti coinvolti sono stati notificati a partire dal 13 ottobre 2026 e sono stati offerti servizi di credit monitoring e monitoraggio del dark web. Meta sta inoltre notificando le autorità regolatorie competenti.
Come evidenziato da International Cyber Digest, l’incidente sottolinea ancora una volta i rischi legati alla gestione delle credenziali dei dipendenti e alla corretta separazione tra dati personali e repository di codice.
Implicazioni per la sicurezza di Meta e del settore
Anche se Meta ribadisce che non si tratta di una violazione dei sistemi interni né di un attacco mirato specificamente contro l’azienda, l’episodio evidenzia le debolezze della catena di fornitura del codice e i pericoli derivanti dall’uso di credenziali personali per accedere a repository sensibili. Il furto di codice sorgente potrebbe in teoria consentire reverse engineering o lo sviluppo di exploit mirati, mentre i dati personali esposti aumentano il rischio di phishing e furti di identità mirati contro i dipendenti. Meta non ha reso noti i nomi dei prodotti interessati dal furto di codice né l’identità o la motivazione degli attaccanti.
Continua con:
- le best practice per proteggere i repository GitHub aziendali
- gli attacchi tramite credential stuffing contro account aziendali
Perché l’incidente va oltre un semplice furto di codice
Questo breach ricorda che anche le grandi piattaforme non sono immuni da errori di configurazione umana, come lo storage di dati personali in repository di sviluppo contro le policy interne. La combinazione tra furto di credenziali e accesso a codice sorgente rappresenta un rischio elevato per la supply chain software globale. Meta ha agito con tempestività dopo la scoperta, ma l’episodio rafforza l’esigenza di adottare autenticazione forte, monitoraggio continuo e separazione rigorosa tra dati sensibili e ambienti di sviluppo.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.