🛡️ Executive Summary
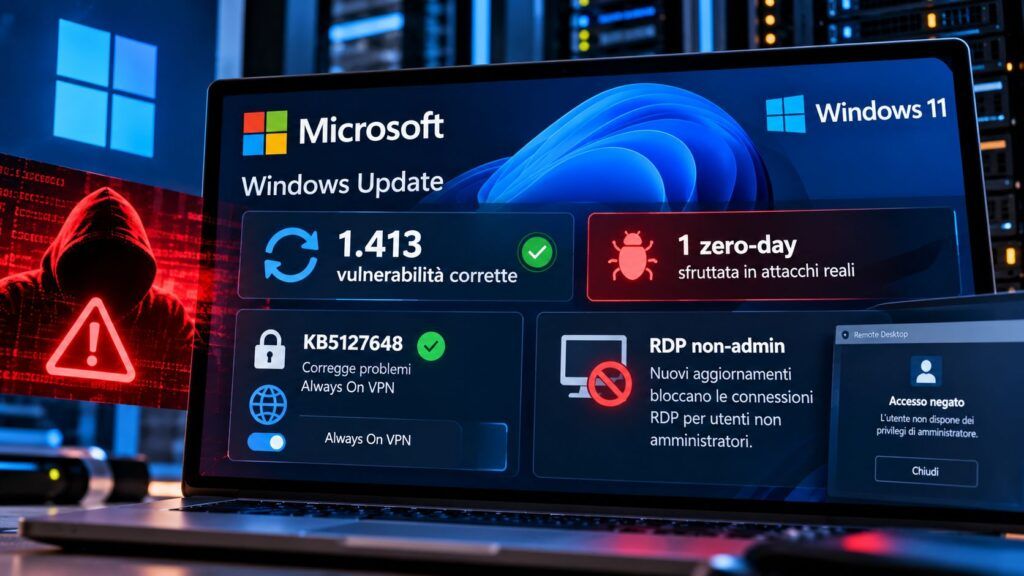
- Microsoft pubblica il Patch Tuesday di ottobre con 1.413 CVE e conferma lo sfruttamento attivo di CVE-2026-96951, bypass del Mark of the Web in Windows Shell.
- KB5127648 corregge la regressione Always On VPN introdotta dagli aggiornamenti di settembre, che poteva bloccare fallback e selezione automatica del protocollo.
- Microsoft conferma però una nuova regressione Remote Desktop: gli utenti non amministratori possono ricevere errore 0xC000000D sui sistemi con Administrator Protection attivo.
Microsoft chiude una vulnerabilità Windows già sfruttata, corregge finalmente il problema Always On VPN introdotto a settembre e contemporaneamente conferma una nuova regressione che può impedire agli utenti non amministratori di collegarsi via Remote Desktop. È la fotografia più significativa del Patch Tuesday di ottobre 2026: un ciclo record per volume di vulnerabilità corrette, ma anche l’ennesima dimostrazione di quanto il servicing Windows sia diventato un problema di gestione del rischio a due dimensioni. Non basta distribuire rapidamente le patch contro gli exploit: gli amministratori devono verificare immediatamente se lo stesso aggiornamento modifica VPN, autenticazione, RDP e componenti utilizzati per amministrare da remoto l’infrastruttura.
Cosa leggere
Microsoft corregge 1.413 CVE e una Windows Shell zero-day già sfruttata
Il bollettino Microsoft dedicato agli aggiornamenti di sicurezza di ottobre conferma come priorità CVE-2026-96951, vulnerabilità Windows Shell classificata come security feature bypass e già sfruttata prima della disponibilità della patch. Il difetto permette di aggirare il Mark of the Web, il metadato utilizzato da Windows per identificare contenuti provenienti da Internet e attivare controlli o avvisi aggiuntivi. L’exploitation richiede interazione dell’utente, per esempio l’apertura di un file appositamente preparato, ma il valore della falla sta proprio nell’indebolimento di una barriera utilizzata lungo molte catene di phishing e malware delivery. Il Security Update Guide di ottobre elenca 1.413 CVE Microsoft, un volume ancora superiore al ciclo precedente e che arriva appena un mese dopo il Patch Tuesday di settembre con 966 vulnerabilità e due zero-day già sfruttati. Il numero assoluto è rilevante, ma per gli amministratori la priorità resta distinguere exploitation reale, esposizione dei componenti e criticità dei sistemi prima di trasformare il conteggio delle CVE in una semplice corsa all’installazione.
Leggi anche: Windows, gli update di settembre rompono RDS e audio USB
KB5127648 corregge il problema Always On VPN introdotto a settembre
Sul fronte operativo, KB5127648 per Windows 11 24H2, 25H2 e 26H2 chiude una regressione particolarmente delicata per gli ambienti aziendali. Nelle note ufficiali dell’aggiornamento cumulativo di ottobre Microsoft riconosce che Always On VPN poteva smettere di funzionare dopo KB5124008, il security update di settembre. Il problema emergeva negli ambienti configurati con selezione automatica del protocollo o fallback: dopo il fallimento del primo tentativo, la connessione poteva restare bloccata su “Connecting”, non stabilire il tunnel oppure restituire nei tentativi successivi l’errore secondo cui la porta risultava già in uso. Ottobre corregge quindi una regressione introdotta esattamente dal ciclo di patch che avrebbe dovuto aumentare la sicurezza del sistema. La dinamica segue quanto già accaduto con File History, bloccato dagli aggiornamenti di settembre e successivamente corretto: la fase successiva al Patch Tuesday è ormai parte integrante del processo di vulnerability management.
Remote Desktop apre subito un altro problema con Administrator Protection
La normalizzazione delle VPN non chiude però il fronte delle regressioni. Microsoft ha aggiunto il 14 ottobre un nuovo problema noto agli aggiornamenti di settembre e alle release successive. Secondo la documentazione ufficiale relativa a KB5124010, gli utenti non amministratori possono non riuscire a stabilire sessioni Remote Desktop verso host sui quali è abilitata Administrator Protection. La connessione fallisce con codice 0xC000000D e con l’indicazione che il token passato alla funzione non è valido. Il perimetro è soprattutto enterprise perché riguarda host RDP gestiti centralmente e il problema diventa più probabile quando vengono adottate le security baseline Microsoft, nelle quali Administrator Protection risulta abilitato per Windows 11 24H2, 25H2 e 26H2 salvo diversa configurazione. Microsoft non dispone ancora di una correzione definitiva: la mitigazione consiste nel disabilitare temporaneamente Administrator Protection attraverso Intune o Group Policy. È il paradosso più delicato dell’intero ciclo: ridurre una protezione di sicurezza per recuperare una funzione amministrativa rotta dall’aggiornamento.
Il problema non è RDP in generale ma la collisione tra hardening e compatibilità
Questa seconda regressione non deve essere confusa con il problema RDS provocato dagli update di sicurezza dell’8 settembre, che poteva rendere instabili le sessioni, bloccare i server su “Please wait for the Remote Desktop Configuration” e congelare MMC, File Explorer e altri strumenti. Quella falla funzionale è stata corretta con gli aggiornamenti out-of-band del 14 settembre. Il nuovo bug riguarda invece la relazione tra account non amministrativi, Remote Desktop e Administrator Protection e sopravvive anche negli aggiornamenti successivi. La distinzione è importante perché disinstallare indiscriminatamente il Patch Tuesday di ottobre significherebbe riaprire CVE già corrette, compresa la vulnerabilità Windows Shell sfruttata attivamente. Microsoft aveva già mostrato quanto difficile possa diventare questa scelta quando un precedente aggiornamento Windows aveva richiesto una patch out-of-band per ripristinare sistemi colpiti da una regressione. In ambienti enterprise la risposta corretta non è quindi “patchare o non patchare”, ma stabilire quale controllo compensativo possa mantenere la protezione senza interrompere l’accesso remoto.
Continua con:
Microsoft Patch Tuesday agosto 2026: Windows corregge zero-day e centinaia di falle
Patch management significa ormai testare anche ciò che la patch può rompere
Il ciclo di ottobre rende evidente una trasformazione del patch management Windows. KB5127648 va installato perché contiene correzioni di sicurezza e risolve problemi reali, tra cui Always On VPN, ma l’aggiornamento non elimina automaticamente tutti i rischi operativi ereditati dalle release precedenti. Gli amministratori devono verificare le versioni effettivamente distribuite, testare VPN e fallback dei protocolli, controllare gli host RDP con Administrator Protection, validare gli account non amministrativi e mantenere rollback e policy compensative pronte prima della distribuzione generalizzata. Con oltre mille vulnerabilità Windows concentrate nello stesso ciclo, Microsoft sta persino sperimentando nuovi modelli di prioritizzazione per raggruppare le CVE secondo superficie e contesto di rischio. La necessità nasce da un dato concreto: quando la quantità delle patch cresce e gli aggiornamenti modificano contemporaneamente sicurezza e comportamento del sistema, essere aggiornati non equivale automaticamente a essere operativamente sicuri. Ottobre corregge un exploit reale e una VPN rotta a settembre, ma apre nello stesso momento un nuovo fronte RDP. È questa sequenza, più del record numerico delle CVE, a descrivere il problema attuale del servicing Windows.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.