📌 In Sintesi
- Citizen Lab documenta la prima infezione pubblicamente confermata di spyware mercenario zero-click consegnato attraverso pubblicità mirata, una tecnica battezzata AdFection.
- Almeno 45 dispositivi di Al Jazeera sono stati presi di mira attraverso infrastrutture riconducibili a Discover-Tech e allo spyware di Candiru, oggi Integrity Labs.
- Discover-Tech era integrata nell’ecosistema pubblicitario globale: Google e IAB Europe l’avevano inclusa nei propri elenchi di vendor mentre le sue inserzioni passavano anche attraverso Yandex, Beeswax e altre piattaforme.
La pubblicità comportamentale non è più soltanto un problema di privacy: può diventare direttamente un vettore di intrusione informatica. Citizen Lab ha documentato per la prima volta in modo tecnico un attacco di spyware mercenario zero-click consegnato attraverso una normale inserzione pubblicitaria visualizzata sul dispositivo della vittima. La tecnica, battezzata AdFection, sfrutta l’infrastruttura del real-time bidding per identificare il bersaglio, raccogliere informazioni sul dispositivo e, quando le condizioni coincidono, eseguire codice malevolo senza richiedere un click. Il caso più grave riguarda Al Jazeera, dove almeno 45 dispositivi sono stati presi di mira tra il 2024 e il 2025 con spyware riconducibile a Candiru, società israeliana oggi rinominata Integrity Labs. Il salto rispetto ai tradizionali attacchi Pegasus zero-click già osservati da Citizen Lab è sostanziale: questa volta la superficie d’attacco è la stessa industria pubblicitaria che finanzia una parte enorme del Web.
Cosa leggere
Discover-Tech trasforma l’asta pubblicitaria in una catena di infezione
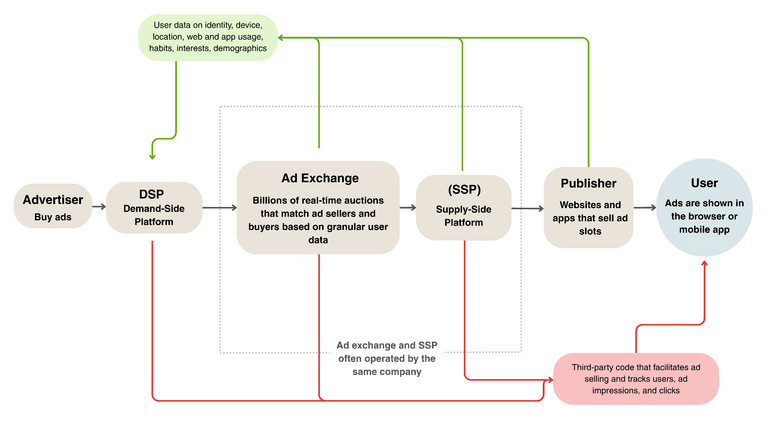
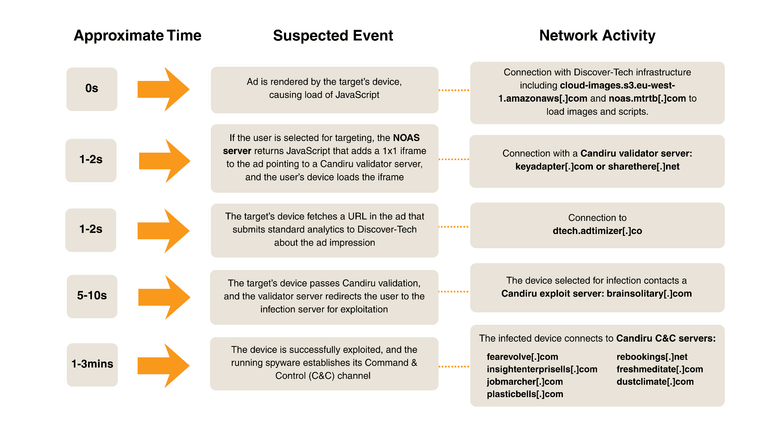
Il rapporto Exposing AdFection individua al centro dell’operazione Discover-Tech, società israeliana che si presenta come operatore adtech ma che secondo Citizen Lab avrebbe funzionato soprattutto come ponte tra l’ecosistema pubblicitario e diversi operatori di sorveglianza commerciale. Il meccanismo sfrutta una caratteristica ordinaria dell’advertising moderno: quando una pagina o un’app mostra un annuncio, codice HTML e JavaScript può essere caricato da infrastrutture di terze parti. Discover-Tech inseriva nelle creatività un richiamo verso i propri server NOAS, ai quali venivano trasmessi identificatori pubblicitari, cookie, indirizzi IP e informazioni sul dispositivo.
Il server decideva quindi se restituire zero byte oppure ulteriore JavaScript. Per quasi tutti gli utenti l’annuncio restava semplicemente un sistema di profilazione; per il bersaglio selezionato lo stesso passaggio poteva trasformarsi nel primo stadio di una compromissione spyware. Questo modello evita inoltre di inserire direttamente l’exploit nella creatività consegnata all’ad exchange, rendendo più difficile per i controlli automatici comprendere cosa venga effettivamente eseguito sul dispositivo selezionato.
Leggi anche: USA revocano sanzioni sugli spyware mentre Intellexa resta al centro del mercato della sorveglianza
Al Jazeera mostra cosa significa davvero zero-click via advertising
Citizen Lab attribuisce con alta confidenza a questa infrastruttura una serie di operazioni contro Al Jazeera, nelle quali i log di rete mostrano prima il contatto con domini Discover-Tech e successivamente la catena riconducibile allo spyware Candiru. Almeno 45 dispositivi sono stati presi di mira. La vittima non doveva aprire un link, rispondere a un messaggio o installare un’applicazione: era sufficiente che l’annuncio venisse renderizzato all’interno di un sito o di un’app.
Lo stesso sistema poteva funzionare anche quando la creatività veniva caricata in background. È il passaggio che rende AdFection particolarmente pericoloso per giornalisti, diplomatici, personale governativo e soggetti ad alto rischio. Le precedenti generazioni di spyware commerciali avevano già eliminato progressivamente la necessità dell’interazione attraverso exploit contro iMessage o altri servizi; AdFection sposta però la consegna verso un’infrastruttura molto più diffusa e commercialmente legittima. L’aggressore non deve necessariamente sapere quale sito visiterà la vittima: può tentare di raggiungerla attraverso l’identificatore pubblicitario che la segue tra applicazioni e siti differenti.
Quattro miliardi di offerte mostrano la scala del problema
La ricerca ha individuato quasi quattro miliardi di record di bidding esposti dall’infrastruttura Discover-Tech e relativi a un periodo compreso tra marzo e giugno 2026. Le inserzioni risultano distribuite su oltre 70.000 applicazioni mobili e 120.000 siti Web, quindi quasi 200.000 destinazioni differenti in numerosi Paesi.
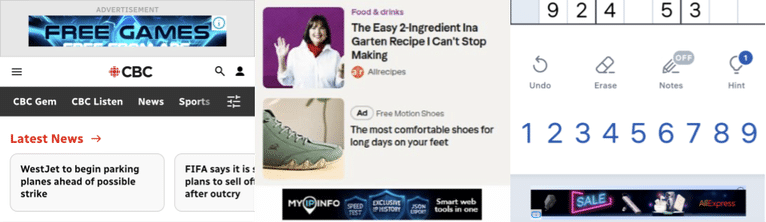
Citizen Lab ha rilevato impression anche all’interno di reti associate a ministeri della Difesa, forze armate, agenzie cyber, infrastrutture critiche, organizzazioni internazionali, NATO e media. Questo dato deve essere letto correttamente: un’impression pubblicitaria Discover-Tech non dimostra automaticamente che quel dispositivo sia stato bersaglio di spyware o sia stato infettato. Dimostra però che l’infrastruttura era in grado di raggiungere dispositivi presenti anche in ambienti altamente sensibili e almeno profilarli.
La stessa piattaforma Controlium permetteva ai clienti di selezionare utenti utilizzando mobile advertising ID, cookie identificativi o indirizzi IP e quindi inviare loro quelli che Discover-Tech definiva “controlled ads”. La pubblicità mirata diventa così una forma di target acquisition commerciale riutilizzabile per operazioni di intelligence.
Google e IAB avevano Discover-Tech negli elenchi dei vendor
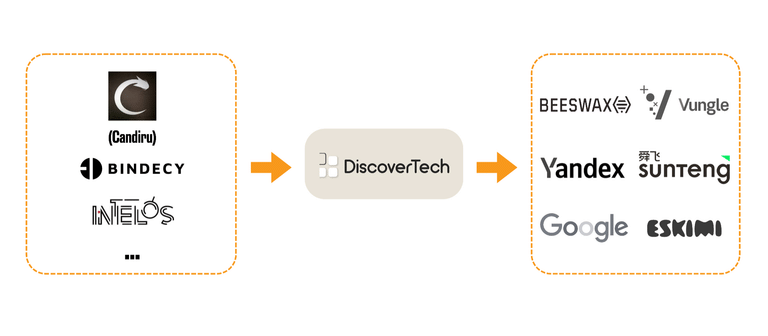
Il punto più problematico non è soltanto l’esistenza di una società capace di abusare dell’adtech, ma quanto profondamente Discover-Tech fosse riuscita a inserirsi nell’ecosistema considerato legittimo. Citizen Lab documenta che la società è comparsa tra il 2020 e il 2026 negli elenchi di vendor certificati o approvati mantenuti da Google e IAB Europe e che acquistava o distribuiva advertising attraverso sistemi collegati a Google, Yandex, Beeswax, Vungle, Eskimi e Sunteng. Utilizzava inoltre il Transparency and Consent Framework di IAB Europe per operare all’interno dei meccanismi di consenso GDPR. Dopo la disclosure dei ricercatori, Google e IAB Europe hanno rimosso Discover-Tech dai propri registri; Google ha terminato l’accesso della società alle piattaforme di ad exchange, mentre Beeswax, Vungle ed Eskimi hanno adottato misure di blocco o revisione. La certificazione commerciale non ha quindi impedito per anni a un soggetto collegato al mercato dello spyware di utilizzare la stessa filiera pubblicitaria impiegata dagli inserzionisti ordinari. È un problema strutturale di due industrie già controverse separatamente — adtech e mercenary spyware — che AdFection dimostra essere tecnicamente interoperabili.
Chi rischia: giornalisti, istituzioni e reti sensibili
Il primo gruppo esposto è quello tradizionalmente preso di mira dagli spyware commerciali: giornalisti, dissidenti, oppositori politici, avvocati, diplomatici, funzionari pubblici e organizzazioni della società civile. Ma il modello pubblicitario amplia drasticamente la superficie perché l’attaccante può partire da informazioni già disponibili nell’ecosistema degli advertising identifier. Citizen Lab ha inoltre identificato collegamenti tra Discover-Tech e altri operatori come Bindecy e Intelos, mentre un attore battezzato DARK CARTOGRAPHER avrebbe utilizzato infrastrutture pubblicitarie e vulnerabilità degli operatori mobili per associare advertising ID e numeri telefonici, consentendo forme di de-anonimizzazione su larga scala. Questo secondo filone sarà oggetto di una futura pubblicazione e non deve essere confuso con le infezioni Candiru già dimostrate. Il quadro, però, converge con una questione che Matrice Digitale segue da anni sul mercato commerciale degli spyware: non esiste più una separazione netta tra raccolta dati commerciale, intelligence pubblicitaria e capacità offensiva.
Come mitigare: bloccare advertising e tracking diventa una misura cyber
Le raccomandazioni di Citizen Lab sono insolitamente nette. Per organizzazioni ad alto rischio, il blocco degli annunci deve essere considerato una misura di sicurezza di rete e non una semplice preferenza dell’utente. I ricercatori consigliano di filtrare advertising e tracking al gateway aziendale, ridurre o disabilitare il targeting sui dispositivi gestiti tramite MDM e utilizzare strumenti capaci di impedire il caricamento delle infrastrutture pubblicitarie. Per dispositivi personali vengono suggeriti servizi di ad blocking anche a livello di router o VPN affidabili che integrino il filtraggio. La logica è semplice: finché una piattaforma pubblicitaria può eseguire JavaScript proveniente da catene di soggetti terzi e selezionare un singolo utente attraverso identificatori persistenti, l’annuncio non è soltanto contenuto commerciale ma codice remoto proveniente da una supply chain estremamente complessa. AdFection dimostra che controllare la vulnerabilità del browser non basta se l’attaccante dispone anche dell’infrastruttura necessaria a consegnare selettivamente l’exploit al bersaglio.
Continua con:
L’Europa vuole bandire spyware come Pegasus dalla vendita commerciale
NSO e Pegasus: il Parlamento Europeo lancia una commissione di inchiesta
AdFection trasforma il modello pubblicitario in un problema di sicurezza nazionale
Il risultato più importante della ricerca non è l’invenzione di un nuovo nome per una tecnica di attacco. AdFection dimostra che l’architettura progettata per conoscere l’utente abbastanza bene da mostrargli l’annuncio giusto può essere utilizzata anche per conoscere il bersaglio abbastanza bene da consegnargli lo spyware giusto. Real-time bidding, cookie syncing, advertising ID, JavaScript di terze parti e profilazione cross-platform non sono componenti esterne all’attacco: diventano direttamente parte della kill chain. Google e gli altri operatori coinvolti hanno reagito dopo la disclosure, ma la vicenda mostra il limite di un sistema che delega a reti di intermediari la possibilità di eseguire codice sui dispositivi di miliardi di persone. Per gli ambienti sensibili la conclusione è difficilmente aggirabile: la pubblicità comportamentale deve ormai essere trattata come superficie d’attacco. Non perché ogni annuncio sia malevolo, ma perché Citizen Lab ha dimostrato che l’infrastruttura nata per acquistare attenzione può essere trasformata, senza alcuna interazione della vittima, in un’infrastruttura per acquistare accesso.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.