🛡️ Executive Summary
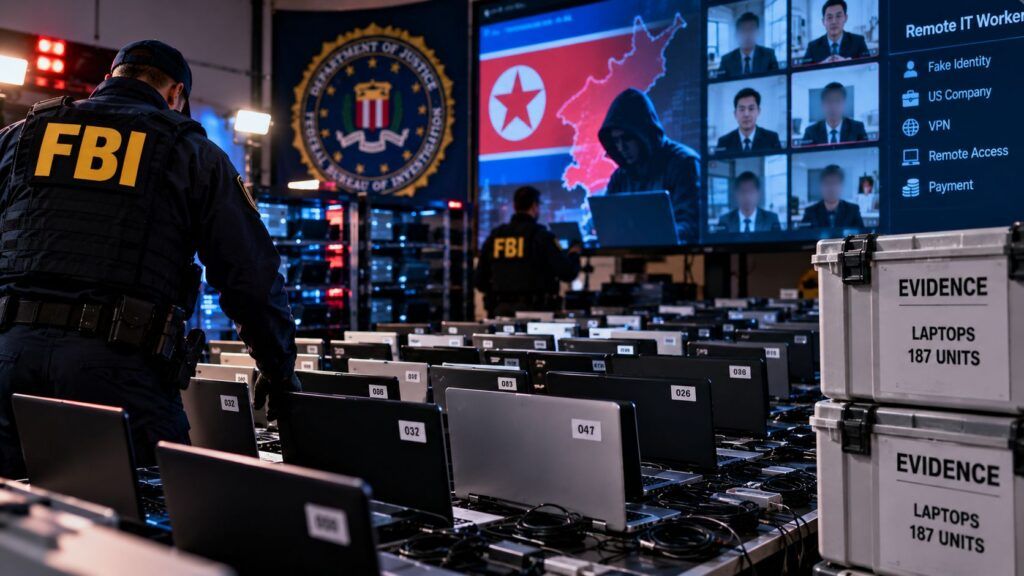
- L’FBI ha colpito oltre 40 strutture in Texas e sequestrato circa 187 laptop usati per far apparire negli USA falsi dipendenti nordcoreani.
- Quattordici persone sono accusate e due cittadini statunitensi sono stati arrestati; lo schema avrebbe coinvolto oltre 70 aziende e generato circa 3 milioni di dollari.
- Famous Chollima combina identità rubate, facilitatori locali, KVM, account bancari e outsourcing per trasformare il recruiting remoto in accesso aziendale legittimo.
Gli Stati Uniti hanno colpito il livello fisico delle operazioni con cui la Corea del Nord riesce a trasformare falsi lavoratori remoti in dipendenti apparentemente residenti negli Stati Uniti. L’FBI ha perquisito oltre 40 abitazioni in Texas conosciute o sospettate di ospitare laptop farm e ha sequestrato circa 187 laptop e dispositivi KVM. Parallelamente, il Dipartimento di Giustizia ha annunciato l’incriminazione di 14 persone nell’ambito di una distinta ma coordinata indagine su uno schema che avrebbe coinvolto più di 70 aziende. Il dato più importante non è però il numero dei computer recuperati: l’operazione mostra quanto il modello DPRK dipenda ormai da un’infrastruttura distribuita di identità, indirizzi fisici, endpoint aziendali, conti e facilitatori locali.
Cosa leggere
Operation Lonestar Roundup colpisce oltre 40 laptop farm in Texas
Tra il 21 e il 25 settembre 2026 l’FBI ha eseguito perquisizioni e altre attività investigative presso oltre 40 abitazioni in Texas, considerate note o sospette laptop farm utilizzate da lavoratori IT nordcoreani. Secondo il comunicato coordinato del Dipartimento di Giustizia statunitense, Operation Lonestar Roundup ha portato al sequestro di circa 187 laptop e dispositivi KVM, dei quali circa cento recuperati nel solo North Texas. L’infrastruttura permetteva agli operatori esteri di controllare computer realmente presenti negli Stati Uniti, ottenuti dalle aziende che li avevano inconsapevolmente assunti. Il meccanismo conferma materialmente quanto Matrice Digitale aveva ricostruito a settembre sulle operazioni Famous Chollima basate su PiKVM, proxy, webcam virtuali e identità manipolate: il lavoratore non deve violare tecnicamente il perimetro se riesce a convincere l’azienda a spedirgli un endpoint già autorizzato e a concedergli credenziali legittime.
Leggi anche: Corea del Nord porta l’AI dentro spionaggio e infiltrazioni IT: ma c’è chi li ha beccati
Quattordici incriminati e oltre 70 aziende coinvolte nello schema parallelo
La seconda azione riguarda l’incriminazione federale resa pubblica dalla procura del Northern District of Ohio. L’atto del Dipartimento di Giustizia descrive uno schema operativo dal 2019 fino circa a luglio 2025 che avrebbe interessato più di 70 aziende statunitensi e generato circa 3 milioni di dollari per i lavoratori coinvolti, con proventi ritenuti destinati a entità sanzionate controllate dalla Corea del Nord. Due cittadini statunitensi, Michael James Bostelle e Juan Cecilio Pena Carrillo, sono stati arrestati, mentre gli altri imputati risultano in gran parte localizzati in Cina o ancora irreperibili; due identità restano sotto sigillo. Le accuse comprendono associazione finalizzata alla frode telematica, riciclaggio, associazione per furto d’identità e furto d’identità aggravato. È importante non sovrapporre automaticamente questa indagine alle 40 strutture perquisite in Texas: DOJ presenta arresti, incriminazioni e Operation Lonestar Roundup come azioni coordinate contro la stessa minaccia, ma con procedimenti investigativi distinti.
La laptop farm fornisce indirizzo, geolocalizzazione e identità operativa negli USA
La funzione della laptop farm non consiste semplicemente nell’ospitare un computer. CrowdStrike, che ha collaborato con l’FBI nell’individuazione dell’infrastruttura Famous Chollima, la descrive come una sorta di presenza statunitense in affitto: indirizzo fisico, endpoint collocato negli Stati Uniti e supporto necessario per superare controlli geografici e procedure di verifica dell’identità. Gli operatori hanno utilizzato diverse tecniche per far arrivare l’hardware aziendale ai facilitatori, comprese false denunce di furto per ottenere computer sostitutivi, cambi improvvisi dell’indirizzo di consegna e rotazione tra abitazioni differenti. CrowdStrike ha inoltre osservato dal maggio 2026 tentativi di falsificare gli identificatori hardware, facendo per esempio apparire una scheda di acquisizione video come una webcam, e il riutilizzo dello stesso dispositivo camuffato presso aziende diverse. Sono indicatori coerenti con l’evoluzione già osservata nei falsi colloqui nordcoreani, dove identità sintetiche, documenti manipolati e strumenti AI vengono combinati per superare le verifiche del recruiting.
La Corea del Nord ora subappalta perfino il lavoro ottenuto con l’identità falsa
Il problema non si ferma alle laptop farm. Nel nuovo avviso dell’FBI pubblicato attraverso IC3, l’agenzia descrive una trasformazione più profonda delle operazioni DPRK. I lavoratori nordcoreani reclutano cittadini statunitensi come facilitatori, utilizzano identità senza il consenso dei legittimi proprietari e in alcuni casi subappaltano interi incarichi a freelance in Pakistan, India, Nigeria e Paesi limitrofi, trattenendo la differenza tra lo stipendio ricevuto dall’azienda occidentale e quanto pagato al lavoratore effettivo. Altri intermediari vengono remunerati per candidarsi in massa, sostenere colloqui, comparire in video, ricevere dispositivi o mantenere laptop collegati da abitazioni apparentemente innocue. L’FBI segnala inoltre un’escalation verso minacce di violenza contro ex manager e familiari, estorsioni basate su dati aziendali sottratti e tentativi di ottenere posizioni presso contractor della Difesa o società impegnate in contratti governativi. L’agenzia afferma che sono stati presi di mira persino militari statunitensi in servizio attivo come possibili host dei laptop. Il recruiting remoto diventa così parte della superficie cyber, esattamente come accade nella direzione opposta con Contagious Interview, dove il falso colloquio viene utilizzato per compromettere direttamente la workstation dello sviluppatore.
Continua con:
Corea del Nord infiltra npm con Contagious Interview e diffonde OtterCookie
Allerta npm: la Corea del Nord nasconde virus in 17 librerie usando Pastebin
Per le aziende il problema non è riconoscere un nordcoreano ma verificare continuamente l’identità
La risposta proposta dall’FBI evita una scorciatoia importante: non esiste un singolo indicatore affidabile per identificare un lavoratore DPRK. L’agenzia parla infatti di “identity in depth”, cioè controlli stratificati durante candidatura, onboarding e rapporto lavorativo, perché VPN, lavoro remoto, software di controllo a distanza o indirizzi differenti possono avere anche spiegazioni perfettamente legittime. Diventano significativi quando si accumulano anomalie: documenti incoerenti, continui cambi di indirizzo, dispositivi controllati tramite PiKVM o TinyPilot, software RMM non previsto, autenticazioni da geografie incompatibili e identità riutilizzate. Le fonti primarie dell’operazione riguardano aziende statunitensi e non indicano imprese italiane coinvolte nel takedown, quindi non è corretto estendere automaticamente il caso all’Italia. Il modello, tuttavia, riguarda il lavoro remoto occidentale nel suo complesso. Per un’impresa europea il rischio nasce nello stesso punto: quando HR verifica soltanto chi appare in video e l’IT verifica soltanto la credenziale, nessuno controlla se persona, identità, posizione fisica e macchina aziendale appartengano realmente allo stesso soggetto.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.