🛡️ Executive Summary
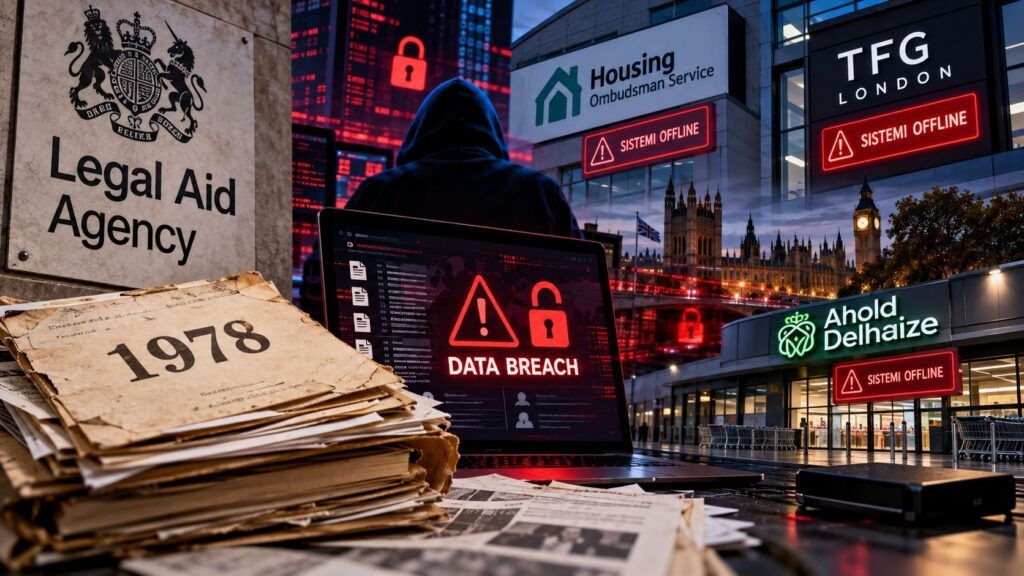
- La Legal Aid Agency britannica scopre che il breach del 2025 ha coinvolto circa 250.000 record precedenti al 2007, con il documento più antico verificato risalente al 1978.
- Housing Ombudsman Service subisce un incidente presso un fornitore terzo che rende indisponibile il sistema di gestione dei casi e blocca temporaneamente diversi servizi online.
- TFG London e Ahold Delhaize isolano sistemi dopo incidenti cyber: i negozi restano aperti, ma la continuità digitale diventa il vero punto debole del retail.
Quattro incidenti distinti mostrano nello stesso momento quanto la sicurezza informatica dipenda ormai dalla profondità degli archivi, dai fornitori esterni e dalla capacità di continuare a lavorare quando una parte dell’IT deve essere spenta. Nel Regno Unito la Legal Aid Agency ha scoperto che il materiale sottratto nell’attacco del 2025 comprende record che risalgono addirittura al 1978; il Housing Ombudsman Service ha perso temporaneamente l’accesso al proprio case management dopo un incidente presso un fornitore terzo; TFG London mantiene aperti i negozi di Hobbs, Whistles e Phase Eight mentre diversi sistemi restano indisponibili. Nei Paesi Bassi, intanto, Ahold Delhaize ha isolato preventivamente parti della propria rete e avviato un ripristino controllato. Non esistono elementi pubblici che colleghino questi eventi a uno stesso attore o a una stessa campagna. Il filo comune è un altro: quando l’infrastruttura digitale viene compromessa, il problema non resta confinato al reparto IT ma raggiunge immediatamente servizi pubblici, ordini, clienti e operatività.
Cosa leggere
Legal Aid scopre che gli hacker hanno portato via dati vecchi di quasi mezzo secolo
L’aggiornamento più significativo arriva dalla Legal Aid Agency, agenzia del Ministero della Giustizia britannico compromessa nell’aprile 2025. Dopo oltre un anno di analisi forense, l’ente ha stabilito che la maggior parte del materiale esfiltrato riguarda domande, pratiche e pagamenti gestiti tra gennaio 2007 e il 16 maggio 2025, ma circa 250.000 record sono precedenti al 2007. La maggioranza appartiene agli anni Novanta e Duemila, mentre una quantità molto più ridotta precede il 1990. Il record più antico finora verificato risale al 1978. Tra i dati potenzialmente presenti compaiono nomi, date di nascita, National Insurance Number, indirizzi, informazioni sulle pratiche di assistenza legale, benefici sociali, pagamenti e dettagli relativi ai professionisti. Nell’esfiltrazione è finito anche materiale collegato al servizio di probation, anche se l’agenzia precisa che non riguarda vittime di reato e che non esistono al momento indicazioni secondo cui i dati rubati siano stati pubblicati o condivisi. La presenza di un record storico non significa inoltre che ogni persona entrata in contatto con il sistema in quel periodo sia stata coinvolta. Il dato del 1978 trasforma il caso in qualcosa di più interessante del semplice aggiornamento di un breach. Un archivio conservato per decenni rimane una superficie di rischio per tutto il tempo in cui continua a esistere, anche quando il procedimento amministrativo per cui era stato creato si è concluso da anni. La sicurezza dei dati storici diventa quindi inseparabile dalle politiche di retention, dalla segmentazione e dalla capacità di eliminare ciò che non è più necessario. È la stessa asimmetria emersa negli incidenti contro grandi aziende britanniche: Marks & Spencer ha mostrato quanto un accesso iniziale possa propagarsi dentro sistemi e processi affidati anche a soggetti esterni.
Leggi anche: Quattro arresti nel Regno Unito per gli attacchi contro M&S, Co-op e Harrods
Housing Ombudsman cade attraverso il sistema gestito da un fornitore
Il secondo incidente sposta il problema dal dato storico alla dipendenza da un servizio esterno. Il Housing Ombudsman Service ha confermato il 13 ottobre che un incidente IT presso una terza parte ha colpito il proprio sistema di gestione delle pratiche. L’evento è stato contenuto e l’ente sta lavorando con il fornitore per stabilire l’estensione dell’incidente e verificare se siano state coinvolte informazioni personali. Nel frattempo è stata informata l’autorità britannica per la protezione dei dati. Il danno operativo è già concreto anche senza una conferma del furto di informazioni: il modulo online è stato disabilitato e gli utenti non possono aprire nuove pratiche, visualizzare quelle esistenti oppure utilizzare web chat e webform, dovendo ripiegare su telefono ed email. È un incidente di supply chain prima ancora che un eventuale data breach. Per l’utente il servizio appartiene al Housing Ombudsman, ma la continuità effettiva dipende da una piattaforma gestita all’esterno. Questo trasferisce il rischio lungo una relazione contrattuale senza trasferire le conseguenze: se il provider viene compromesso, è comunque l’ente pubblico a non poter accedere alle pratiche e a dover spiegare ai cittadini perché il servizio digitale non funziona. È lo stesso problema che emerge negli ecosistemi SaaS aziendali, dove proteggere il dominio principale serve poco se dati e funzioni operative sono distribuiti su piattaforme diverse.
Hobbs, Whistles e Phase Eight restano aperti ma perdono una parte dell’IT
TFG London ha individuato l’11 ottobre un incidente informatico che interessa i sistemi utilizzati dai marchi Phase Eight, Hobbs e Whistles. Il gruppo ha attivato incident response e business continuity, coinvolto specialisti esterni e notificato le autorità britanniche. I negozi fisici sono rimasti aperti, ma diversi sistemi risultavano ancora indisponibili al momento della comunicazione. L’isolamento architetturale ha invece protetto altri segmenti: Inside Story e White Stuff non risultano colpiti, così come le attività TFG in Africa e Australia, che funzionano su sistemi separati. L’indagine deve ancora stabilire se siano stati compromessi dati personali o altre informazioni sensibili. Il caso mostra perché la segmentazione non sia soltanto una misura contro il movimento laterale dell’attaccante ma uno strumento di continuità aziendale. Sistemi separati hanno impedito che un incidente nella divisione londinese si trasformasse automaticamente in un’interruzione globale dell’intero gruppo. Il retail britannico arriva inoltre da una sequenza di incidenti che comprende Marks & Spencer, Co-op e più recentemente ASOS, dove il furto delle credenziali di un dipendente ha consentito l’accesso a piattaforme terze contenenti dati dei clienti. La superficie da proteggere non coincide quindi più con il sito e-commerce: comprende identità, CRM, logistica, customer care, SaaS e sistemi utilizzati per far arrivare fisicamente il prodotto al cliente.
Ahold Delhaize spegne i sistemi prima di sapere quanto è profondo l’incidente
La stessa filosofia emerge nella risposta di Ahold Delhaize, gigante della distribuzione proprietario di marchi europei e statunitensi. Il gruppo ha individuato un problema di sicurezza nella propria rete il 12 ottobre e ha deciso di portare offline alcuni sistemi come misura preventiva, mantenendo comunque aperti i punti vendita. Il giorno successivo l’azienda ha comunicato di avere iniziato un ripristino controllato di alcune piattaforme e, sulla base delle informazioni disponibili in quel momento, di non avere evidenze che dati appartenenti a clienti o dipendenti fossero stati sottratti. L’impatto delle misure varia tra i diversi marchi e l’indagine continua con il supporto di specialisti esterni e delle autorità competenti. Questo è un punto spesso frainteso nella comunicazione degli incidenti: spegnere un sistema non dimostra che il ransomware lo abbia cifrato né che i dati siano stati rubati. Può essere una decisione deliberata per impedire all’attaccante di raggiungere ulteriori risorse mentre la rete viene analizzata. Ma anche una disconnessione preventiva produce un costo reale. BleepingComputer ha raccolto segnalazioni di indisponibilità di siti, applicazioni e servizi online collegati a diversi marchi del gruppo, mentre Ahold Delhaize ha confermato soltanto che le misure adottate stanno producendo livelli differenti di disruption. L’incidente precedente che aveva colpito i sistemi statunitensi del gruppo nel 2024 ricorda inoltre perché un’organizzazione di queste dimensioni debba assumere che ripristino operativo e verifica dell’eventuale esfiltrazione siano due processi distinti.
Chi rischia: organizzazioni con dati storici, fornitori critici e servizi omnichannel
I quattro casi definiscono tre categorie di rischio particolarmente evidenti. La prima comprende enti pubblici e organizzazioni che conservano archivi pluridecennali, dove un singolo accesso può trasformare decenni di amministrazione in un’unica superficie di esfiltrazione. La seconda riguarda chi affida a fornitori esterni sistemi essenziali: case management, CRM, help desk, identità e comunicazioni diventano dipendenze operative sulle quali il cliente finale ha controllo limitato. La terza comprende il retail omnichannel, dove negozio, app, e-commerce, magazzino, ordini, loyalty e gestione del personale condividono informazioni e infrastrutture. Più questi sistemi sono integrati, maggiore è il beneficio operativo in condizioni normali e maggiore è il costo della separazione quando arriva un incidente. La mitigazione richiede quindi più del semplice backup. Gli archivi devono avere politiche di retention realmente applicate, con eliminazione o isolamento dei dati non più necessari; i fornitori critici devono essere sottoposti a requisiti di sicurezza e procedure di incident response verificabili; reti e identità devono essere segmentate per impedire che una compromissione locale attraversi automaticamente tutto il gruppo. Sul piano della continuità, organizzazioni e retailer devono inoltre sapere in anticipo quali funzioni possano operare manualmente o attraverso sistemi alternativi quando e-commerce, CRM o case management vengono scollegati. La misura della resilienza non è evitare ogni incidente, ma impedire che un singolo sistema compromesso costringa l’intera organizzazione a fermarsi.
Continua con:
ASOS e Advantest violati: il punto debole è l’accesso ai dati
TeamSystem, dati contabili e IBAN mostrano il valore degli archivi cloud
Il vero debito tecnico è continuare a conservare e collegare tutto
La fotografia che emerge non è quella di quattro organizzazioni incapaci di proteggersi né quella di una misteriosa campagna coordinata che colpisce simultaneamente il Regno Unito e il retail europeo. È il risultato normale di infrastrutture che accumulano dati, dipendenze e integrazioni più velocemente di quanto riescano a eliminarle. La Legal Aid Agency scopre nel 2026 che l’attacco del 2025 ha sottratto informazioni conservate dal 1978; Housing Ombudsman perde funzioni essenziali perché il case management dipende da una terza parte; TFG London dimostra che separare i sistemi può contenere l’impatto tra marchi e continenti; Ahold Delhaize preferisce spegnere parti della propria rete prima di lasciare che un problema ancora non definito possa propagarsi. La lezione è meno spettacolare di una nuova famiglia ransomware, ma più importante: il patrimonio che un attaccante può compromettere è la somma di tutto ciò che un’organizzazione ha deciso di non cancellare, non separare e non rendere sostituibile. Gli incidenti di ottobre mostrano quindi che la cybersecurity moderna non si misura soltanto nella capacità di bloccare l’ingresso, ma nella quantità di danno che resta possibile dopo che quell’ingresso è già avvenuto.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.