🛡️ Executive Summary
- Cisco Talos attribuisce con media confidenza a un nexus kazako UAT-6275, cluster di cyber-spionaggio attivo contro enti governativi di nove Paesi dell’Asia centrale e dell’area CIS.
- Le campagne puntano a diplomazia, sviluppo economico, acqua, ambiente ed energia, settori il cui valore d’intelligence è aumentato con la guerra tra Russia e Ucraina e la competizione sulle risorse regionali.
- UAT-6275 ha sviluppato quattro catene di infezione, passando da macro Word e PowerShell a GitHub, PS2EXE e allo sfruttamento di CVE-2025-8088 in WinRAR per installare PickleShell.
Un gruppo con possibile nexus kazako sta conducendo operazioni di cyber-spionaggio contro governi dell’Asia centrale e dell’area post-sovietica, seguendo con particolare attenzione diplomazia, acqua, ambiente ed energia. Cisco Talos e Recorded Future hanno ricostruito l’attività di UAT-6275, tracciato da Recorded Future come TAG-193, attraverso infrastrutture lasciate accidentalmente accessibili dagli stessi operatori. La campagna osservata tra giugno 2025 e agosto 2026 mostra un attore che evolve rapidamente: documenti Word con macro, downloader PowerShell convertiti in eseguibili, script ospitati su GitHub e infine archivi RAR capaci di sfruttare CVE-2025-8088 di WinRAR. Il gruppo utilizza reverse shell personalizzate come Chvost, Laplas e PickleShell e mostra sovrapposizioni con Silent Lynx e con il più ampio ecosistema già associato a YoroTrooper. Il dato strategico non è però l’ennesima famiglia malware: è la nascita di una capacità regionale di intelligence concentrata sui rapporti tra gli stessi Stati che Mosca continua a considerare parte della propria area di influenza.
Cosa leggere
UAT-6275 segue nove Paesi e cerca informazioni che valgono più delle credenziali
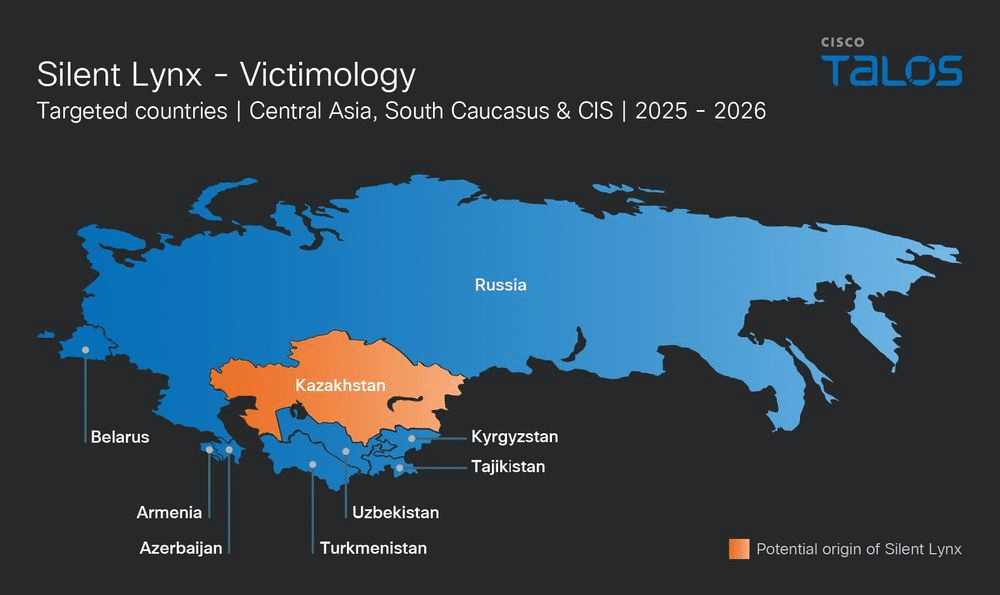
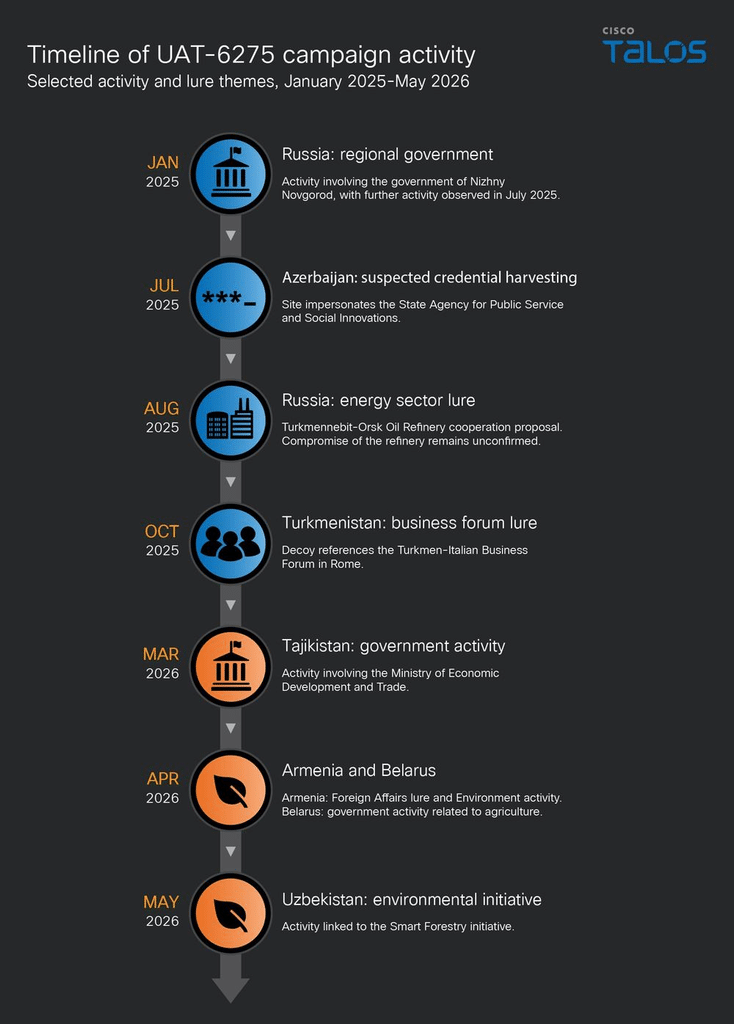
La vittimologia ricostruita da Talos comprende Kazakhstan, Kirghizistan, Tagikistan, Turkmenistan, Uzbekistan, Armenia, Azerbaigian, Russia e Bielorussia. I bersagli sono ministeri e istituzioni responsabili di diplomazia, sviluppo economico, agricoltura e gestione ambientale. La selezione suggerisce una missione prevalentemente orientata alla raccolta d’intelligence e non alla monetizzazione. Talos ha osservato attività contro un’entità governativa tagika poco dopo discussioni bilaterali con il Kazakhstan nel marzo 2026 e contro un’organizzazione statale bielorussa prima di un incontro bilaterale del mese successivo.
La correlazione temporale non dimostra quale informazione sia stata sottratta né identifica il committente, ma mostra la precisione con cui il gruppo segue eventi diplomatici regionali. L’attività si inserisce in un ecosistema già noto: l’archivio di Matrice Digitale aveva ricostruito nel 2023 YoroTrooper, l’APT con impronta kazaka che si mascherava da attore azero per colpire gli ex Stati sovietici. Talos ritiene che UAT-6275 e YoroTrooper possano appartenere allo stesso insieme più ampio di attività, pur continuando a tracciarli separatamente perché non dispone di una sovrapposizione diretta sufficiente tra indicatori e toolset.
Leggi anche: ShadowSilk attacca governi asiatici con malware avanzato
Acqua, foreste e petrolio diventano obiettivi di intelligence
Uno degli elementi più interessanti della ricerca riguarda la centralità delle risorse naturali. UAT-6275 ha mostrato interesse per un ente governativo armeno competente in materia ambientale e per il programma Smart Forestry dell’Uzbekistan, proseguendo un filone già osservato nelle attività attribuite a Silent Lynx contro organizzazioni legate alla gestione dell’acqua nell’Asia centrale.
In una campagna dell’agosto 2025 è comparsa inoltre un’esca relativa a una proposta di cooperazione tra la compagnia petrolifera statale turkmena Turkmennebit e la raffineria russa di Orsk. La raffineria rifornisce anche il mercato kazako ed è stata successivamente fermata dopo un attacco ucraino con droni nell’agosto 2026. Acqua, foreste e carburanti non sono target periferici: in Asia centrale sono variabili di sicurezza nazionale, influenzano rapporti bilaterali, dipendenza economica, agricoltura e stabilità politica. Il conflitto russo-ucraino aumenta ulteriormente il valore di queste informazioni perché modifica rotte energetiche, disponibilità dei prodotti petroliferi e rapporti economici tra Mosca e gli Stati regionali. UAT-6275 appare quindi meno interessato alla compromissione indiscriminata e più alla costruzione di una fotografia aggiornata degli equilibri politici e materiali dell’area CIS.
Quattro catene di infezione mostrano un gruppo che impara rapidamente
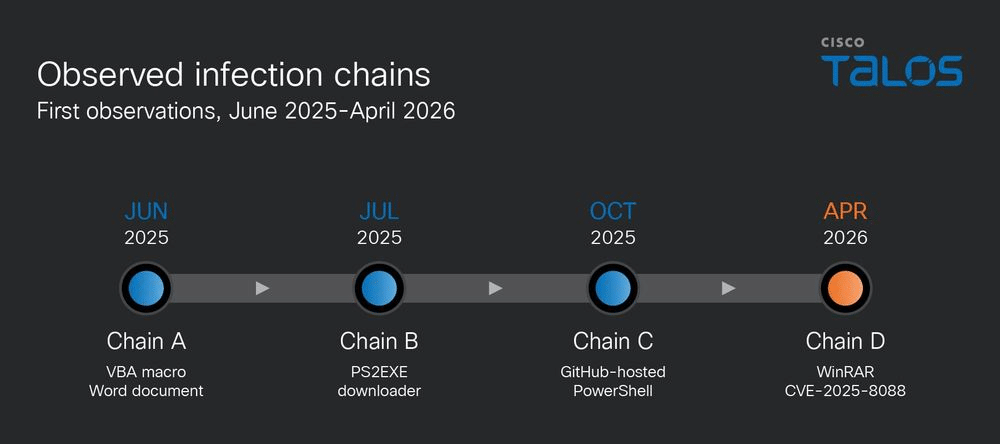
Talos distingue quattro infection chain, denominate A, B, C e D. La prima, osservata nel giugno 2025, parte da documenti Word con macro che scaricano ed eseguono un secondo stadio. A luglio compare la Chain B, basata su PS2EXE, strumento legittimo capace di trasformare script PowerShell in eseguibili Windows autonomi: i downloader recuperano le reverse shell e creano scheduled task per ottenere persistenza.
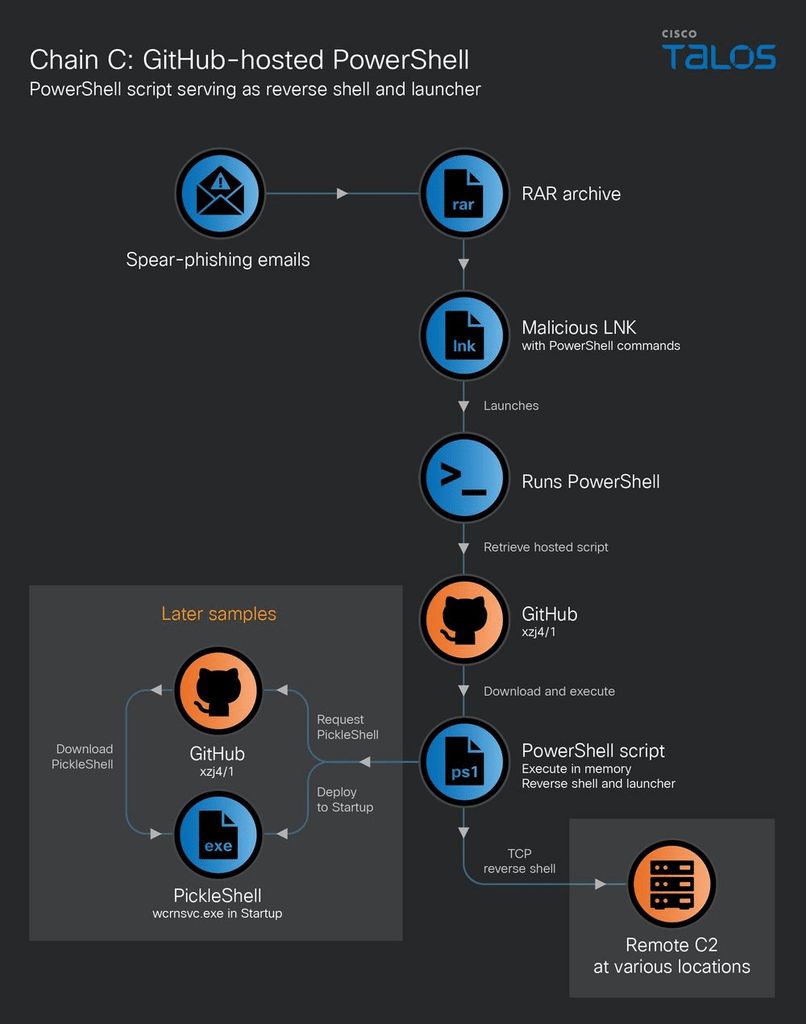
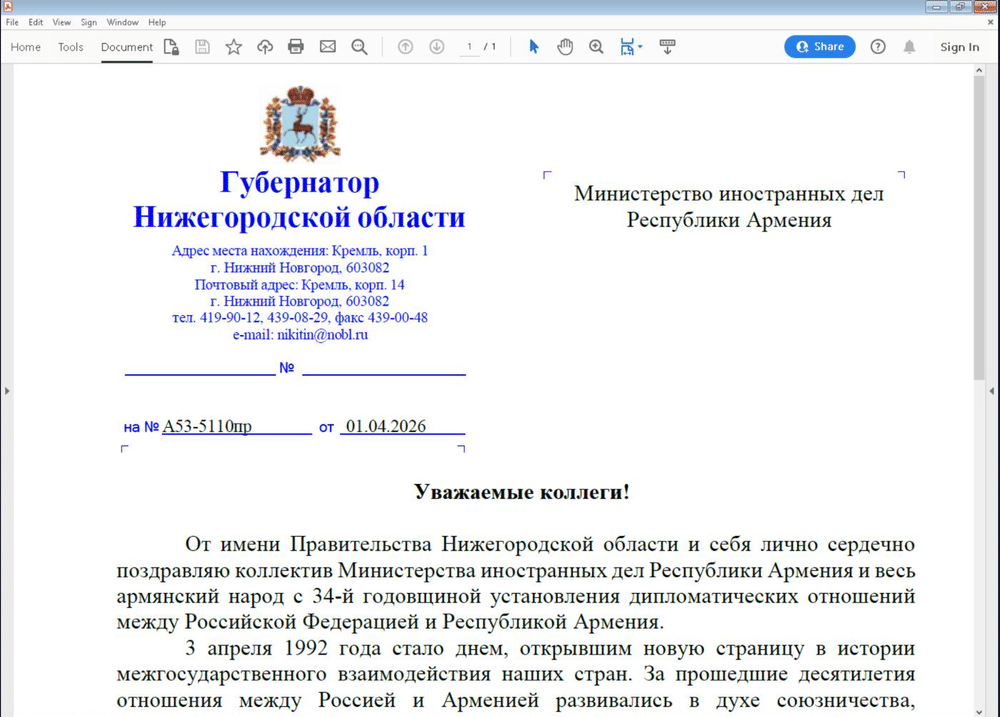
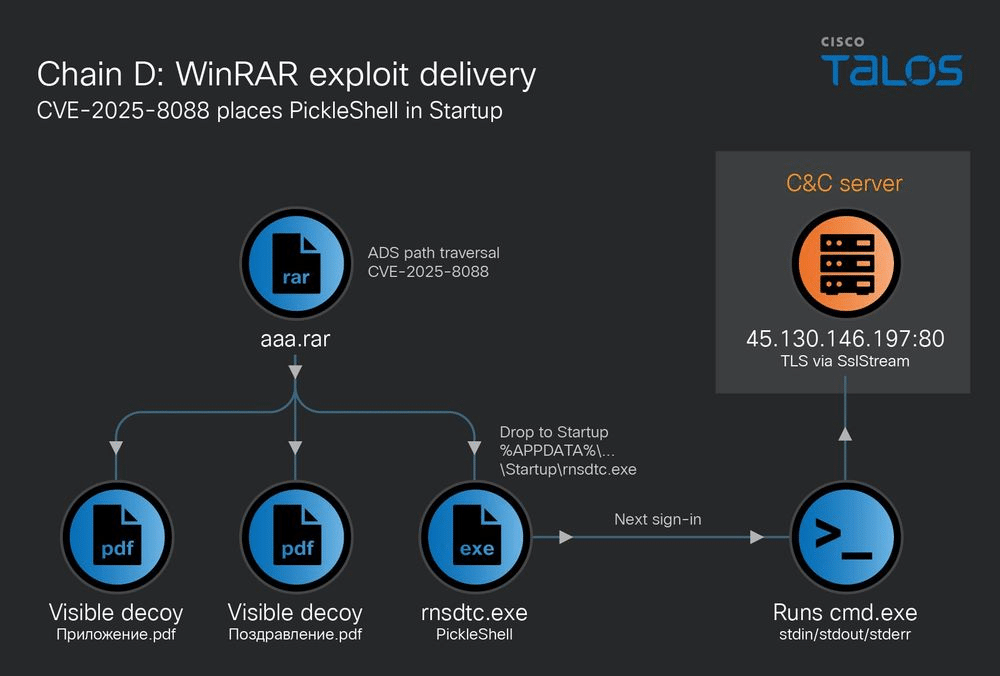
Nell’ottobre 2025 emerge la Chain C, dove un collegamento malevolo lancia PowerShell e scarica da GitHub uno script destinato a fornire accesso shell remoto; nelle varianti successive compare anche PickleShell, installata nella cartella Startup di Windows. Il salto arriva nell’aprile 2026 con la Chain D: un archivio RAR appositamente costruito sfrutta CVE-2025-8088 di WinRAR per depositare PickleShell nella cartella di avvio, eseguendo il payload al successivo login dell’utente. È il primo sfruttamento diretto di una vulnerabilità osservato da Talos nelle catene di delivery del gruppo. Lo stesso bug è già comparso in campagne di attori ben più maturi, confermando quanto CVE-2025-8088 sia diventata rapidamente una vulnerabilità utile nelle operazioni APT.
Gli errori OPSEC hanno aperto il laboratorio di UAT-6275 ai ricercatori
Paradossalmente, la parte più preziosa dell’indagine non arriva da una sofisticata operazione di sinkholing ma dagli errori di sicurezza operativa del gruppo stesso. Talos e Recorded Future hanno individuato tre directory di staging pubblicamente accessibili e un repository GitHub non documentato in precedenza.
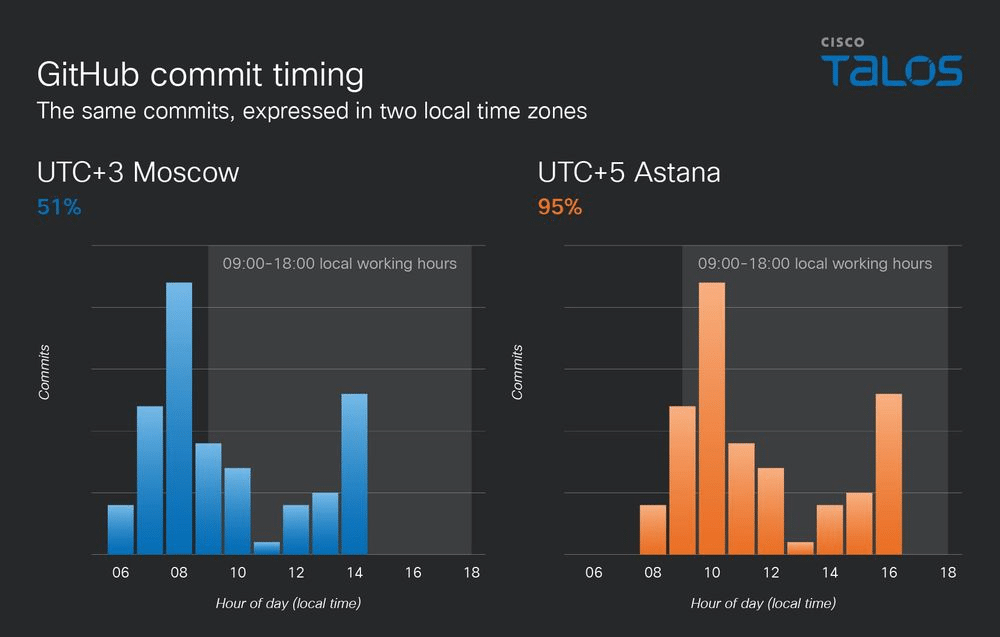
Da questi ambienti sono emersi payload, versioni in sviluppo, inventari di strumenti e cambiamenti nell’infrastruttura C2. La cronologia dei commit ha permesso inoltre di osservare gli orari di lavoro degli operatori e l’evoluzione delle campagne. Tra gli strumenti recuperati compaiono le reverse shell Chvost, Laplas e PickleShell, ma anche componenti compatibili con Linux e un proof-of-concept pubblico per CVE-2025-25257 di FortiWeb. Talos non afferma che il gruppo abbia già utilizzato quell’exploit in una compromissione reale e la distinzione è importante: la presenza nell’arsenale indica preparazione e interesse, non prova di sfruttamento operativo. Suggerisce però che UAT-6275 stia valutando di andare oltre le workstation Windows, prendendo in considerazione server Linux e appliance Internet-facing come possibili punti di accesso o persistenza.
Il nexus kazako è credibile ma non equivale a un’attribuzione statale
Cisco Talos assegna con media confidenza a UAT-6275 un nexus con il Kazakhstan. Gli elementi comprendono artefatti linguistici in russo, accessi all’infrastruttura, campioni caricati dal Kazakhstan poco dopo la compilazione e una distribuzione temporale dell’attività coerente con una normale giornata lavorativa nel fuso UTC+5. A ciò si aggiungono il focus geografico e l’interesse per dossier che coinvolgono direttamente Astana. Questi indicatori permettono di sostenere un collegamento regionale, ma non dimostrano che UAT-6275 operi per conto del governo kazako o di una specifica agenzia d’intelligence.
È una cautela essenziale: nexus geografico, origine dell’operatore e attribuzione statale sono livelli differenti. Anche le sovrapposizioni con Silent Lynx, ShadowSilk, Tomiris, Cavalry Werewolf e Hydra Saiga devono essere interpretate come elementi di un ecosistema regionale complesso e non come prova che tutte le sigle rappresentino necessariamente lo stesso gruppo. Il valore della ricerca Talos sta proprio nel ridurre l’attribuzione a ciò che gli indicatori permettono realmente di affermare.
Chi rischia: governi CIS, energia e organizzazioni che usano servizi pubblici come GitHub
Il profilo delle vittime rende UAT-6275 particolarmente rilevante per ministeri degli Esteri, enti economici, organizzazioni ambientali, operatori dell’energia e amministrazioni pubbliche dell’Asia centrale e del Caucaso. Il rischio non deriva da malware particolarmente esotici, ma dalla capacità di mescolare strumenti custom e servizi legittimi. GitHub diventa un sistema di distribuzione, PowerShell esegue i componenti successivi, scheduled task e Startup folder garantiscono persistenza e gli archivi RAR trasformano un normale documento ricevuto via email in un vettore di exploit. Per i SOC il problema è quindi comportamentale: molte singole azioni possono sembrare legittime se osservate separatamente. Un accesso a GitHub non è sospetto, PowerShell non è necessariamente malevolo e un archivio RAR resta un formato ordinario. È la combinazione tra documento-esca, processo figlio anomalo, download esterno, creazione della persistenza e successivo traffico verso una reverse shell a rendere visibile la catena.
Continua con:
Cyberwar Ucraina: Turla e Gamaredon usano STOCKSTAY e CVE-2025-8088
Earth Sirrush evolve da quattro anni: UAC-0099 spia l’Ucraina
Come mitigare: patch WinRAR e detection sulle sequenze valgono più della singola firma
Talos raccomanda di monitorare esecuzioni PowerShell inattese, download da servizi pubblici come GitHub, scheduled task anomali e modifiche della cartella Startup, oltre a mantenere aggiornati gli strumenti di gestione degli archivi. Nel caso specifico, eliminare l’esposizione a CVE-2025-8088 interrompe la Chain D ma non neutralizza UAT-6275 nel suo complesso, perché il gruppo dispone di almeno altre tre modalità di delivery. Per questo la mitigazione deve concentrarsi sulle sequenze operative: Word che genera processi anomali, PowerShell che recupera codice remoto, eseguibili PS2EXE non autorizzati, creazione improvvisa di task pianificati, payload depositati nei percorsi di avvio e connessioni C2 successive. Talos mette inoltre a disposizione firme ClamAV per PickleShell, Chvost e Laplas e regole Snort dedicate, utili come ulteriore livello di detection. La lezione di UAT-6275 è che un APT regionale non deve possedere exploit proprietari o malware estremamente complessi per produrre intelligence di valore strategico: bastano strumenti modulari, infrastrutture pubbliche, vulnerabilità già note e una selezione accurata dei bersagli. Nell’Asia centrale, dove guerra, diplomazia, acqua ed energia stanno diventando parti dello stesso equilibrio geopolitico, questa capacità è sufficiente per trasformare una reverse shell relativamente semplice in un asset d’intelligence.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.