🛡️ Executive Summary
- CVE-2026-102764 colpisce BeyondTrust Remote Support fino alla versione 26.2.3 e consente a un attaccante remoto non autenticato di effettuare operazioni arbitrarie sui file dell’appliance.
- ARMORY CASTLE, cluster di cyberspionaggio legato alla Cina già noto come UNC5221 e WARP PANDA, ha sfruttato la falla come zero-day dal 29 agosto 2026.
- Dopo l’accesso il gruppo ha ottenuto privilegi root, tentato di estrarre il vault delle credenziali, installato SAWFLY e BARECLAW e abusato delle sessioni BeyondTrust per raggiungere sistemi interni.
BeyondTrust ha corretto una zero-day critica che un gruppo di cyberspionaggio collegato alla Cina utilizzava almeno dalla fine di agosto contro appliance Remote Support. CVE-2026-102764 non è quindi una vulnerabilità scoperta prima degli attaccanti: Mandiant ha ricostruito un’intrusione nella quale ARMORY CASTLE, precedentemente identificato come UNC5221 e WARP PANDA, ha trasformato il software di assistenza remota in un punto di ingresso privilegiato verso la rete interna. Dopo l’exploit gli operatori hanno ottenuto root, cercato le credenziali custodite dall’appliance, modificato configurazioni persistenti e installato due nuovi strumenti, SAWFLY e BARECLAW. Il rischio non termina con l’applicazione della patch: i sistemi esposti durante la finestra precedente alla correzione richiedono verifica forense.
Cosa leggere
CVE-2026-102764 permette operazioni arbitrarie sui file di Remote Support
Il bollettino BT26-05 pubblicato da BeyondTrust assegna a CVE-2026-102764 un CVSS 9.3 e la classifica come CWE-290, Improper Origin Validation. Il problema risiede in componenti interni di Remote Support che non verificavano adeguatamente l’origine dei messaggi ricevuti: in determinate condizioni un attaccante remoto privo di autenticazione può eseguire operazioni sui file dell’appliance. Sono coinvolte tutte le versioni di Remote Support fino alla 26.2.3. Per i clienti SaaS BeyondTrust ha distribuito automaticamente la correzione, mentre le installazioni self-hosted devono verificare BT26-05 e applicare manualmente la patch quando gli aggiornamenti automatici non sono attivi. È un nuovo episodio per una piattaforma che a febbraio aveva già richiesto patch urgenti per vulnerabilità critiche di Remote Support e Privileged Remote Access.
Leggi anche: UNC5221 sfrutta Ivanti EPMM per operazioni di spionaggio globale
ARMORY CASTLE sfruttava la falla già dal 29 agosto
La cronologia ricostruita da BeyondTrust indica 29 agosto 2026 come data delle compromissioni osservate su una propria istanza Remote Support e su un appliance self-hosted. L’attività è stata individuata soltanto il 28 settembre durante un threat hunt avviato dopo la pubblicazione di un’altra campagna contro dispositivi di sicurezza. Mandiant aveva nel frattempo analizzato la vittima self-hosted, consentendo di collegare le due intrusioni. La ricerca tecnica di Google Threat Intelligence Group e Mandiant attribuisce con elevata confidenza l’operazione ad ARMORY CASTLE, nome assegnato al cluster precedentemente tracciato come UNC5221.
Non è un attore nuovo per l’archivio: a giugno lo stesso cluster era stato collegato a BRICKSTORM, pfSense, Egnyte e compromissioni di MSP, mostrando già una preferenza per appliance periferiche difficili da monitorare.
SAWFLY porta l’attaccante dalla webshell ai privilegi root
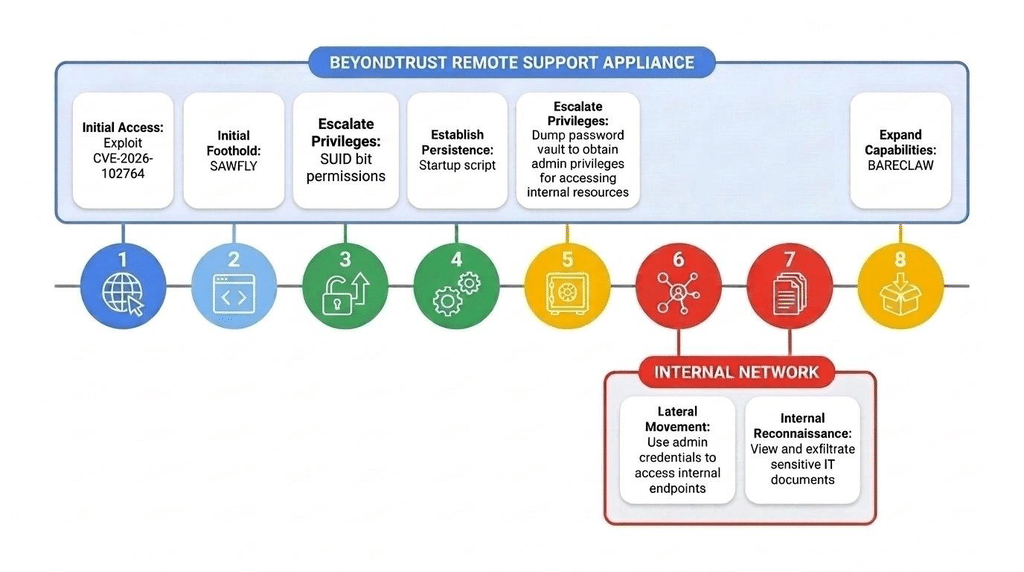
Una volta sfruttata la zero-day, gli operatori hanno installato SAWFLY, webshell PHP offuscata che utilizza Base32 e RC4 per il traffico di comando e controllo e restituisce un normale errore 404 quando le richieste non contengono il parametro previsto. Da quel foothold il gruppo ha copiato la shell di sistema in un nuovo file, assegnandogli proprietà root e bit SUID, ottenendo così un percorso persistente verso privilegi amministrativi. Mandiant ha inoltre osservato modifiche ai template sudoers e agli script eseguiti durante il boot, progettate per sopravvivere a riavvii e riconfigurazioni. È la stessa logica di permanenza prolungata già osservata con BRICKSTORM sugli appliance VMware e sulle infrastrutture difficili da monitorare con EDR tradizionali: il sistema di frontiera diventa contemporaneamente punto d’ingresso e rifugio operativo.
Il bersaglio più prezioso è il vault delle credenziali
Ottenuto root, ARMORY CASTLE non si è limitato al sistema operativo. Gli operatori hanno utilizzato la utility proprietaria bt-secrets tentando diverse sintassi per accedere al vault di BeyondTrust e recuperare password, API key e credenziali degli endpoint. Successivamente hanno eliminato i relativi log. Il passaggio mostra perché una compromissione di Remote Support abbia un valore molto superiore alla singola macchina violata: il prodotto esiste proprio per collegare amministratori e tecnici a sistemi remoti e può quindi custodire o intermediare accessi privilegiati. Gli attaccanti hanno utilizzato credenziali amministrative anche per modificare i ruoli dei Jump Item e ottenere autorizzazioni verso host interni. Nel resoconto operativo pubblicato da BeyondTrust il vendor sottolinea proprio la necessità di trasferire i log fuori dall’appliance, perché un avversario con controllo del sistema può manipolare o cancellare le evidenze locali. È lo stesso problema difensivo emerso con le recenti zero-day Citrix NetScaler, dove patching e verifica della compromissione devono procedere insieme.
BARECLAW trasforma BeyondTrust in un tunnel verso la rete interna
Il secondo malware documentato da Mandiant è BARECLAW, tunneler scritto in C capace di fornire un proxy SOCKS5 sopra WebSocket. ARMORY CASTLE lo ha configurato su una porta locale e ha poi modificato haproxy.conf affinché uno specifico percorso HTTP pubblico venisse instradato verso il servizio nascosto su localhost. Il risultato è particolarmente efficace: dall’esterno non appare una normale porta backdoor aperta, perché è il reverse proxy legittimo dell’appliance a smistare verso BARECLAW soltanto il traffico che corrisponde al percorso controllato dagli attaccanti. Questa conoscenza dell’architettura interna distingue l’operazione dal normale exploit opportunistico e conferma una tendenza già evidente nelle campagne contro NetScaler e altri dispositivi di frontiera che concentrano autenticazione, VPN e accessi privilegiati.
Continua con:
Microsoft corregge la zero-day SharePoint CVE-2025-53770 sfruttata negli attacchi
Patchare BeyondTrust non basta se l’appliance era esposto da agosto
La correzione BT26-05 chiude la vulnerabilità, ma non dimostra che un sistema precedentemente esposto sia rimasto integro. Mandiant raccomanda di considerare potenzialmente compromesso ogni Remote Support vulnerabile raggiungibile da Internet durante la finestra di sfruttamento, preservare snapshot e log esterni, controllare modifiche ai privilegi, trasferimenti di file e accessi amministrativi anomali, ruotare credenziali e ricostruire da un’immagine pulita gli appliance sui quali la compromissione è confermata o non può essere esclusa. Il problema è particolarmente urgente perché ARMORY CASTLE ha già mostrato un modello operativo preciso: utilizzare selettivamente una zero-day prima della disclosure e passare successivamente allo sfruttamento più ampio dei sistemi rimasti senza patch. Le campagne recenti sugli appliance edge hanno già mostrato quanto breve possa diventare la distanza tra disclosure e industrializzazione dell’exploit. Per BeyondTrust la sequenza corretta non è quindi soltanto aggiornare, ma patchare, cercare le tracce dell’intrusione, ruotare i segreti e verificare tutto ciò che l’appliance poteva raggiungere.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.