🛡️ Executive Summary
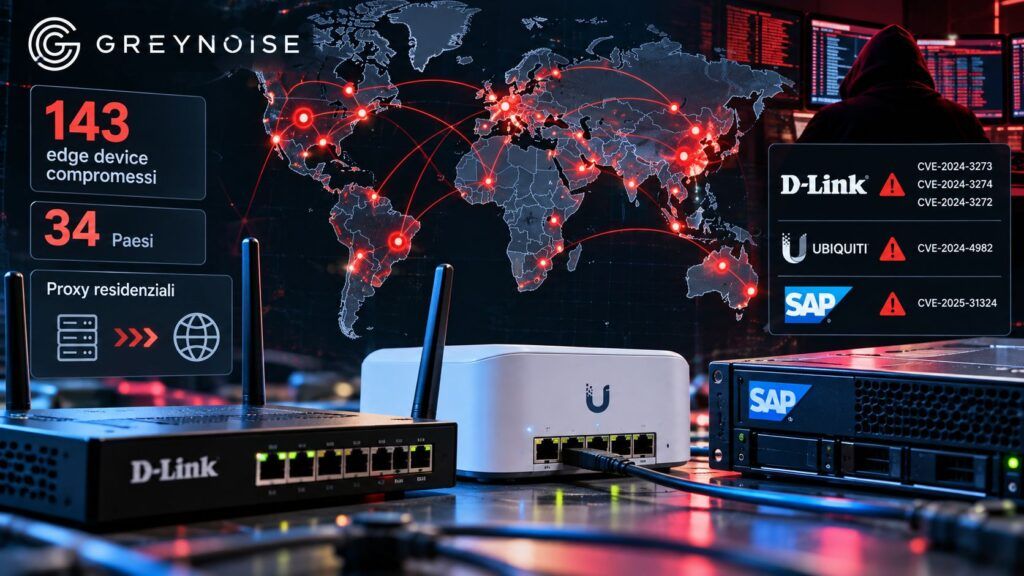
- GreyNoise ha individuato almeno 143 dispositivi compromessi in 34 Paesi e inseriti senza consenso in una rete commerciale di proxy residenziali.
- La campagna sfrutta vulnerabilità già note in D-Link ShareCenter, Ubiquiti UniFi Video NVR e SAP NetWeaver Visual Composer, con persistenza SSH osservata su alcuni sistemi.
- Il rischio supera il furto di banda: gli IP delle vittime diventano infrastruttura per altri attacchi e possono aggirare controlli basati su geolocalizzazione e reputazione degli indirizzi.
Compromettere un dispositivo edge non serve più soltanto a creare una botnet o entrare nella rete della vittima: può trasformare quell’apparato nell’indirizzo IP “pulito” dietro cui nascondere altre operazioni criminali. GreyNoise ha individuato una campagna di proxyjacking che sfrutta vulnerabilità note per installare software di proxy commerciale su NAS, NVR e sistemi enterprise esposti a Internet. Almeno 143 dispositivi in 34 Paesi sono stati compromessi. L’attaccante monetizza la loro connettività e, contemporaneamente, contribuisce ad alimentare un mercato di proxy residenziali ed edge capaci di confondere i sistemi di detection, perché il traffico malevolo non proviene più necessariamente da VPS, hosting sospetti o infrastrutture già classificate come ostili.
Cosa leggere
Il proxy residenziale rompe la reputazione basata sull’indirizzo IP
Il problema emerge da un principio ormai fragile della sicurezza delle identità: considerare sospetto un login proveniente da un’infrastruttura incompatibile con quella normalmente utilizzata dall’utente. Un accesso da un VPS straniero, per esempio, può produrre immediatamente un alert. Un attaccante che passa invece attraverso una connessione domestica o un dispositivo compromesso nella stessa area geografica della vittima appare molto più credibile. Nella ricerca pubblicata da GreyNoise sul proxyjacking degli edge device, un’organizzazione ha individuato proprio questa anomalia nei log di Microsoft Entra ID: diversi account effettuavano autenticazioni attraverso lo stesso indirizzo residenziale apparentemente plausibile. L’indagine successiva ha confermato una compromissione seria. Il fenomeno estende il problema già visto con appliance Internet-facing sfruttate come punto di ingresso privilegiato, ma aggiunge una funzione ulteriore: l’asset violato diventa infrastruttura per attacchi contro altri soggetti.
Leggi anche: CISA KEV mostra perché router, VPN e appliance esposte restano bersagli prioritari
Pawns.app viene installata senza il consenso del proprietario
Il software osservato da GreyNoise è Pawns.app, servizio commerciale che consente legittimamente agli utenti di condividere la propria banda in cambio di una remunerazione. È importante distinguere i due scenari: installare volontariamente proxyware sul proprio dispositivo non equivale a un’infezione malware. Il proxyjacking nasce quando un attaccante installa quello stesso software su sistemi che non controlla e registra il nodo utilizzando le proprie credenziali, incassando quindi i proventi generati dalla banda della vittima. GreyNoise sottolinea infatti che i binari osservati non devono essere classificati automaticamente come malware: è il contesto dell’installazione non autorizzata a renderli parte dell’attacco.
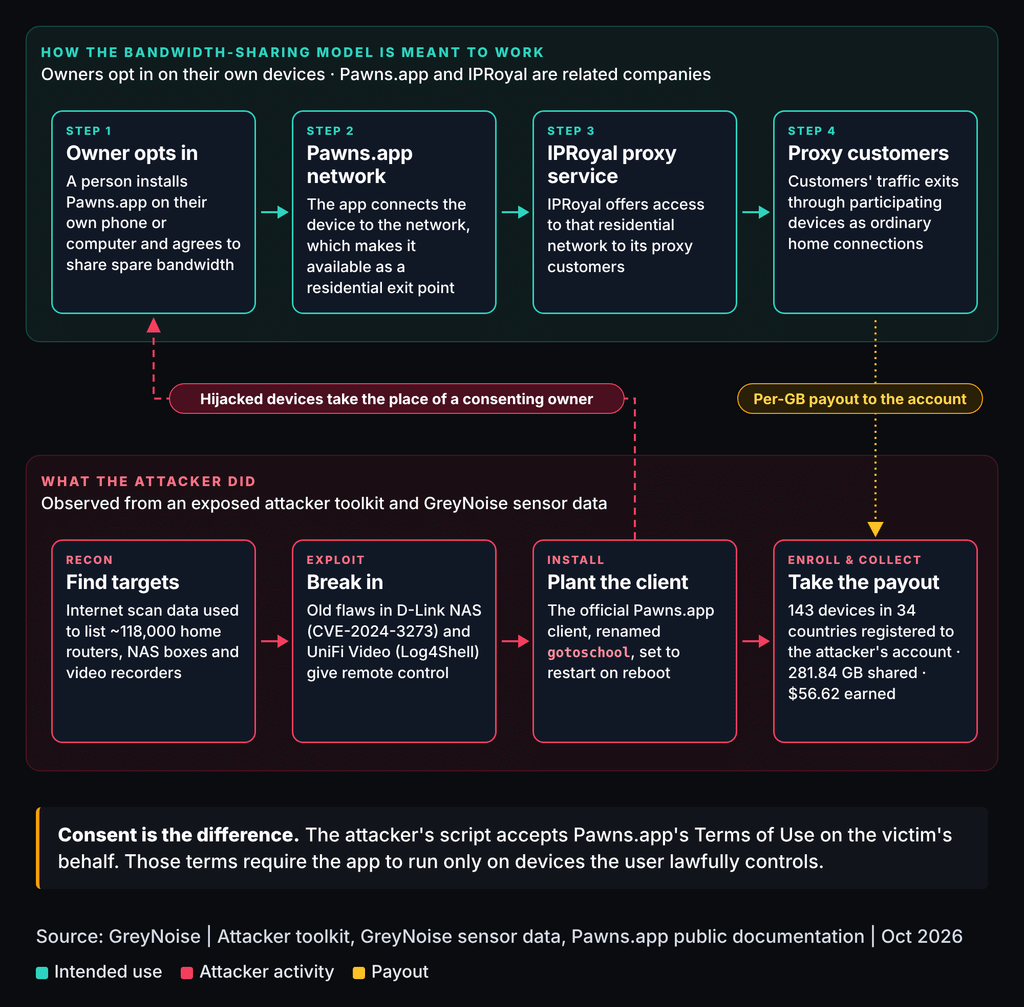
La possibilità di passare un nome utente, una password e informazioni sul dispositivo direttamente alle varianti command-line facilita questo abuso. Una volta ottenuta l’esecuzione sull’edge device, l’operatore può installare Pawns.app, associare il nodo al proprio account e lasciare il sistema apparentemente funzionante. È una monetizzazione molto meno rumorosa di un ransomware e ricorda il valore strategico degli asset difficili da monitorare già emerso nelle compromissioni di appliance e sistemi centrali dove l’assenza di EDR lascia ampie zone cieche.
D-Link, Ubiquiti e SAP vengono sfruttati per costruire la rete
GreyNoise ha attribuito alla campagna lo sfruttamento di tre superfici molto differenti. I D-Link ShareCenter NAS vengono compromessi attraverso CVE-2024-3272 e CVE-2024-3273; gli Ubiquiti UniFi Video NVR attraverso CVE-2021-44228, la celebre Log4Shell; SAP NetWeaver Visual Composer attraverso CVE-2025-31324. L’attore ha inoltre mostrato interesse per DVR e NVR di altri produttori, tra cui Hikvision e Dahua. La combinazione dimostra che non esiste un prodotto specifico cercato dall’operatore: conta soprattutto trovare sistemi Internet-facing vulnerabili, continuamente accesi e dotati di una connessione utilizzabile. Il fatto che una vulnerabilità vecchia di anni continui a generare valore operativo è il punto più importante. Log4Shell resta un precedente emblematico della distanza tra disponibilità della correzione e reale scomparsa della superficie vulnerabile, mentre gli ambienti SAP dimostrano quanto le applicazioni enterprise esposte richiedano cicli di remediation molto più aggressivi. Anche nel 2026 NetWeaver e Commerce Cloud hanno continuato a mostrare vulnerabilità critiche su componenti centrali dei processi aziendali.
La chiave SSH trasforma il proxy in un accesso persistente
Su alcuni dispositivi GreyNoise ha osservato anche la configurazione di una chiave SSH controllata dall’attaccante. Questo dettaglio cambia la lettura dell’incidente: la monetizzazione della banda può essere soltanto una delle funzioni mantenute sul dispositivo compromesso. Una chiave pubblica autorizzata consente infatti di ritornare sul sistema senza ripetere lo sfruttamento iniziale e senza dipendere dalla vulnerabilità che potrebbe essere successivamente corretta. Per chi difende l’infrastruttura, rimuovere Pawns.app non è quindi necessariamente sufficiente. Un asset compromesso deve essere verificato per nuove chiavi authorized_keys, account, processi persistenti, configurazioni modificate e traffico outbound anomalo. Il principio è identico a quello applicabile alle appliance compromesse attraverso zero-day dove la patch interrompe l’exploit ma non elimina automaticamente la persistenza già installata.
Un IP legittimo può essere contemporaneamente vittima e sorgente ostile
Il proxyjacking produce un problema investigativo particolarmente insidioso: lo stesso indirizzo IP può appartenere a una vittima inconsapevole e contemporaneamente trasportare traffico di un attaccante verso un’altra organizzazione. Bloccare quell’IP può quindi fermare attività malevole ma anche colpire un normale utente o servizio. Al contrario, considerarlo affidabile perché appartiene a una connessione residenziale significa concedere all’aggressore esattamente il vantaggio che sta acquistando. Questo modello riduce il valore delle blacklist statiche e dei controlli fondati esclusivamente su geolocalizzazione o ASN. GreyNoise suggerisce di cercare nei log di autenticazione proxy residenziali condivisi da più utenti dell’organizzazione e di correlare l’indirizzo con device identifier, session identifier e User-Agent. Un login dalla città corretta non può più essere considerato rassicurante se cambia contemporaneamente il dispositivo, il browser o il comportamento della sessione.
Continua con:
Le botnet trasformano dispositivi compromessi in infrastruttura criminale distribuita
Il nuovo perimetro da difendere è anche la reputazione della propria connessione
Il proxyjacking modifica infine la funzione economica di un dispositivo vulnerabile. Un NAS dimenticato, un NVR non aggiornato o un’applicazione enterprise esposta non sono più soltanto possibili porte di ingresso verso la rete proprietaria. Hanno un indirizzo, una posizione geografica e una reputazione che possono essere rivenduti. Un aggressore può monetizzarne la banda, utilizzarli per nascondere altre attività oppure mantenere l’accesso per impieghi successivi. Per questo il controllo degli edge device deve includere traffico in uscita e non soltanto tentativi di ingresso. Patchare firmware e applicazioni resta essenziale, ma servono inventario degli asset Internet-facing, ricerca delle persistenze, monitoraggio delle connessioni outbound e analisi delle autenticazioni che non si fermi al Paese di provenienza. Quando l’attaccante può prendere in prestito l’identità di rete di una vittima reale, “da quale IP arriva?” smette di essere una risposta e torna a essere soltanto l’inizio dell’indagine.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.