🛡️ Executive Summary
- ConnectWise conferma la compromissione di identità applicative associate a Cloud Backup, precedentemente SkyKick, e disabilita sette applicazioni dopo accessi non autorizzati ai tenant Microsoft 365.
- Huntress documenta almeno 162 tenant con autenticazioni abusive e, in un caso, l’assegnazione del ruolo Global Administrator e l’aggiunta di credenziali a ulteriori applicazioni.
- Gli archivi di backup non risultano compromessi, ma backup programmati e ripristini sono sospesi. La revoca delle credenziali ConnectWise non elimina eventuali accessi persistenti già creati nei tenant.
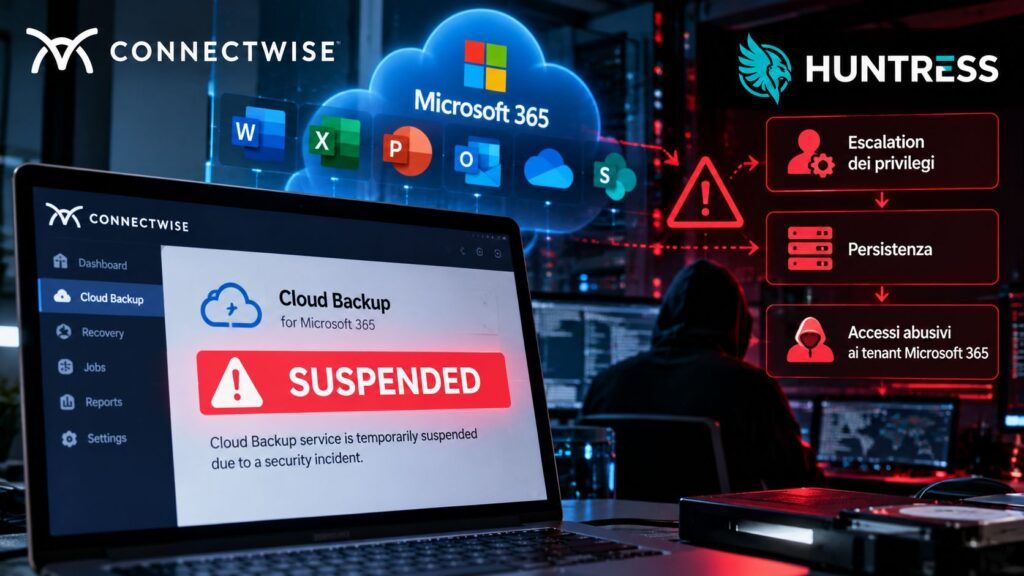
ConnectWise ha sospeso Cloud Backup dopo un attacco alla propria infrastruttura di identità applicative che ha consentito accessi non autorizzati ad ambienti Microsoft 365 dei clienti. La compromissione riguarda il servizio precedentemente conosciuto come SkyKick e coinvolge le autorizzazioni concesse alle applicazioni utilizzate dai Managed Service Provider per effettuare backup e amministrare i tenant aziendali. Le indagini di Huntress, Todyl e Microsoft confermano autenticazioni abusive attraverso credenziali applicative legittime, mentre ConnectWise ha disabilitato sette identità e interrotto temporaneamente diversi servizi cloud. Il caso rappresenta un attacco alla catena di fiducia tra fornitore, MSP e cliente finale, nel quale il possesso di una credenziale del provider permette di superare le difese normalmente associate agli account degli utenti.
Cosa leggere
ConnectWise disabilita sette applicazioni e interrompe i backup Microsoft 365
La comunicazione ufficiale pubblicata nel Trust Center di ConnectWise ricostruisce un incidente individuato il 14 ottobre 2026 e comunicato pubblicamente il 16 ottobre, dopo il rilevamento di attività non autorizzate associate a Cloud Backup. Alle 07:00 UTC del 17 ottobre, la società ha disabilitato sette identità applicative utilizzate dai servizi Cloud Backup e Cloud Management, revocando i certificati delle connessioni interessate. Le applicazioni coinvolgono anche componenti dedicati a Microsoft Teams, Exchange Online, Microsoft Graph, Partner Center e SharePoint Online. Cloud Backup rimane sospeso: i backup programmati non vengono eseguiti e gli archivi esistenti non sono temporaneamente accessibili per il ripristino. ConnectWise ha inoltre disattivato precauzionalmente SaaS Security e Cloud Management, interrompendo funzioni di monitoraggio, alerting e amministrazione degli utenti e delle licenze. La società precisa che gli archivi precedenti restano cifrati, isolati e conservati, senza evidenze di accesso non autorizzato ai dati custoditi. Questo non esclude però attività malevole negli ambienti Microsoft 365 dei clienti, sui quali il fornitore dichiara di non avere visibilità investigativa diretta.
Leggi anche: Jade Sleet colpisce un provider IT indiano: i developer diventano la nuova supply chain
Credenziali OAuth compromesse: gli hacker entrano senza password degli utenti
Il vettore dell’attacco emerge dalla ricerca tecnica pubblicata da Huntress. Gli aggressori hanno utilizzato una credenziale appartenente all’applicazione ConnectWise Cloud Backup, identificata dal client ID 506e08f9-6e9a-4da4-942b-a099a03644ae, per autenticarsi direttamente ai tenant Microsoft 365 nei quali il servizio aveva già ricevuto autorizzazioni.
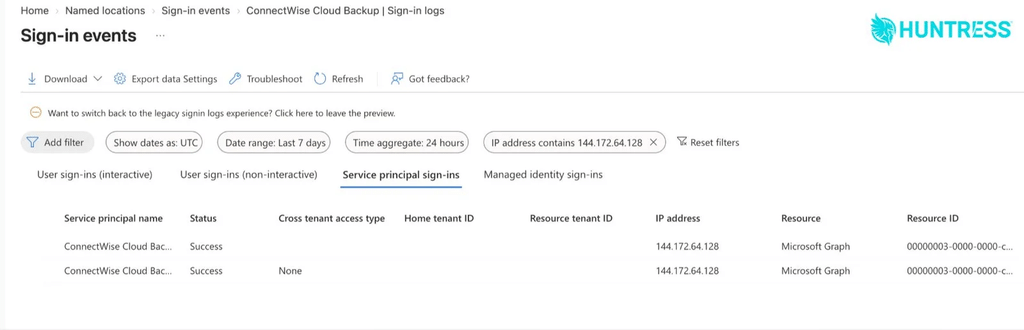
Il meccanismo sfrutta il flusso OAuth 2.0 client credentials: Microsoft Entra riconosce l’identità dell’applicazione e rilascia token che consentono di utilizzare i privilegi precedentemente approvati dagli amministratori. Non occorre conoscere la password di un dipendente né superare una richiesta MFA, perché l’autenticazione riguarda il software e non una sessione interattiva. Huntress ha confermato 162 tenant con autenticazioni non autorizzate al 16 ottobre, mentre successivi resoconti giornalistici hanno indicato 173 tenant. Non è un conteggio definitivo delle organizzazioni colpite né prova che tutti i loro dati siano stati sottratti. L’operazione conferma comunque come il rischio OAuth possa estendersi oltre gli attacchi tradizionali già osservati nelle campagne contro Salesforce basate sull’abuso delle integrazioni autorizzate.
Privilegi Global Administrator e nuove credenziali: il rischio di persistenza
Il passaggio più grave riguarda l’attività osservata da Huntress in un tenant partner. Il 15 ottobre, l’applicazione ConnectWise Cloud Management – MS Teams ha assegnato a sé stessa il ruolo Global Administrator, per poi modificare due ulteriori applicazioni: uno strumento di gestione MSP e la piattaforma di sicurezza Huntress. Sono stati aggiunti nuovi client secret, alcuni con scadenza nel 2028, creando potenzialmente ulteriori modalità di autenticazione indipendenti dalla credenziale originariamente compromessa. L’operazione documentata è durata circa cinque minuti. I ricercatori precisano tuttavia che non è stato possibile attribuire con certezza questa fase allo stesso operatore responsabile degli accessi successivi provenienti dall’indirizzo pubblico identificato nella campagna. La distinzione è importante perché un’autenticazione abusiva dimostrata, un’escalation di privilegi e un’esfiltrazione di dati sono eventi differenti, che richiedono evidenze autonome. La capacità di aggiungere credenziali alle applicazioni aziendali costituisce comunque un meccanismo di persistenza particolarmente pericoloso per gli MSP, i cui strumenti possono possedere autorizzazioni amministrative verso numerosi clienti.
Microsoft Graph, OneDrive e Teams: quali dati potevano essere raggiunti
La ricostruzione tecnica di Todyl conferma che gli aggressori hanno ottenuto token utilizzando i privilegi già concessi all’applicazione di backup. In base alle autorizzazioni presenti nei singoli tenant, questi privilegi potevano consentire lettura e scrittura delle email e degli allegati, accesso ai file OneDrive e SharePoint e consultazione delle conversazioni Teams. Todyl non ha rilevato modifiche alle autorizzazioni o creazione di accessi persistenti nei nove tenant esaminati, risultato che non contraddice le evidenze raccolte da Huntress su un ambiente differente. Non è stata inoltre dimostrata un’esfiltrazione generalizzata dei contenuti: alcune operazioni di lettura attraverso Microsoft Graph non producono tracce sufficienti per stabilire retrospettivamente quali informazioni siano state consultate. Il possesso del token dimostra la possibilità tecnica di accedere ai dati, non automaticamente il loro furto. La criticità si inserisce nel problema più ampio degli attacchi alle identità cloud, già emerso nelle campagne N0va contro Microsoft 365 attraverso il furto di token senza sottrarre direttamente le password.
Gli indicatori di compromissione e le verifiche richieste agli amministratori
Le attività sospette sono state associate all’indirizzo 144.172.64.128, utilizzato per autenticazioni applicative osservate il 15 ottobre e preceduto da tentativi di accesso individuati nei giorni 13 e 14. ConnectWise indica tra gli user agent Python-urllib/3.12 e python-requests/2.31, precisando che la loro presenza isolata non dimostra una compromissione. Le verifiche devono concentrarsi sui registri Service principal sign-ins di Microsoft Entra, filtrando per gli identificativi applicativi coinvolti, e sugli audit relativi all’assegnazione di ruoli, ai cambiamenti dei permessi e all’aggiunta di credenziali. Huntress raccomanda di disabilitare, senza eliminare, le applicazioni interessate, controllare i segreti e i certificati introdotti dal 13 ottobre e verificare eventuali accessi anomali a Exchange, Teams e SharePoint. L’eliminazione dell’applicazione non è necessaria per impedirne nuove autenticazioni e complicherebbe la futura riattivazione del servizio. È fondamentale anche distinguere la revoca delle credenziali centralizzate dalla bonifica locale: token già rilasciati ed eventuali identità persistenti devono essere verificati separatamente.
Continua con:
Phishing installa MSP360 e ScreenConnect: gli RMM diventano persistenza invisibile
Windows 11 corregge i backup, ma identità Microsoft 365 e malware AI aprono nuovi fronti
La compromissione del fornitore diventa una crisi di fiducia per gli MSP
L’incidente ConnectWise evidenzia una debolezza strutturale delle architetture cloud amministrate attraverso fornitori esterni: le applicazioni necessarie a proteggere e ripristinare i dati possiedono spesso autorizzazioni sufficienti anche per consultarli, modificarli o cancellarli. Quando queste identità vengono compromesse, la stessa infrastruttura progettata per garantire continuità operativa diventa una possibile via d’accesso agli ambienti dei clienti. Le contromisure adottate da ConnectWise riducono l’esposizione immediata, ma introducono un secondo problema: l’indisponibilità temporanea dei backup e dei ripristini, con nuovi dati che potrebbero rimanere esclusi dai punti di recupero esistenti. Al 18 ottobre 2026 non è stata comunicata una data per il ripristino del servizio e il meccanismo attraverso il quale le credenziali sono state inizialmente compromesse rimane oggetto d’indagine. La vicenda non dimostra una violazione degli archivi di backup, ma documenta accessi abusivi alle identità Microsoft 365 e almeno un caso di escalation dei privilegi, imponendo agli MSP una verifica che non può limitarsi alle rassicurazioni del fornitore sulla conservazione dei dati.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.