🛡️ Executive Summary
- OpenCode ha confermato una violazione di sicurezza che ha coinvolto l’1,4% degli utenti Console, appartenenti a un sottoinsieme con provider AI esterni collegati.
- L’azienda associa l’incidente a un attacco di distillazione su larga scala, senza avere ancora spiegato il meccanismo della compromissione né quali informazioni siano state raggiunte.
- Gli utenti interessati sono stati avvisati via email. Anthropic, OpenAI e Google collaborano alle attività di rimedio, mentre l’origine tecnica e le conseguenze dell’incidente restano da chiarire.
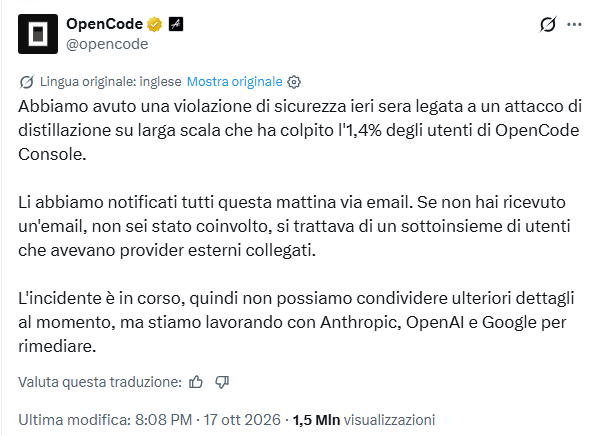
OpenCode ha comunicato una violazione di sicurezza che ha interessato l’1,4% degli utenti di OpenCode Console, in relazione a un attacco di distillazione su larga scala. L’annuncio, pubblicato il 17 ottobre 2026, circoscrive gli account coinvolti a un sottoinsieme di persone che avevano collegato provider esterni, ma non chiarisce quale componente della piattaforma sia stato compromesso, quali dati siano stati raggiunti e in che modo l’attacco di distillazione si leghi all’intrusione. Anthropic, OpenAI e Google stanno collaborando con OpenCode alle attività di rimedio, secondo quanto dichiarato dal progetto. La notizia riguarda quindi un incidente confermato dall’azienda, ma ancora privo di un rapporto tecnico pubblico.
Cosa leggere
OpenCode circoscrive l’incidente agli utenti Console con provider collegati
Nel messaggio pubblicato dall’account ufficiale OpenCode, diffuso alle 20:08 del 17 ottobre, l’azienda afferma di avere subito una violazione «ieri sera» legata a un attacco di distillazione su larga scala. Precisa che l’1,4% si riferisce agli utenti OpenCode Console e che i profili coinvolti appartengono a un sottoinsieme con provider esterni collegati. Questo dato non va esteso indistintamente a tutti gli utilizzatori di OpenCode, né trasformato in una stima del numero delle credenziali compromesse: manca il totale degli utenti Console e il comunicato non descrive la natura delle informazioni raggiunte. OpenCode dichiara inoltre di avere avvisato tutti gli interessati tramite email nella mattinata del 17 ottobre, aggiungendo che chi non ha ricevuto il messaggio non è stato coinvolto secondo il perimetro individuato. La delimitazione comunicata dall’azienda è precisa sul gruppo interessato, ma non sulla tecnica utilizzata dagli attaccanti. Non sono state indicate vulnerabilità, configurazioni responsabili o componenti da aggiornare: attribuirne una al client locale significherebbe andare oltre i dati disponibili.
Leggi anche: Allarme Claude Code: scoperte falle che rubano chiavi API e prendono il controllo del PC
Cosa significa l’attacco di distillazione citato dall’azienda
L’espressione attacco di distillazione non basta da sola a descrivere una violazione informatica. Nel campo dell’apprendimento automatico, la distillazione consiste nel trasferire capacità o comportamenti da un modello a un altro, spesso attraverso esempi di input e output. In un contesto abusivo, interrogazioni sistematiche a modelli accessibili attraverso API possono servire a raccogliere risposte con cui addestrare o migliorare un sistema concorrente. È una dinamica già emersa nelle accuse rivolte a Moonshot AI sull’utilizzo delle risposte di Claude per migliorare Kimi, che rimangono distinte dall’episodio OpenCode. Nel messaggio del 17 ottobre, infatti, il progetto non spiega se la distillazione sia stata lo scopo dell’operazione, una conseguenza dell’accesso non autorizzato o parte della stessa catena di attacco. Non indica neppure il metodo con cui gli operatori avrebbero raggiunto Console. Parlare di furto dei pesi dei modelli, di exploit contro OpenCode o di trasferimento illecito di dataset come fatti già provati sarebbe una forzatura. La formulazione corretta è più circoscritta: l’azienda collega i due eventi, ma non ne ha ancora pubblicato la ricostruzione tecnica.
Provider esterni e chiavi API: il rischio potenziale non è una prova di furto
La presenza di provider esterni collegati rende l’incidente rilevante per il modo in cui gli strumenti di sviluppo AI gestiscono gli accessi. Una piattaforma che consente di usare modelli di fornitori diversi può dipendere da chiavi API, token o altre autorizzazioni; non è però noto quali meccanismi fossero effettivamente utilizzati dagli account interessati in questo incidente, né se gli attaccanti abbiano avuto accesso a tali segreti. Una chiave valida sottratta, in linea generale, può permettere richieste non autorizzate e consumi imputati al titolare. Non è una conseguenza accertata per OpenCode: il comunicato non segnala importi addebitati, chiavi rubate o abusi già verificati. Il precedente dei crediti AI sottratti attraverso chiavi API nel caso METR aiuta a comprendere il possibile impatto economico, senza dimostrare che lo stesso scenario si sia verificato qui. Gli utenti che hanno ricevuto la notifica possono esaminare con attenzione le indicazioni ricevute e le integrazioni attive, controllando gli eventuali consumi anomali. Non esiste, nel testo pubblico fornito da OpenCode, un ordine generalizzato di revoca delle chiavi o una patch indicata come risolutiva: trasformare una precauzione in una prescrizione ufficiale sarebbe scorretto.
Gli avvisi via email e il ruolo di Anthropic, OpenAI e Google
OpenCode afferma di avere notificato tutti i soggetti coinvolti e, nello stesso messaggio, avverte che l’incidente era ancora in corso al momento della pubblicazione. Questa indicazione fotografa lo stato dichiarato la sera del 17 ottobre: non costituisce da sola una conferma sullo stato delle attività nelle ore successive. L’azienda aggiunge di stare lavorando con Anthropic, OpenAI e Google per rimediare, senza precisare se la collaborazione riguardi registri di accesso, credenziali, richieste anomale o altre misure. La presenza dei tre nomi non autorizza a scrivere che i rispettivi sistemi siano stati violati. Mostra, piuttosto, quanto una piattaforma intermedia possa richiedere un coordinamento con i servizi ai quali permette di collegarsi. Il tema è concreto anche per organizzazioni e sviluppatori che utilizzano più modelli nei propri flussi di lavoro: occorre distinguere l’eventuale compromissione dell’intermediario da quella delle infrastrutture dei fornitori finali. Episodi come l’attacco contro gli ambienti Hugging Face con furto di credenziali cloud descrivono rischi differenti e non devono diventare una spiegazione sostitutiva di ciò che OpenCode non ha ancora accertato pubblicamente.
Continua con:
GitHub, 543.699 credenziali attive finiscono nei dataset usati per addestrare l’AI
Prompt injection indiretto: attacco via GitHub e agenti AI
Il punto aperto è l’origine della compromissione, non soltanto la percentuale
La dichiarazione di OpenCode contiene tre certezze editoriali: una violazione riconosciuta dall’azienda, una platea interessata quantificata nell’1,4% degli utenti Console e un intervento di rimedio condotto con tre fornitori di modelli. Resta però un vuoto sulle questioni decisive per la sicurezza operativa: accesso iniziale, durata dell’esposizione, dati effettivamente raggiunti, eventuale abuso delle autorizzazioni e condizioni necessarie alla chiusura dell’incidente. La percentuale ridotta può suggerire un perimetro delimitato, ma non misura da sola la gravità dell’evento; pochi account dotati di privilegi elevati possono presentare conseguenze diverse da un numero maggiore di account con accessi limitati. Anche il riferimento alla distillazione rimane da chiarire: nella competizione tra modelli AI, la raccolta massiva di risposte è un problema distinto dalla compromissione di credenziali e infrastrutture, pur potendo entrare nella stessa vicenda. Per le imprese che affidano l’accesso a più provider a strumenti di sviluppo comuni, il caso pone una domanda di governance: chi controlla davvero le autorizzazioni e quanto rapidamente è possibile limitarle quando l’intermediario segnala una violazione? Una risposta completa richiederà nuove informazioni tecniche da OpenCode; per ora il fatto confermato va raccontato senza attribuire all’incidente conseguenze che l’azienda non ha documentato.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.