🛡️ Executive Summary
- Microsoft corregge il bug di Outlook classico che faceva scomparire i pulsanti Copilot e Copilot Chat dopo l’aggiornamento alla build 20026.20182 e successive.
- Le patch di ottobre per Windows Server provocano problemi a Exchange on-premises, impedendo in alcune configurazioni l’accesso a Outlook Web Access e la consegna delle email.
- La causa è il nuovo limite di 512 chiamate simultanee all’Endpoint Mapper. Microsoft pubblica una mitigazione temporanea e raccomanda di non disinstallare gli aggiornamenti di sicurezza.
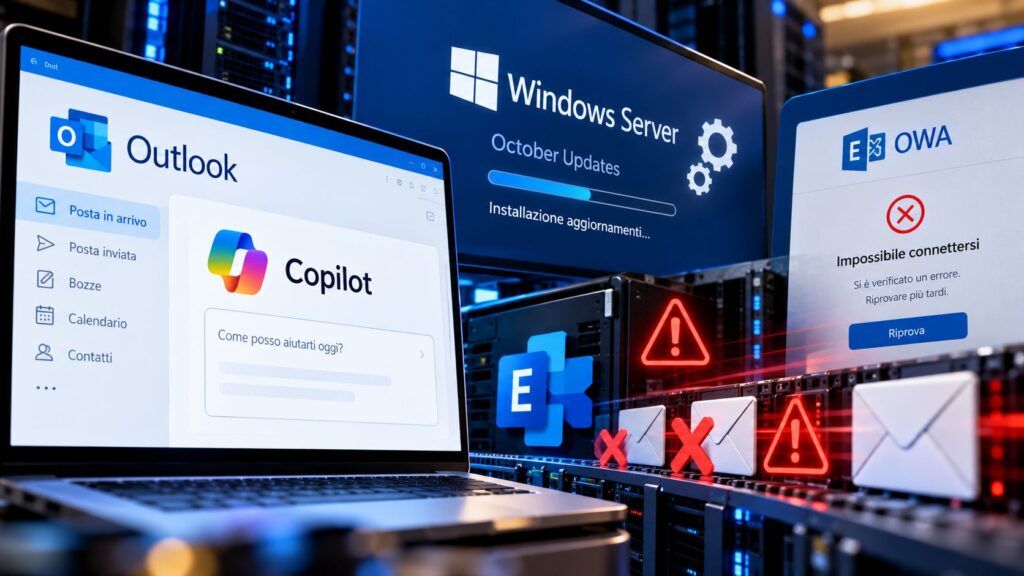
Microsoft corregge un problema di Copilot in Outlook classico mentre deve affrontare una nuova regressione che compromette il funzionamento di Exchange Server. Il 19 ottobre 2026 la società conferma la risoluzione del difetto che nascondeva i pulsanti dell’assistente AI nel client desktop, ma riconosce contemporaneamente che gli aggiornamenti di sicurezza di Windows Server distribuiti il 13 ottobre possono impedire l’accesso alla posta aziendale e bloccare la consegna dei messaggi. Le due anomalie hanno cause differenti e non devono essere confuse: nel primo caso il problema riguarda l’interfaccia di Outlook e il recupero delle informazioni dell’account, mentre nel secondo una modifica al componente RPC Endpoint Mapper altera il comportamento dei server Exchange sottoposti a carichi elevati. La conseguenza più grave riguarda le organizzazioni che gestiscono ancora infrastrutture di posta interne, dove una patch destinata a migliorare la sicurezza può interrompere un servizio essenziale.
Cosa leggere
Outlook classico perdeva Copilot anche con una licenza Microsoft 365 valida
Il primo problema interessava gli utenti di Outlook classico per Windows aggiornato alla build 20026.20182 o successiva, compresi quelli con una licenza Copilot Chat Basic o Microsoft 365 Copilot Premium. Il malfunzionamento poteva far scomparire il pulsante Copilot dalla barra multifunzione, eliminare l’icona dal pannello laterale oppure rendere inutilizzabile il comando di apertura dell’applicazione, nonostante Copilot risultasse regolarmente disponibile nella configurazione dell’account. Nella documentazione ufficiale aggiornata il 15 ottobre, Microsoft classifica il problema come risolto, spiegando che Outlook non riusciva a recuperare alcune informazioni necessarie dal profilo dell’utente. Il difetto era stato dichiarato corretto già a giugno attraverso una modifica lato servizio, ma era successivamente riemerso, costringendo Microsoft ad avviare nuove verifiche. La società precisa che la scomparsa del pulsante può dipendere anche da licenze, canali di aggiornamento, impostazioni privacy e configurazioni Microsoft 365, quindi non ogni caso rappresenta necessariamente la stessa regressione. La distinzione segue quanto osservato nei problemi di Teams e Outlook sui computer Windows Arm, risolti con gli aggiornamenti di settembre, quando un malfunzionamento apparentemente legato alle applicazioni dipendeva in realtà da componenti condivisi del sistema.
Leggi anche: Microsoft chiude gli allegati MSIX in Outlook e prepara nuove scadenze per Windows
Windows Server blocca Outlook Web Access e lascia le email in uscita
Più grave è la regressione che interessa Exchange Server on-premises dopo l’installazione degli aggiornamenti Windows di ottobre. Microsoft conferma che alcuni utenti non riescono ad autenticarsi attraverso Outlook on the web, mentre i messaggi inviati dal client Outlook possono rimanere nella cartella Posta in uscita senza essere consegnati. Negli ambienti maggiormente interessati si osservano code di posta in crescita, difficoltà nella replica delle mailbox e problemi di comunicazione tra i membri dei Database Availability Group, utilizzati per garantire continuità e disponibilità dei database Exchange. Il malfunzionamento può essere accompagnato dall’errore MapiExceptionMdbOffline, con codice 0x80004005, valore ec=1142 ed evento 1006 nel registro applicazioni. Il problema interessa potenzialmente Exchange Server 2016, 2019 e Subscription Edition, quando vengono eseguiti sulle versioni Windows Server coinvolte. La regressione si aggiunge alle difficoltà già registrate durante gli aggiornamenti di settembre, che avevano provocato anomalie nei servizi Remote Desktop e nelle applicazioni aziendali. Non si tratta di una vulnerabilità sfruttata dagli attaccanti né di un incidente Exchange Online, ma di un problema operativo che può compromettere la disponibilità della posta interna dopo il normale ciclo di patching.
Endpoint Mapper limita le chiamate RPC e mette in crisi Exchange sotto carico
La causa individuata da Microsoft riguarda una modifica introdotta negli aggiornamenti Windows Server del 13 ottobre 2026, che ha stabilito un limite predefinito all’utilizzo della memoria da parte dell’RPC Endpoint Mapper durante la gestione delle richieste Endpoint Lookup. Il nuovo valore consente 512 chiamate simultanee, una soglia che può risultare insufficiente per Exchange quando il carico aumenta. Le patch coinvolte sono KB5126646 per Windows Server 2025, KB5126655 per Windows Server 2022, KB5126651 per Windows Server 2019 e KB5126868 per Windows Server 2016. Il team Exchange chiarisce nella comunicazione tecnica ufficiale del 16 ottobre che i malfunzionamenti non dipendono dagli aggiornamenti di sicurezza specifici di Exchange, installati o meno. La gravità varia secondo il carico e le caratteristiche delle singole infrastrutture: alcuni server possono non manifestare problemi, mentre altri diventano instabili soltanto dopo diverse ore di attività. Un riavvio può ripristinare temporaneamente il servizio senza eliminarne la causa. Il nuovo incidente segue il Patch Tuesday record di ottobre, che ha corretto oltre 1.400 vulnerabilità Microsoft, confermando che la gestione degli aggiornamenti richiede di valutare contemporaneamente il rischio delle vulnerabilità e quello delle regressioni operative.
Microsoft pubblica una mitigazione senza richiedere la rimozione delle patch
In attesa di una correzione definitiva, Microsoft raccomanda agli amministratori di non disinstallare gli aggiornamenti di sicurezza di ottobre, ma di modificare temporaneamente il limite utilizzato dall’Endpoint Mapper. La procedura prevede l’esecuzione, da un prompt amministrativo sul server Exchange interessato, del comando reg add "HKLM\SOFTWARE\Microsoft\Rpc" /v EpmapSavedContextCap /t REG_DWORD /d 65536 /f, seguito dal riavvio del server e dal monitoraggio delle condizioni operative. L’impostazione aumenta il numero massimo di chiamate contemporanee ammesse e, di conseguenza, la memoria che il componente può utilizzare. Microsoft precisa che il valore potrebbe richiedere ulteriori aggiustamenti negli ambienti dove il problema dovesse ripresentarsi e indica la disponibilità di una mitigazione aggiuntiva attraverso il supporto aziendale. La modifica del registro deve essere pianificata e documentata, soprattutto nei cluster Exchange con più nodi, evitando interventi simultanei che potrebbero aggravare l’indisponibilità. Per il problema Copilot di Outlook classico, invece, le alternative riguardano la verifica dell’opzione Show Apps in Outlook, la creazione di un nuovo profilo o l’utilizzo del nuovo Outlook e della versione web. Questi interventi non costituiscono una soluzione al problema Exchange: Outlook Web Access può essere a sua volta indisponibile quando è il server di posta a non funzionare.
Continua con:
Microsoft ritira OWA Light da Exchange Server: resta l’interfaccia moderna
Atlassian, KVM ed Exchange: nuove vulnerabilità nei sistemi enterprise
Le regressioni Microsoft trasformano il Patch Tuesday in un rischio operativo
La simultaneità dei due incidenti evidenzia una criticità nella manutenzione dell’ecosistema Microsoft. Da una parte Outlook classico perde temporaneamente l’accesso a una funzione AI pur mantenendo valida la licenza dell’utente, dall’altra un aggiornamento del sistema operativo può interrompere un’infrastruttura di posta aziendale senza che Exchange presenti un difetto direttamente riconducibile al proprio ciclo di patch. Le conseguenze sono differenti, ma entrambe mostrano quanto il comportamento delle applicazioni dipenda da servizi, configurazioni e componenti aggiornati separatamente. Per le organizzazioni italiane che mantengono Exchange on-premises, la priorità è controllare i KB installati, verificare code di posta ed eventi applicativi, applicare la mitigazione ufficiale quando necessaria e mantenere una procedura di ripristino documentata. Rimuovere indiscriminatamente le patch significherebbe recuperare disponibilità esponendo potenzialmente i server alle vulnerabilità appena corrette. Microsoft ha chiuso il problema dei pulsanti Copilot, ma continua a indagare sulla regressione Exchange. Il vero problema del Patch Tuesday non è più soltanto distribuire gli aggiornamenti: è dimostrare che le infrastrutture continuino a funzionare anche dopo averli installati.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.