🛡️ Executive Summary
- Plex2Shell combina quattro vulnerabilità di Plex Media Server per ottenere esecuzione remota di codice senza autenticazione. Gli attacchi reali distribuiscono cryptominer XMRig e software proxy su sistemi Linux.
- Il ricercatore Quentin Kaiser documenta WPSplinter, una vulnerabilità presente nel software Wi-Fi Broadcom da almeno 16 anni, che consente di eseguire codice sui router senza conoscere la password wireless.
- Plex ha corretto le falle nella versione 1.43.3.10861, mentre numerosi router Broadcom rimangono senza aggiornamenti. Per i dispositivi più vecchi la sostituzione potrebbe essere l’unica soluzione.
Plex Media Server è sotto attacco attraverso una catena di quattro vulnerabilità che consente ai criminali di installare cryptominer e trasformare i server Linux in nodi proxy, mentre una ricerca indipendente rivela che milioni di router Wi-Fi basati su Broadcom potrebbero essere vulnerabili all’esecuzione di codice senza autenticazione. I due casi riguardano tecnologie differenti, ma mettono in evidenza problemi strutturali nella sicurezza delle infrastrutture domestiche e aziendali: da una parte software già corretto che continua a essere esposto agli attacchi, dall’altra componenti proprietari rimasti vulnerabili per oltre un decennio e distribuiti attraverso una complessa filiera di produttori e operatori telefonici. La differenza principale riguarda lo sfruttamento effettivo: Plex2Shell viene già utilizzato in attacchi documentati, mentre per Broadcom sono disponibili exploit dimostrativi ma non risultano campagne criminali confermate.
Cosa leggere
Plex2Shell concatena quattro vulnerabilità e ottiene esecuzione remota senza password
La catena denominata Plex2Shell è stata sviluppata dal ricercatore Zach Main, che il 16 ottobre 2026 ha pubblicato l’analisi tecnica e un proof-of-concept dopo avere segnalato le vulnerabilità a Plex il 27 luglio. L’attacco combina quattro difetti distinti: CVE-2026-96652 permette di effettuare richieste server-side non autorizzate attraverso l’endpoint /player/timeline, mentre CVE-2026-96654 consente di sfruttare la gestione degli URL del componente searchOne per ottenere un token amministrativo. Una volta acquisito il token, CVE-2026-96655 permette di effettuare ulteriori richieste SSRF attraverso il sistema di transcodifica video e CVE-2026-96656, valutata CVSS 8,6, consente di scrivere una libreria ELF in un percorso controllato dall’attaccante e provocarne l’esecuzione.
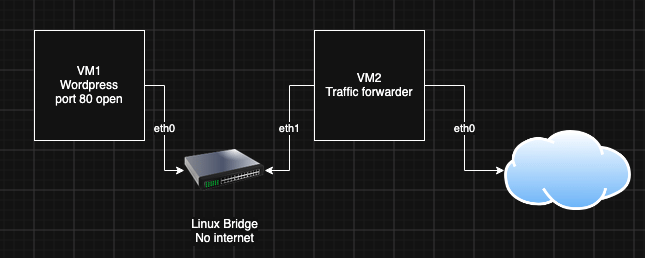
Il risultato è una remote code execution senza autenticazione iniziale, ottenuta sfruttando vulnerabilità che singolarmente presentano livelli di gravità differenti. Il codice viene eseguito con i privilegi del processo Plex e non necessariamente come root, ma può essere sufficiente per installare malware e compromettere i dati accessibili al servizio. Plex aveva già distribuito la correzione nella versione 1.43.3.10861, resa disponibile il 4 agosto 2026, e aveva successivamente pubblicato un avviso ufficiale di sicurezza per le installazioni 1.43.2 e precedenti. Il rischio era quindi già mitigabile prima della pubblicazione dell’exploit, come anticipato nell’approfondimento sulle vulnerabilità di Plex Media Server e Desktop e sull’aggiornamento urgente dei NAS.
Leggi anche: Chrome zero-day sotto attacco, WordPress supera 440.000 exploit e Plex corre ai ripari
Cryptominer XMRig e proxy Linux: gli attacchi iniziano dopo il proof-of-concept
Il 17 ottobre, appena un giorno dopo la divulgazione del codice dimostrativo, il ricercatore conosciuto come boredhackerblog ha osservato i primi tentativi di sfruttamento all’interno di una honeypot configurata con una versione vulnerabile di Plex Media Server. Nella ricostruzione originale pubblicata sul proprio blog sono documentate richieste provenienti dagli indirizzi 45.194.92[.]222, 91.92.40[.]202 e 176.65.139[.]228, seguite dal download di componenti malevoli attraverso comandi eseguiti sul sistema compromesso.
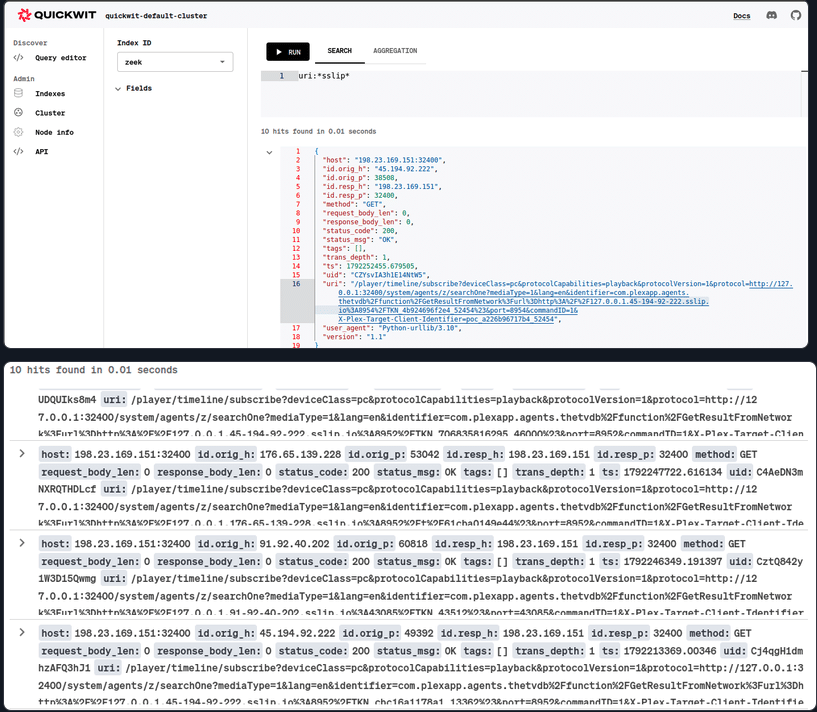
I payload osservati comprendono XMRig, un software per il mining di criptovalute utilizzato abusivamente per consumare le risorse computazionali della vittima, e un programma denominato myawesomeproxy, identificato come backdoor Linux con funzionalità di proxy. Il miner, associato al nome di processo mylovelyminer, comunicava con ota.proxystream[.]st, mentre gli script di distribuzione recuperavano ulteriori componenti dall’indirizzo 217.60.194[.]116. La presenza di un proxy rappresenta un problema ulteriore rispetto al consumo di CPU: un server domestico compromesso può diventare un punto di uscita per il traffico di terzi, permettendo agli aggressori di utilizzare indirizzi IP residenziali per nascondere operazioni successive. È la stessa logica osservata nella botnet Evooo1Bot che trasformava i router in proxy SOCKS5 e nodi DDoS. Le osservazioni della honeypot confermano lo sfruttamento della catena, ma non permettono di stabilire quanti server Plex siano stati effettivamente compromessi nel mondo.
Broadcom WPSplinter permette di eseguire codice sui router senza conoscere la password
La seconda ricerca riguarda un componente ancora più vicino all’infrastruttura di rete. Il ricercatore Quentin Kaiser, durante Hexacon 2026 a Parigi, ha presentato WPSplinter, una vulnerabilità nell’implementazione proprietaria Broadcom di Wi-Fi Protected Setup presente nel software del produttore almeno dal 2010. Il problema riguarda la ricostruzione dei frammenti EAP-WPS, che non vengono controllati correttamente rispetto alla dimensione del buffer di destinazione. Un aggressore situato entro il raggio della rete wireless può inviare messaggi appositamente costruiti e provocare una corruzione della memoria, ottenendo accesso a informazioni riservate o esecuzione arbitraria di codice senza conoscere la password Wi-Fi e senza completare l’associazione alla rete. Kaiser ha dimostrato l’attacco su router utilizzati da operatori belgi, tra cui Askey TCG3000 di Orange Belgium e Sagemcom BBOX3V+ di Proximus. Nel primo caso è riuscito a recuperare dalla memoria del dispositivo la chiave wireless e utilizzarla per collegarsi alla rete; nel secondo ha ottenuto una shell remota trasportata direttamente attraverso i frame Wi-Fi, senza necessità di un server esterno di comando e controllo. Gli exploit sono stati dimostrati in laboratorio e non costituiscono prova di attacchi criminali già in corso. Il caso si aggiunge alle vulnerabilità dei dispositivi di rete, come la falla pre-auth di MikroTik RouterOS che consente esecuzione di codice root, ma presenta una peculiarità importante: l’attaccante non deve necessariamente raggiungere il router attraverso Internet, perché può sfruttarne direttamente l’interfaccia radio.
Broadcom senza CVE: il problema attraversa produttori, firmware e operatori
Secondo la ricerca, Broadcom aveva già affrontato il problema nel 2018, distribuendo una correzione incompleta e raccomandando successivamente la migrazione verso hostapd, ma numerosi dispositivi continuano a utilizzare l’implementazione vulnerabile. La situazione interessa le piattaforme eCos BCM3380, BCM3383 e BCM33834, per le quali Kaiser non individua una soluzione correttiva praticabile, e le famiglie Linux BCM3390, BCM65xx e BCM68xx, sulle quali sarebbe teoricamente possibile intervenire sostituendo il componente software. Il ricercatore definisce i dispositivi eCos interessati un caso di forever-day, una vulnerabilità destinata a rimanere aperta per l’intero ciclo di vita del prodotto. Nella documentazione WPSplinter dedicata ai dispositivi interessati compaiono prodotti di Cisco, Netgear, Sagemcom, Huawei, TP-Link, ARRIS, Nokia e altri produttori, ma l’elenco comprende livelli differenti di conferma e non dimostra che ogni revisione hardware o firmware sia vulnerabile. Kaiser stima un’esposizione potenziale di milioni di dispositivi e riferisce che, nonostante le segnalazioni inviate a Broadcom e agli operatori dal luglio 2026, al 15 ottobre gli apparati belgi verificati non avevano ricevuto una correzione. Broadcom non ha assegnato alcun identificativo CVE, sostenendo che il componente interessato fosse obsoleto e fuori supporto. La mancanza di un identificativo pubblico complica l’individuazione dei dispositivi coinvolti nei processi di vulnerability management, soprattutto quando i firmware vengono distribuiti dagli operatori telefonici. È un problema analogo a quello dei dispositivi non più aggiornabili affrontato nell’analisi della backdoor dei router Tenda privi di patch, ma aggravato dalla presenza dello stesso codice proprietario in prodotti di numerosi marchi.
Continua con:
ZBT, scoperti DarkLantern e SpeakingStone: backdoor root nei router venduti anche negli USA
AryStinger trasforma router legacy in proxy globali sfruttando vulnerabilità vecchie di dieci anni
Plex va aggiornato, per Broadcom servono verifiche sul firmware e sui dispositivi
Le contromisure cambiano radicalmente tra i due casi. Per Plex Media Server è necessario utilizzare almeno la versione 1.43.3.10861, preferibilmente l’ultima release stabile disponibile, verificando che il pacchetto sia stato effettivamente aggiornato anche su NAS, container e installazioni gestite attraverso repository esterni. Gli amministratori devono inoltre controllare i log delle richieste anomale, la presenza di processi XMRig, file eseguibili non riconosciuti nelle directory utilizzate dal transcoder e connessioni verso gli indirizzi documentati dall’indagine. Se il sistema risulta compromesso, il solo aggiornamento non elimina necessariamente i componenti già installati. Per Broadcom, invece, occorre identificare modello esatto, versione firmware e componente Wi-Fi utilizzato, confrontandoli con le informazioni pubblicate dal ricercatore e dal produttore. Disattivare WPS attraverso l’interfaccia di amministrazione non garantisce la rimozione della vulnerabilità, perché il parser potrebbe rimanere raggiungibile anche quando la funzione appare disabilitata. Kaiser ha pubblicato strumenti di fingerprinting e regole YARA per identificare le implementazioni sospette, ma i risultati richiedono verifiche ulteriori sul firmware effettivo. Per gli apparati senza aggiornamenti e senza possibilità di migrazione, la sostituzione diventa l’opzione più solida, mentre segmentazione della rete e controlli sulle comunicazioni possono limitare le conseguenze di un’eventuale compromissione. Non esistono al momento elementi sufficienti per stabilire quanti router distribuiti dagli operatori italiani siano coinvolti. Plex2Shell dimostra quanto rapidamente venga sfruttata una vulnerabilità dopo la pubblicazione di un exploit; WPSplinter mostra invece come una falla conosciuta da anni possa sopravvivere all’interno dei dispositivi quando nessun attore della filiera ne garantisce la correzione.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.