🛡️ Executive Summary
- Forescout Vedere Labs identifica ROMULUS, una piattaforma di distribuzione malware basata su ClickFix, presente su almeno sei server e capace di gestire differenti catene di infezione.
- La piattaforma distribuisce installer MSI malevoli e LegionLoader attraverso script PowerShell, software firmato e archivi cifrati contenenti eseguibili artificialmente ingranditi.
- Le indagini collegano parte dell’infrastruttura alle campagne che utilizzano falsi Custom GPT di ChatGPT e al caso Siemens Software Center, ma non identificano gli operatori della piattaforma.
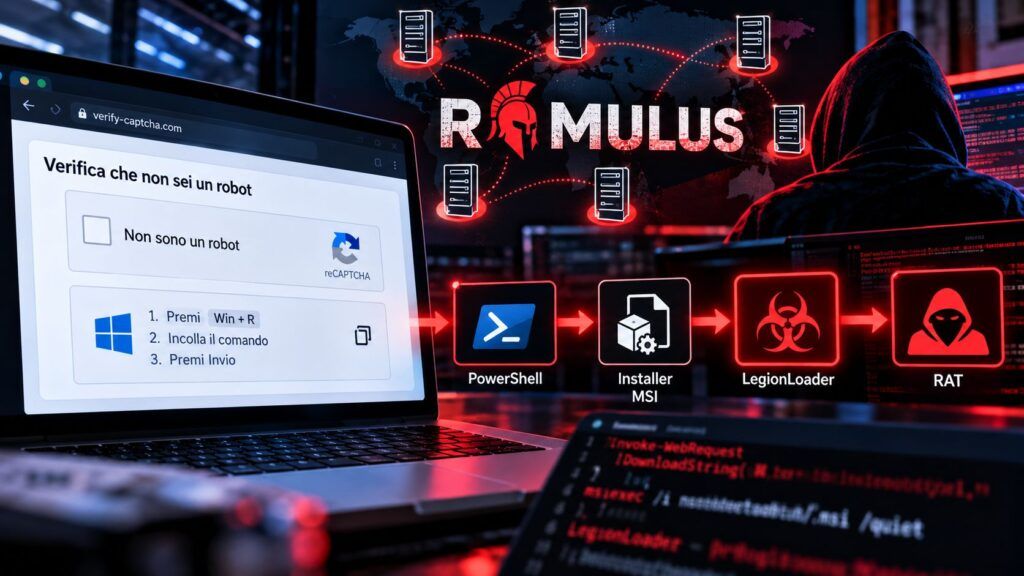
ROMULUS sta trasformando ClickFix da tecnica di ingegneria sociale in un’infrastruttura riutilizzabile per distribuire malware, loader e trojan di accesso remoto. La piattaforma identificata dai ricercatori di Forescout Research – Vedere Labs utilizza pagine di verifica fasulle per convincere gli utenti a eseguire comandi PowerShell e permette successivamente di scegliere differenti catene di infezione. L’indagine ha individuato sei indirizzi IP associati allo stesso pannello operativo, collegando la distribuzione di LegionLoader alle campagne che sfruttano programmi firmati e falsi Custom GPT di ChatGPT. Le scoperte offrono inoltre un contesto più ampio per comprendere gli attacchi che hanno coinvolto Siemens Software Center: il bersaglio non è soltanto un’applicazione vulnerabile, ma un ecosistema criminale capace di sostituire payload e modalità di distribuzione senza cambiare necessariamente l’esca iniziale.
Cosa leggere
ROMULUS utilizza sei server per distribuire malware attraverso ClickFix
L’analisi di Vedere Labs, resa pubblica a metà ottobre 2026, descrive ROMULUS come un’infrastruttura di malware delivery individuata durante un’indagine su un incidente informatico. I ricercatori hanno scoperto un pannello di gestione riconoscibile su sei indirizzi IP: 96.62.224[.]81, 86.109.75[.]7, 151.240.151[.]223, 23.94.145[.]224, 93.152.224[.]118 e 2.27.248[.]127. La piattaforma non sembra limitarsi alla distribuzione di un singolo malware, ma permette di utilizzare un backend condiviso per raggiungere le vittime con differenti pacchetti malevoli. L’accesso iniziale avviene attraverso la tecnica ClickFix, che presenta falsi messaggi di errore, CAPTCHA o richieste di verifica e invita l’utente a copiare un comando da eseguire localmente.
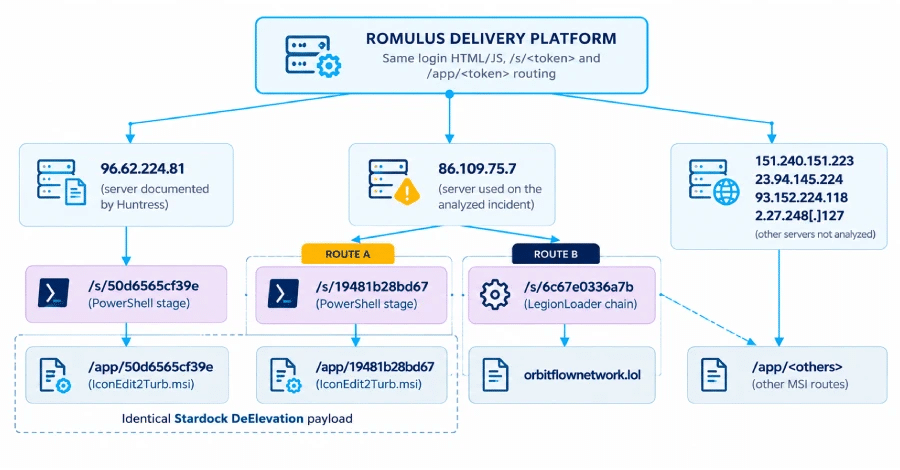
Una volta avviato PowerShell, la piattaforma restituisce uno script intermedio capace di recuperare il payload selezionato. Secondo il ricercatore Sai Molige, non è ancora possibile stabilire se ROMULUS sia un servizio commerciale venduto ai criminali, un pannello privato, un framework per affiliati o uno strumento copiato tra operatori differenti. La presenza di sei server dimostra il riutilizzo dell’infrastruttura, non l’esistenza accertata di sei gruppi criminali indipendenti. Il modello riprende la logica già osservata nell’industrializzazione di ClickFix attraverso ErrTraffic, che ha trasformato le esche in un servizio criminale, aggiungendo la possibilità di distribuire malware differenti attraverso una stessa piattaforma.
Leggi anche: Custom GPT usati per ClickFix: ChatGPT diventa l’esca per installare un RAT
LegionLoader arriva attraverso archivi cifrati ed eseguibili gonfiati artificialmente
La caratteristica tecnica più interessante di ROMULUS riguarda le differenti catene di distribuzione individuate dai ricercatori. La prima utilizza uno script PowerShell per scaricare un installer MSI modificato, contenente componenti legittimi e malevoli impiegati per caricare un malware attraverso DLL sideloading. La seconda distribuisce LegionLoader, conosciuto anche con i nomi Satacom Downloader, CurlyGate e RobotDropper, attraverso un archivio cifrato progettato per ostacolare le analisi automatiche. In quest’ultimo caso, un archivio di dimensioni inferiori a un megabyte viene utilizzato per ricostruire un eseguibile che raggiunge circa 842 MiB, equivalenti a oltre 880 megabyte.
Gran parte delle dimensioni deriva dall’aggiunta di dati ripetitivi privi di funzione operativa, una tecnica di padding che può superare i limiti di caricamento degli strumenti antivirus o rendere più costosa l’analisi in sandbox. LegionLoader svolge il ruolo di componente intermedio, comunicando con infrastrutture remote per recuperare ulteriori payload. La dimensione artificiale del file non ne aumenta le capacità offensive, ma serve a ridurre le probabilità che il contenuto venga analizzato integralmente prima dell’esecuzione. La strategia conferma l’evoluzione osservata nelle campagne ClickFix che nascondono gli script nella cache del browser per aggirare i controlli di Windows Run, nelle quali ogni passaggio della catena viene progettato per compromettere la visibilità degli strumenti difensivi.
ChatGPT e software firmati diventano strumenti di distribuzione per ROMULUS
Il collegamento con le precedenti campagne è emerso confrontando gli indirizzi IP individuati da Forescout con quelli documentati da Huntress. L’indirizzo 96.62.224[.]81 era stato utilizzato per distribuire uno script ClickFix e un installer MSI attraverso pagine raggiunte da falsi Custom GPT di ChatGPT. Nella ricerca originale pubblicata da Huntress il 30 settembre, gli analisti hanno ricostruito una campagna in cui gli aggressori creavano Custom GPT denominati Plus 5.6 e indirizzavano le vittime verso una falsa verifica ospitata su Google Sites. L’utente, convinto di dover completare un controllo di sicurezza, eseguiva un comando PowerShell che avviava l’installazione di un pacchetto MSI malevolo. Il software distribuiva componenti firmati da Canon e, nelle varianti successive, da Stardock, sfruttandoli per caricare DLL ostili e installare un RAT. Huntress ha gestito almeno 40 incidenti associati alla campagna, confermando che due provenivano direttamente dai Custom GPT identificati. Forescout ha successivamente trovato lo stesso malware distribuito dall’indirizzo 86.109.75[.]7, dove era presente il pannello ROMULUS. La sovrapposizione infrastrutturale documenta un collegamento tra le distribuzioni, ma non dimostra automaticamente che tutti gli attacchi siano stati condotti da un unico operatore. L’utilizzo delle applicazioni firmate ripropone inoltre le tecniche osservate nelle campagne ValleyRAT basate su software legittimo e DLL sideloading, pur senza stabilire una comune attribuzione criminale.
Il caso Siemens conferma la versatilità della piattaforma ClickFix
Il quadro tecnico si completa con gli attacchi a Siemens Software Center, collegati alla stessa infrastruttura ROMULUS. Siemens ha confermato che gli aggressori hanno utilizzato una copia autentica e firmata dell’applicazione per eseguire codice malevolo attraverso una vulnerabilità nel caricamento delle DLL, identificata come CVE-2026-110936 e corretta nella versione 4.0.9.8. La distribuzione avveniva mediante un pacchetto MSI denominato AllMyBasic.msi, associato all’indirizzo 2.27.248[.]127, presente anche nell’elenco dei server ROMULUS individuati da Forescout. Siemens ha chiarito che i propri sistemi e canali ufficiali di aggiornamento non risultano compromessi, perché il software autentico veniva distribuito insieme a DLL controllate dagli aggressori. Il collegamento dimostra la capacità di cambiare l’applicazione utilizzata come veicolo dell’infezione, passando da Canon e Stardock a un prodotto destinato alla gestione di software professionale e industriale. Non significa che siano stati compromessi PLC o infrastrutture operative Siemens, ma conferma che il riutilizzo di componenti firmati può estendersi a software considerati affidabili nei contesti aziendali. È inoltre fondamentale distinguere ROMULUS da RomulusLoader, una famiglia malware attribuita a operazioni associate a Silver Fox: la somiglianza del nome non costituisce una prova di collegamento e i ricercatori non hanno individuato sovrapposizioni sufficienti per unirne le attribuzioni.
Continua con:
TerminalFix evolve ClickFix: falso CAPTCHA apre un reverse tunnel nella rete aziendale
DOUBLECUP usa ClickFix per distribuire CountLoader e DeviceManager
Come individuare ROMULUS e fermare le catene di infezione
Per i team di sicurezza, il caso ROMULUS richiede controlli che vadano oltre il blocco degli indirizzi IP identificati. Gli indicatori pubblicati permettono di cercare connessioni sospette, ma la struttura della piattaforma consente potenzialmente di sostituire rapidamente i server e modificare i payload distribuiti. Le rilevazioni più importanti riguardano l’esecuzione di PowerShell attraverso comandi copiati da pagine web, l’avvio di installazioni MSI silenziose e il caricamento di DLL non firmate da applicazioni normalmente considerate affidabili. Particolare attenzione deve essere dedicata ai programmi firmati che vengono eseguiti da directory scrivibili dall’utente, ai task pianificati e alle chiavi di avvio automatico create dopo un’installazione apparentemente innocua. Gli analisti dovrebbero inoltre correlare i log di PowerShell, le informazioni sui processi padre e figlio, le connessioni di rete e gli eventi EDR, evitando di considerare sufficiente la presenza di una firma digitale valida. La tecnica si inserisce nello scenario descritto anche dalle campagne ChainScript RAT che impiegano ClickFix e infrastrutture variabili per nascondere il comando e controllo. Per le organizzazioni italiane non risultano al momento vittime pubblicamente identificate come specificamente compromesse da ROMULUS, ma le modalità di distribuzione documentate sono applicabili a qualunque ambiente nel quale gli utenti possano eseguire comandi PowerShell e installare software senza adeguati controlli. Il punto centrale è che ClickFix non rappresenta più soltanto un inganno rivolto all’utente: ROMULUS dimostra come quell’inganno possa diventare l’ingresso standardizzato di una piattaforma criminale capace di distribuire differenti malware attraverso catene modulari.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.