📌 In Sintesi
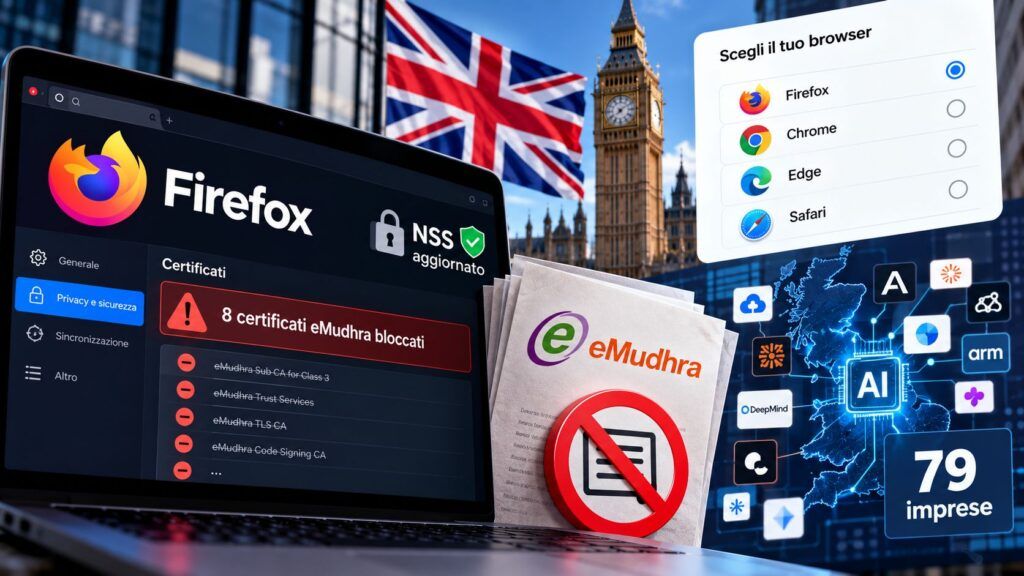
- Mozilla blocca otto certificati intermedi eMudhra compromessi in meno di tre ore e prepara la rimozione della relativa root da NSS 3.131.1, estendendo la protezione oltre Firefox.
- Mozilla chiede alla CMA britannica di introdurre le schermate di scelta del browser insieme a quelle per i motori di ricerca, evitando che Apple e Google continuino a determinare le preferenze iniziali.
- La Trustworthy AI Map sostenuta da Mozilla censisce 79 aziende finanziate da venture capital in 15 Paesi, distribuite su sette livelli dell’infrastruttura AI.
Mozilla rafforza la sicurezza di Firefox dopo la compromissione di otto certificati intermedi eMudhra, intervenendo anche sull’infrastruttura crittografica NSS utilizzata da altre applicazioni. La risposta tecnica, avviata il 17 ottobre e approfondita ufficialmente il 20 ottobre 2026, coincide con due iniziative che riguardano il controllo delle tecnologie digitali: la richiesta al regolatore britannico di introdurre una scelta effettiva del browser sui dispositivi mobili e il sostegno alla Trustworthy AI Map, una ricognizione delle imprese che sviluppano strumenti per rendere verificabili e controllabili i sistemi di intelligenza artificiale. Tre interventi differenti, accomunati da una questione industriale: la fiducia non dipende soltanto dal software utilizzato, ma anche dalle autorità che rilasciano certificati, dalle piattaforme che determinano le scelte degli utenti e dalle infrastrutture che governano l’AI.
Cosa leggere
eMudhra, Mozilla blocca otto chiavi compromesse in meno di tre ore
La ricostruzione ufficiale chiarisce tempi e portata dell’incidente che ha coinvolto eMudhra, operatore indiano attivo nella certificazione digitale. Alle 20:06 UTC del 17 ottobre, Mozilla ha ricevuto una segnalazione relativa alla compromissione delle chiavi private associate a otto certificati intermedi, materiale crittografico potenzialmente utilizzabile per produrre certificati HTTPS fraudolenti a nome di siti web non controllati dagli aggressori. Un soggetto capace di intercettare le comunicazioni potrebbe utilizzare tali certificati per impersonare un servizio legittimo e tentare di leggere o modificare il traffico. Non sono state però pubblicate prove che consentano di quantificare eventuali intercettazioni effettivamente avvenute. Nel rapporto del Firefox Security Team pubblicato il 20 ottobre viene spiegato che il blocco è stato distribuito attraverso OneCRL, la lista centralizzata utilizzata dal browser per escludere certificati non più attendibili. Alle 22:59 UTC dello stesso giorno la distribuzione risultava completata per tutte le installazioni Firefox con configurazione standard, meno di tre ore dopo la ricezione della segnalazione. Il problema riguarda la fiducia nella catena di certificazione e non una vulnerabilità che consente, da sola, l’esecuzione di codice nel browser. Il precedente dei registri ccTLD compromessi e dei certificati HTTPS validi ottenuti per domini Google dimostra perché il controllo delle autorità di certificazione sia determinante anche quando i siti e i browser utilizzano connessioni cifrate.
Leggi anche: Brave, Chrome e Mozilla: sicurezza dei certificati web e nuove protezioni dei browser
NSS 3.131.1 estende la protezione alle applicazioni che utilizzano Mozilla
L’intervento prosegue con Firefox 158.0.1 per desktop e Android, accompagnato dalle versioni Firefox ESR 115.43.1 e 153.5.1, che incorporano il blocco dei certificati per gli utenti impossibilitati a ricevere le modifiche distribuite attraverso OneCRL. La distinzione è particolarmente importante negli ambienti amministrati, dove alcune impostazioni possono impedire al browser di scaricare configurazioni remote, rendendo necessaria una nuova release del programma. Mozilla ha inoltre annunciato l’aggiornamento di Network Security Services alla versione NSS 3.131.1, con la rimozione del certificato root che aveva firmato gli intermedi coinvolti. Il nuovo passaggio amplia la portata della mitigazione perché NSS costituisce una componente crittografica utilizzata anche da applicazioni diverse da Firefox, comprese implementazioni che adottano il trust store Mozilla senza ricevere direttamente gli aggiornamenti OneCRL. Non significa che ogni programma installato sul computer venga automaticamente protetto: l’effetto dipenderà dall’integrazione della libreria aggiornata e dalle modalità con cui ciascuna applicazione gestisce le autorità attendibili. La decisione completa il precedente rilascio di Firefox 158, che aveva introdotto miglioramenti alla gestione dei PDF e alla navigazione, ma affronta un problema di natura completamente differente. Mozilla non ha ancora spiegato come siano state compromesse le chiavi eMudhra né ha identificato pubblicamente i responsabili, impegnandosi a diffondere ulteriori informazioni quando le circostanze lo consentiranno. Il controllo effettivo della fiducia nei certificati rimane quindi subordinato tanto alla tempestività della revoca quanto alla trasparenza degli accertamenti successivi.
Mozilla sfida la CMA britannica: prima il browser, poi il motore di ricerca
La seconda iniziativa riguarda il mercato britannico, dove Mozilla chiede alla Competition and Markets Authority di introdurre schermate di scelta del browser insieme a quelle previste per i servizi di ricerca. Le proposte aggiornate dalla CMA il 23 settembre prevedono che Google presenti agli utenti britannici una selezione di motori di ricerca sui nuovi dispositivi Android e all’interno di Chrome, anche attraverso aggiornamenti destinati agli utenti esistenti. Il meccanismo comprende la randomizzazione delle posizioni dei fornitori, la possibilità di provarne uno per almeno una settimana e l’ammissione, a determinate condizioni, di assistenti AI capaci di cercare informazioni online attribuendone le fonti. Nel documento di posizione firmato da Gemma Petrie Mozilla sostiene che la misura rimane incompleta perché consente di selezionare il motore di ricerca all’interno di un browser che molti utenti non hanno mai scelto autonomamente. L’organizzazione propone quindi una sequenza precisa: prima la scelta del browser, successivamente quella del servizio di ricerca. Richiama inoltre i risultati ottenuti nell’Unione europea con il Digital Markets Act, sostenendo che Firefox venga selezionato attraverso le schermate DMA mediamente una volta ogni dieci secondi, con una fidelizzazione cinque volte superiore rispetto ai download spontanei. Sono dati comunicati dalla stessa Mozilla, non una misurazione indipendente del mercato britannico. L’iniziativa prosegue la contestazione delle pratiche Microsoft che favoriscono Edge al di fuori dello Spazio economico europeo, ampliando il confronto alle modalità con cui Apple e Google configurano l’esperienza iniziale sugli smartphone. La CMA non ha ancora imposto la soluzione richiesta da Mozilla, che rappresenta una proposta di consultazione e non una disposizione già entrata in vigore.
Trustworthy AI Map, 79 aziende per costruire infrastrutture AI verificabili
Il terzo intervento riguarda l’intelligenza artificiale e l’iniziativa Trustworthy AI Map, sostenuta da Mozilla e presentata il 16 ottobre 2026. Il progetto raccoglie 79 imprese finanziate da venture capital, distribuite in 15 Paesi, che sviluppano tecnologie destinate a migliorare affidabilità, controllo e interoperabilità dei sistemi AI. La mappa comprende sette livelli dello stack tecnologico, tra cui gestione dell’identità, controllo dei dati, interoperabilità e valutazione dei modelli, con il sostegno di sette organizzazioni e il coinvolgimento del governo canadese e di operatori industriali come Hypertec. Nell’intervento di Mozilla dedicato alla Trustworthy AI Map il tema centrale è il riconoscimento della fiducia come componente economicamente strategica per le imprese che sviluppano prodotti basati sull’AI. L’iniziativa non introduce uno standard di certificazione e l’inclusione nella mappa non dimostra automaticamente che un’azienda o un modello siano sicuri, conformi o privi di rischi. Il suo valore consiste piuttosto nell’identificare un ecosistema di fornitori impegnati a costruire strumenti di verifica, controllo degli accessi e gestione dei dati, superando un mercato concentrato esclusivamente sulle prestazioni dei modelli linguistici. La proposta completa il framework Mozilla per valutare il grado effettivo di apertura dei sistemi AI, spostando la discussione dall’accessibilità dei pesi e del codice verso l’infrastruttura necessaria per utilizzare i modelli in contesti professionali. Un modello aperto non è automaticamente affidabile e un sistema commerciale non diventa verificabile soltanto perché dichiara di utilizzare controlli di sicurezza: il problema riguarda la disponibilità di strumenti capaci di dimostrare come vengono gestiti dati, identità e comportamenti delle applicazioni.
Continua con:
Mozilla e Mila costruiscono un layer AI open source per ridurre la dipendenza dal cloud
Firefox divide il browser in tre finestre: Classic, Private e Smart Window AI
Dalla sicurezza dei certificati alla scelta dell’AI: Mozilla difende il controllo dell’utente
I tre sviluppi individuano livelli differenti della fiducia digitale. Il caso eMudhra riguarda la capacità di un’autorità di certificazione di garantire l’identità dei servizi online e dimostra che la revoca tempestiva deve essere accompagnata dall’aggiornamento delle librerie crittografiche utilizzate dalle applicazioni. La richiesta alla CMA britannica affronta invece la libertà di scelta degli strumenti attraverso i quali le persone accedono a Internet, mentre la Trustworthy AI Map propone di valorizzare le imprese che sviluppano componenti per rendere più controllabile l’intelligenza artificiale. Per il pubblico italiano il primo intervento produce conseguenze tecniche immediate su Firefox e sui programmi che adotteranno il nuovo NSS; gli altri due riguardano l’evoluzione della concorrenza e delle infrastrutture AI, senza introdurre nuovi obblighi per gli utenti italiani. Mozilla deve tuttavia confrontarsi anche con una questione industriale: difendere la scelta del browser e del modello AI richiede che queste alternative rimangano realmente indipendenti dalle piattaforme dominanti e dalle loro infrastrutture. Il lavoro sui certificati mostra una risposta tecnica misurabile, mentre le iniziative su concorrenza e AI dovranno dimostrare la propria efficacia attraverso risultati concreti. La fiducia non può essere soltanto un principio dichiarato: deve tradursi in meccanismi verificabili, possibilità di scelta e responsabilità quando qualcosa smette di funzionare.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.