🛡️ Executive Summary
- Sophos identifica Bronze Sandcastle, un gruppo di cyber-spionaggio probabilmente legato alla Cina, attivo dal 2025 contro organizzazioni in Asia e Africa attraverso DLL sideloading.
- Gli aggressori utilizzano eseguibili legittimi di Sandboxie, Java, Krita e altri software per caricare backdoor cifrate, eseguite direttamente nella memoria dei sistemi Windows.
- Le intrusioni documentano comunicazioni C2 attraverso GitHub e servizi cloud, ricognizione delle reti e acquisizione del database ntds.dit di Active Directory.
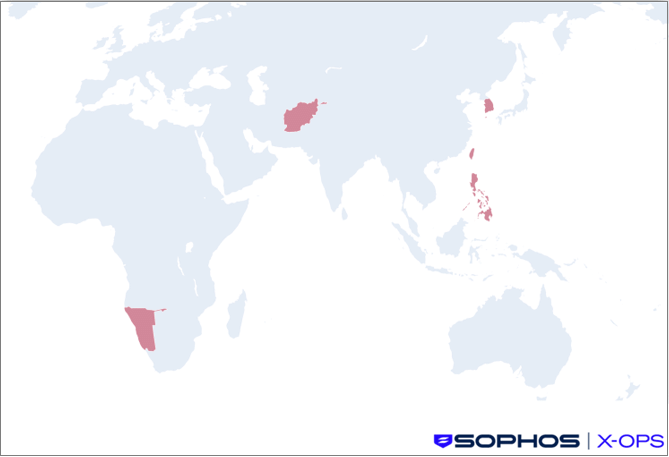
Bronze Sandcastle è un nuovo gruppo di cyber-spionaggio probabilmente collegato alla Cina che sfrutta applicazioni Windows legittime per eseguire backdoor cifrate, sottrarre informazioni e compromettere infrastrutture aziendali. L’attività, documentata da Sophos Counter Threat Unit e SophosLabs il 20 ottobre 2026, ha interessato organizzazioni nelle Filippine, a Taiwan, in Afghanistan, in Namibia e probabilmente in Corea del Sud. La tecnica distintiva consiste nell’utilizzo di eseguibili firmati di Sandboxie, affiancati a librerie DLL malevole e file di configurazione cifrati che contengono il payload. Gli operatori sono riusciti anche a ottenere copie del database Active Directory di sistemi Windows compromessi. La ricerca evidenzia una campagna orientata allo spionaggio, nella quale la fiducia accordata al software legittimo viene sfruttata per nascondere l’esecuzione di codice ostile.
Cosa leggere
Bronze Sandcastle sfrutta Sandboxie e DLL firmate per nascondere il malware
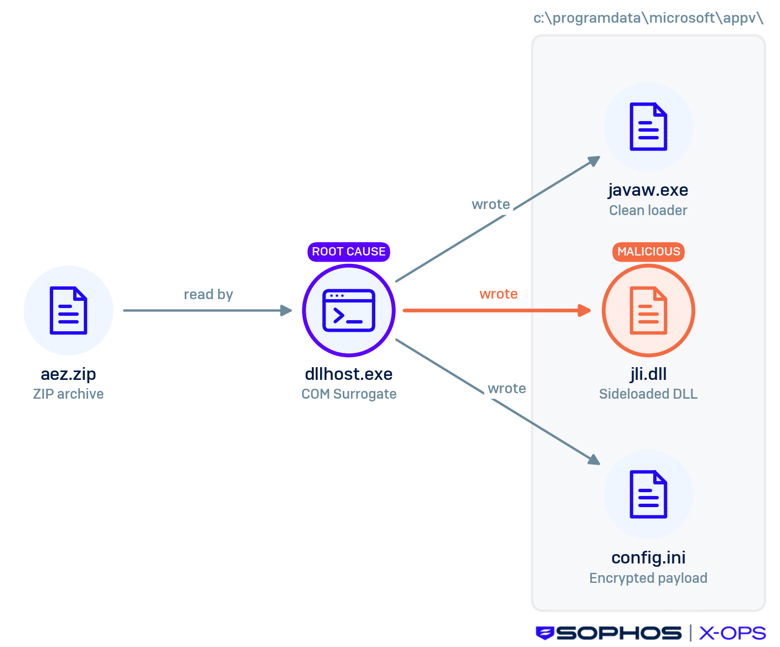
La caratteristica più riconoscibile delle operazioni di Bronze Sandcastle è l’impiego sistematico del DLL sideloading, tecnica che sfrutta il meccanismo con cui Windows individua e carica le librerie necessarie all’esecuzione di un programma. Gli aggressori collocano un eseguibile legittimo accanto a una DLL opportunamente denominata, inducendo il software a caricare codice non autorizzato durante l’avvio. Nel caso di Sandboxie, il principale abbinamento individuato riguarda SandboxieWUAU.exe e una versione malevola di sbiedll.dll, ma gli investigatori hanno identificato anche varianti basate su eseguibili rinominati e componenti appartenenti a Java, Krita, NVDA, Chromium Embedded Framework, LINE e alle utility Microsoft Sysinternals. La ricerca originale di Sophos sulle operazioni Bronze Sandcastle chiarisce che gli eseguibili vengono collocati direttamente negli ambienti compromessi, senza che sia necessario alterare preventivamente il codice dei programmi originali. Non si tratta quindi di una compromissione dimostrata della distribuzione ufficiale di Sandboxie o degli altri prodotti, ma dell’abuso della loro capacità di caricare librerie esterne. La tecnica presenta analogie operative con le campagne Rainyday e Turian, nelle quali PlugX sfruttava il DLL search-order hijacking per mantenere accessi persistenti. Il vantaggio per gli aggressori consiste nel far eseguire il codice malevolo all’interno di processi apparentemente affidabili, complicando le verifiche basate esclusivamente sulla reputazione degli eseguibili.
Leggi anche: Script Python e phishing su LinkedIn distribuiscono RAT attraverso DLL sideloading
Backdoor cifrate in config.ini: Sophos scopre un Meterpreter modificato
La seconda componente della catena di attacco riguarda il file config.ini, utilizzato per conservare un payload cifrato che viene decodificato soltanto durante l’esecuzione. Le DLL malevole leggono il contenuto del file e trasferiscono il controllo a un caricatore capace di eseguire codice direttamente nella memoria del processo, riducendo gli artefatti individuabili attraverso le scansioni statiche del filesystem. Gli analisti Sophos hanno identificato un reflective loader con caratteristiche simili ai payload stageless generati dal Metasploit Framework, ma sufficientemente modificato da non poter essere classificato come un componente standard di Metasploit. Il codice presenta anche elementi riconducibili a COFFLoader e funzionalità personalizzate per le operazioni successive alla compromissione. Sono state individuate due versioni della backdoor, 1.1.5 e 1.1.7, entrambe capaci di raccogliere informazioni sull’host, identificativi degli utenti, indirizzi IP, processi in esecuzione e caratteristiche dell’ambiente. L’analisi ha inoltre rilevato funzionalità per l’acquisizione di sequenze di tasti e schermate. La cifratura del payload consente agli operatori di modificare i comportamenti senza sostituire necessariamente la DLL utilizzata come loader, mentre l’offuscamento del flusso di controllo rende più complessa la ricostruzione del funzionamento attraverso l’analisi del binario. L’approccio richiama altre operazioni cinesi nelle quali APT e gruppi di spionaggio hanno utilizzato componenti legittimi per introdurre backdoor nelle reti aziendali, pur senza costituire una prova di identità tra gli attori coinvolti.
GitHub e servizi cloud diventano canali C2, poi arriva il furto di Active Directory
L’infrastruttura di comando e controllo di Bronze Sandcastle combina domini riconducibili agli aggressori e servizi Internet legittimi. La versione 1.1.5 della backdoor ha comunicato con dc.cathaypacifice[.]com e net.dpworldto[.]com, mentre la variante 1.1.7 è stata osservata mentre utilizzava le API di GitHub per scaricare configurazioni cifrate conservate in repository controllati dagli operatori. Sophos ha individuato file con estensioni apparentemente associate a risorse JavaScript, insieme a documenti README e altri elementi potenzialmente utilizzati per distribuire configurazioni o componenti aggiuntivi. Le comunicazioni hanno coinvolto anche file.io, gofile.io e Ably, senza che questo dimostri una compromissione dei fornitori. L’utilizzo di servizi pubblici consente di confondere parte del traffico malevolo con comunicazioni HTTPS ordinarie, aumentando il lavoro necessario per distinguere gli accessi legittimi da quelli sospetti. Una volta ottenuto il controllo del sistema, gli operatori hanno utilizzato comandi Windows per enumerare utenti e risorse di rete, creando successivamente copie shadow attraverso vssadmin.exe prima di copiare ntds.dit, il database di Active Directory contenente informazioni fondamentali sulle identità di dominio. La sottrazione di questo archivio può favorire il recupero di credenziali e ulteriori compromissioni, trasformando l’accesso iniziale a una postazione in un rischio esteso all’intera organizzazione. La centralità dei database di identità richiama le precedenti tecniche di attacco contro Active Directory basate sull’aggiramento dei controlli di autenticazione.
Filippine, Taiwan e Namibia: gli indizi che collegano Bronze Sandcastle alla Cina
L’analisi degli incidenti avvenuti tra agosto 2025 e agosto 2026 ha permesso a Sophos di identificare vittime nelle Filippine, a Taiwan, in Afghanistan e Namibia, con ulteriori indicazioni relative alla Corea del Sud. Le modalità operative e la distribuzione geografica risultano compatibili con attività di raccolta informativa riconducibili agli interessi strategici della Repubblica Popolare Cinese. Un ulteriore elemento è rappresentato dalla concentrazione delle attività nel fuso UTC+8, coerente con l’orario lavorativo osservato in Cina.
Gli analisti, tuttavia, non hanno trovato elementi sufficienti per collegare Bronze Sandcastle ai gruppi precedentemente identificati come Bronze President o Bronze Atlas, nonostante alcune sovrapposizioni negli obiettivi geografici. L’attribuzione alla Cina rimane quindi una valutazione di intelligence formulata da Sophos, non la prova pubblica di un rapporto diretto con un servizio statale specifico. La distinzione è necessaria anche alla luce delle precedenti operazioni di spionaggio contro infrastrutture militari e organizzazioni del Sudest asiatico, dove campagne simili possono condividere tecniche e obiettivi senza necessariamente appartenere alla stessa struttura operativa. Il riconoscimento di Bronze Sandcastle come cluster autonomo deriva soprattutto dalla combinazione ricorrente di Sandboxie DLL sideloading, payload Meterpreter modificati e specifiche modalità di esecuzione in memoria.
Continua con:
Il gruppo Silver Dragon colpisce le reti governative in Europa e nel Sudest asiatico
Cina, doppio spionaggio tra WordPress, Zyxel e zero-day Chrome
Come rilevare Bronze Sandcastle senza affidarsi soltanto agli antivirus
La rilevazione di Bronze Sandcastle richiede un controllo comportamentale dei processi Windows e delle librerie effettivamente caricate, perché l’eseguibile che avvia la catena può essere legittimo e il payload principale rimane cifrato fino all’esecuzione. Gli amministratori dovrebbero verificare la presenza di Sandboxie, Sysinternals e altri programmi abitualmente affidabili in directory insolite, soprattutto quando compaiono accanto a DLL non riconosciute o a file config.ini privi di una giustificazione operativa. Le soluzioni EDR devono poter identificare la lettura di payload cifrati seguita immediatamente dall’esecuzione di codice in memoria, oltre alle anomalie associate al reflective loading e alle strutture PE non convenzionali. Un secondo livello di controllo riguarda le connessioni verso repository GitHub e servizi di condivisione non normalmente utilizzati dai sistemi interessati, correlate agli eventi dell’endpoint anziché bloccate indiscriminatamente. Particolare attenzione merita infine l’esecuzione di vssadmin.exe in prossimità dell’accesso ai database dei domain controller, perché può indicare il tentativo di acquisire copie utilizzabili per sottrarre informazioni di autenticazione. Per le organizzazioni italiane con sedi, fornitori o infrastrutture nell’area asiatica, il rischio è concretamente pertinente, anche se la ricerca non documenta vittime in Italia né una campagna rivolta specificamente al territorio nazionale. Il caso dimostra che la firma digitale di un programma non garantisce la legittimità di tutte le librerie che esso carica e che la sicurezza delle identità di dominio dipende anche dalla capacità di riconoscere operazioni malevole eseguite attraverso strumenti apparentemente ordinari.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.