🛡️ Executive Summary
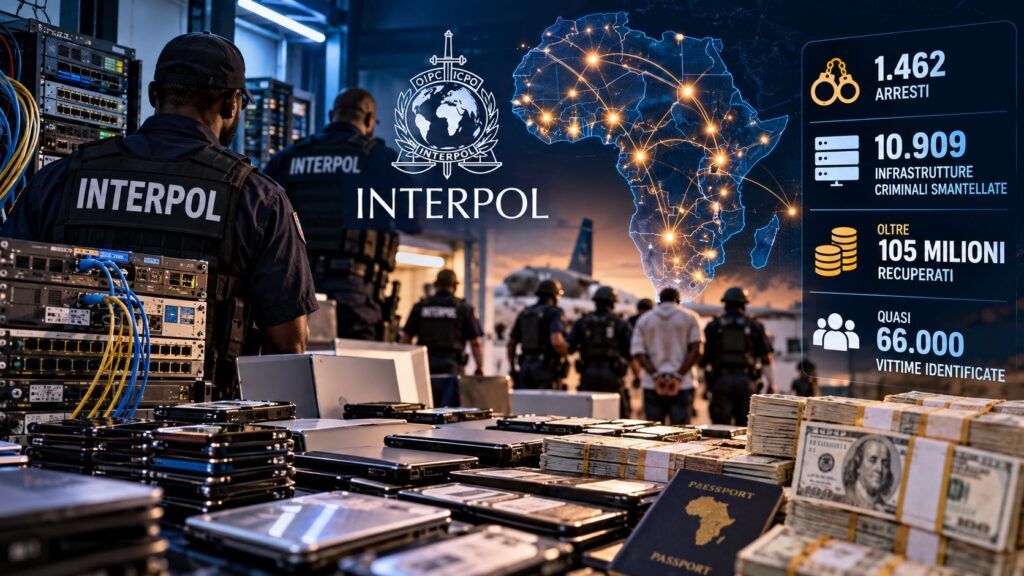
- L’operazione Serengeti III coinvolge 21 Paesi e porta a 1.462 arresti, all’interruzione di 10.909 infrastrutture criminali e al recupero di oltre 105 milioni di dollari.
- Le indagini identificano 65.929 vittime e collegano le attività criminali a perdite superiori a 385 milioni di dollari, attraverso phishing, ransomware, BEC e frodi finanziarie.
- In Uganda vengono arrestate 365 persone coinvolte in truffe agli investimenti, mentre Nigeria e Angola diventano il centro di operazioni contro il furto di credenziali e il mining illegale di criptovalute.
INTERPOL ha coordinato una delle maggiori operazioni contro il cybercrime in Africa, ottenendo 1.462 arresti, interrompendo 10.909 infrastrutture malevole e recuperando oltre 105 milioni di dollari riconducibili ad attività illecite. L’operazione Serengeti III, condotta dal 29 giugno al 31 agosto 2026 e resa pubblica il 22 ottobre, ha coinvolto le forze dell’ordine di 21 Paesi, di cui venti africani e gli Stati Uniti, con il supporto di aziende specializzate nella sicurezza informatica. Gli investigatori hanno identificato 65.929 vittime e ricostruito perdite economiche superiori a 385 milioni di dollari. Le attività hanno colpito organizzazioni dedite a ransomware, truffe agli investimenti, phishing, business email compromise e riciclaggio attraverso strumenti finanziari digitali. Il risultato dimostra la dimensione industriale raggiunta dalle organizzazioni criminali che operano attraverso infrastrutture informatiche transnazionali.
Cosa leggere
Serengeti III, 10.909 infrastrutture criminali interrotte e oltre 65.000 vittime
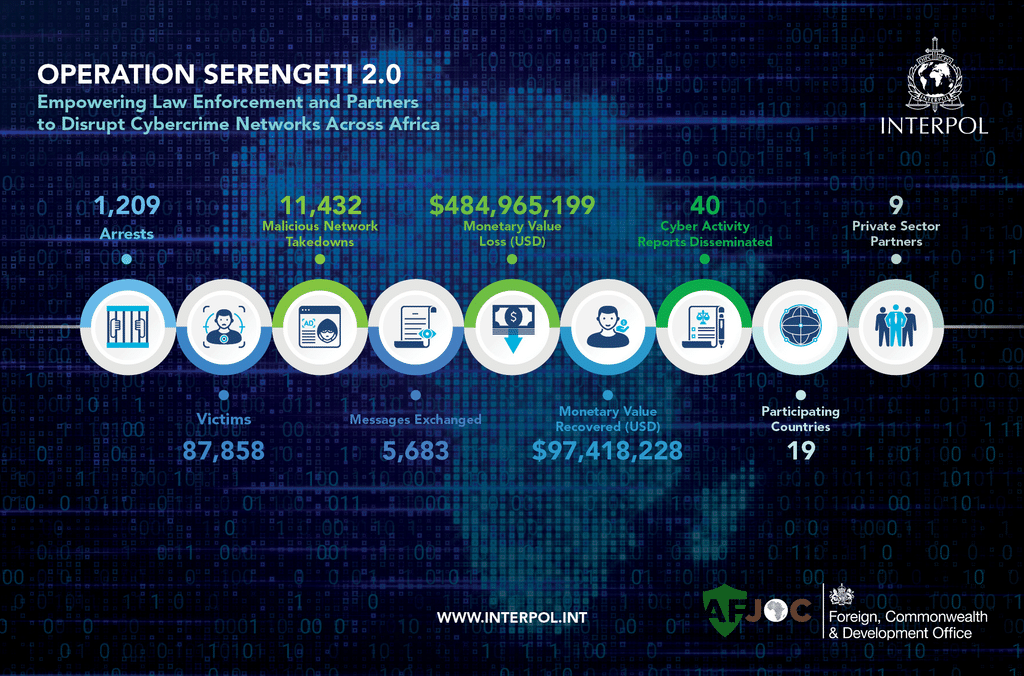
Il bilancio di Serengeti III rappresenta un ulteriore sviluppo delle operazioni internazionali avviate nel 2024 per contrastare la criminalità informatica nel continente africano. Le autorità hanno dichiarato di avere interrotto 10.909 reti e infrastrutture malevole, ma questo indicatore non significa necessariamente che siano state eliminate altrettante organizzazioni criminali autonome: una stessa struttura può utilizzare numerosi domini, indirizzi IP, server e servizi impiegati per phishing, comunicazioni e controllo delle operazioni fraudolente. La comunicazione pubblicata da Team Cymru, partner tecnico dell’operazione conferma 1.462 arresti, oltre 105 milioni di dollari recuperati e danni complessivi superiori a 385 milioni, sottolineando il ruolo dell’analisi infrastrutturale nell’individuazione delle reti criminali. Il confronto con il passato rende evidente la continuità degli interventi: la prima Serengeti, condotta nel 2024, aveva prodotto 1.006 arresti, mentre l’operazione Serengeti 2.0 documentata ufficialmente da INTERPOL aveva portato nel 2025 a 1.209 arresti, 11.432 infrastrutture interrotte e 97,4 milioni di dollari recuperati. Il nuovo intervento supera entrambi i precedenti per numero di arresti e fondi recuperati, senza che i diversi conteggi delle infrastrutture possano essere interpretati automaticamente come misure omogenee della criminalità complessiva. Le operazioni colpiscono un ecosistema che si rinnova rapidamente, nel quale le organizzazioni sostituiscono servizi, intermediari e piattaforme ogni volta che una componente viene individuata.
Leggi anche: Operazione Serengeti: oltre 1.000 arresti contro il cybercrimine in Africa
Uganda e Nigeria, call center fraudolenti e milioni di indirizzi email raccolti
Uno degli interventi più significativi è avvenuto in Uganda, dove le forze dell’ordine hanno smantellato due organizzazioni transnazionali specializzate in false opportunità di investimento e presunte pensioni ad alto rendimento, arrestando 365 cittadini stranieri sospettati di partecipare alle operazioni. Le strutture utilizzavano call center, copioni per convincere le vittime e piattaforme di trading contraffatte, attraverso le quali venivano presentati rendimenti apparentemente elevati e opportunità finanziarie inesistenti. Le persone prese di mira comprendevano cittadini asiatici, anche in età pensionabile. In Nigeria, invece, gli investigatori hanno arrestato un sospettato collegato a una vasta operazione di phishing e business email compromise (BEC) che aveva raccolto credenziali software e circa 2,1 milioni di indirizzi email.
Il dato non deve essere confuso con la conferma del furto di 2,1 milioni di password: descrive il volume di indirizzi acquisiti dall’organizzazione, insieme alla raccolta di credenziali la cui quantità non è specificata nel medesimo indicatore. Un’altra indagine nigeriana ha individuato una truffa agli investimenti promossa attraverso applicazioni di messaggistica, con oltre 2,4 milioni di dollari di proventi sospetti tracciati, in parte attraverso operazioni in criptovalute. La combinazione di impersonificazione, piattaforme finanziarie contraffatte e trasferimenti digitali consente ai gruppi criminali di colpire vittime geograficamente lontane dai luoghi in cui operano. Le tecniche rientrano nella stessa evoluzione osservata durante l’operazione Jackal IV, che ha colpito Black Axe e altri gruppi criminali dell’Africa occidentale, confermando la crescente specializzazione delle frodi e del riciclaggio internazionale.
Angola, criptovalute e infrastrutture elettriche usate per il mining illegale
Il contrasto al cybercrime ha interessato anche attività che dipendono da infrastrutture fisiche. In Angola, le autorità hanno individuato e chiuso due centri di mining illegale di criptovalute, arrestando nove sospettati e sequestrando oltre 2.000 dispositivi destinati alla produzione di asset digitali. Le operazioni hanno portato anche all’individuazione di sei infrastrutture elettriche non autorizzate, per un valore superiore a un milione di dollari. Il caso dimostra che non tutte le attività ricomprese nell’operazione si basano sul furto di dati o sull’infezione di sistemi informatici: una parte delle indagini ha riguardato l’utilizzo illecito di risorse energetiche e di infrastrutture tecnologiche. Altri interventi sono stati condotti in Tanzania, contro applicazioni mobili utilizzate per prestiti fraudolenti, e in Gabon, dove le autorità hanno interrotto una truffa legata all’importazione di veicoli promossa attraverso i social network. Nella Repubblica del Congo sono state arrestate 30 persone sospettate di partecipare a un’organizzazione criminale informatica. La varietà degli schemi individuati evidenzia un mercato criminale che combina software, piattaforme social, strumenti di pagamento e risorse fisiche, rendendo insufficiente un approccio investigativo concentrato esclusivamente sull’individuazione degli autori di malware. Le attività si inseriscono in una più ampia risposta internazionale alle frodi digitali che utilizzano criptovalute, messaggistica e infrastrutture finanziarie transfrontaliere.
Team Cymru, Group-IB e Fortinet: l’intelligence individua le infrastrutture criminali
L’operazione ha coinvolto numerosi partner del settore privato, tra cui Team Cymru, Group-IB, Kaspersky e Fortinet, insieme ad altre organizzazioni impegnate nell’analisi delle minacce e nel contrasto alle truffe. La collaborazione ha permesso di condividere informazioni su domini sospetti, indirizzi IP, server di comando e controllo e infrastrutture utilizzate per ospitare attività malevole. Team Cymru ha evidenziato l’importanza di ricostruire le relazioni tra sistemi apparentemente separati, attraverso la visibilità sul traffico e sulle risorse Internet associate agli aggressori. Questo approccio consente di individuare non soltanto la singola pagina utilizzata per una frode, ma anche le connessioni che possono ricondurre a un’organizzazione più ampia. Il problema è particolarmente rilevante perché un sito di phishing può essere sostituito rapidamente, mentre l’infrastruttura organizzativa e finanziaria necessaria a sostenere una campagna complessa richiede risorse più difficili da ricostruire. I risultati devono comunque essere interpretati correttamente: 105 milioni di dollari recuperati non equivalgono alla restituzione integrale del denaro alle vittime, così come i 385 milioni di perdite complessivamente collegate alle indagini non costituiscono necessariamente una base omogenea sulla quale calcolare una percentuale di rimborso. Il contesto emerge anche dall’African Cyberthreat Assessment 2026 di INTERPOL, che identifica nell’industrializzazione delle truffe e nell’impiego dell’intelligenza artificiale due sviluppi rilevanti dell’economia criminale africana. La cooperazione pubblico-privato diventa così un elemento operativo delle indagini, ma non sostituisce la necessità di perseguire responsabili, patrimoni e canali di riciclaggio.
Continua con:
INTERPOL decifra sei ransomware e arresta 574 sospetti nell’operazione Sentinel
Operazione Synergia III: 72 Paesi contro le infrastrutture del cybercrime
Il cybercrime africano è un problema internazionale: quali rischi per l’Italia
Serengeti III non documenta un coinvolgimento diretto dell’Italia tra i 21 Paesi partecipanti, ma le tecniche criminali colpite costituiscono minacce anche per cittadini e imprese europee. Le frodi BEC possono interessare aziende che effettuano pagamenti internazionali, mentre false piattaforme di investimento e messaggi promozionali ingannevoli possono raggiungere utenti attraverso servizi accessibili da qualsiasi Paese. L’esperienza di Jackal IV, che aveva coinvolto anche le autorità italiane in un’indagine sul riciclaggio transnazionale, dimostra come le reti criminali attive nell’Africa occidentale possano utilizzare intermediari finanziari e strutture societarie europee. Per le imprese, la protezione richiede verifiche indipendenti delle modifiche ai dati bancari dei fornitori, controlli sugli accessi alle caselle email e procedure che impediscano di autorizzare trasferimenti sulla base di una sola comunicazione digitale. Per i cittadini rimangono centrali la verifica delle piattaforme di investimento, l’identificazione degli intermediari autorizzati e la cautela verso promesse di rendimento costruite attraverso social network e messaggistica. Il bilancio dell’operazione è rilevante, ma gli arresti non equivalgono a condanne definitive e l’interruzione delle infrastrutture non garantisce la scomparsa delle organizzazioni criminali. Le indagini proseguono per individuare altri sospettati, ricostruire i flussi economici e analizzare le prove digitali sequestrate. Il risultato più importante di Serengeti III consiste nell’avere colpito contemporaneamente persone, infrastrutture e capitali, tre elementi che insieme consentono al cybercrime di trasformare frodi locali in un’attività economica globale.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.