🐧 Novità principali
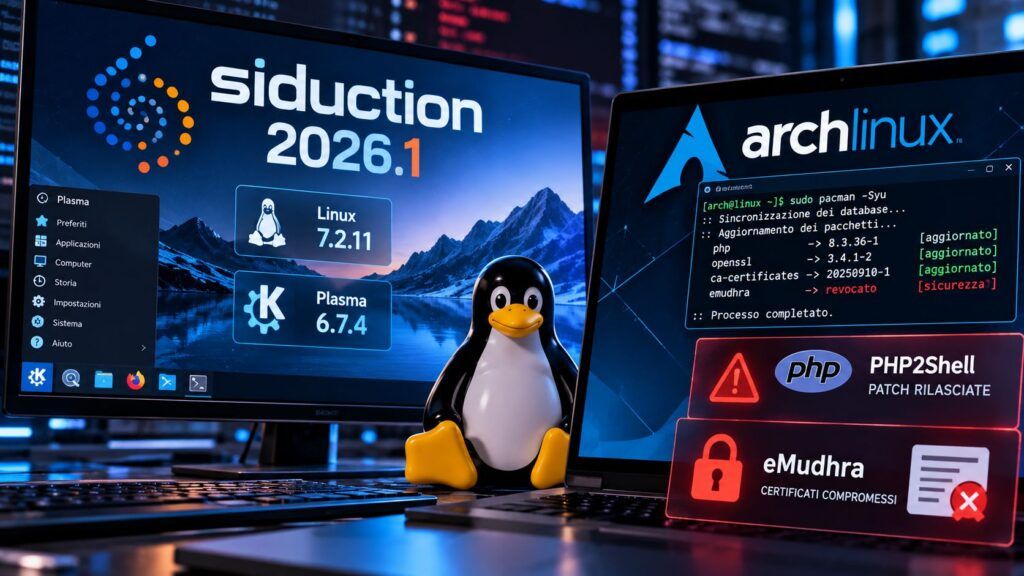
- siduction 2026.1.0 “Big Crime” arriva con Linux 7.2.11, KDE Plasma 6.7.4, Xfce 4.20 e un installer CLI profondamente rinnovato, compatibile con systemd-boot e Btrfs.
- Arch Linux pubblica un aggiornamento urgente di PHP per correggere CVE-2026-109618 e CVE-2026-109619, due vulnerabilità critiche che consentono l’esecuzione remota di codice.
- Il pacchetto ca-certificates-mozilla 3.131.1-1 rimuove i certificati eMudhra compromessi, proteggendo le applicazioni Linux dal rischio di attacchi man-in-the-middle.
siduction torna con la versione 2026.1.0 “Big Crime”, aggiornando la propria distribuzione basata su Debian Unstable con Linux 7.2.11, KDE Plasma 6.7.4 e un nuovo sistema di installazione che introduce il supporto a systemd-boot e migliora la gestione dei filesystem Btrfs. Il rilascio del 21 ottobre 2026 coincide con due importanti avvisi di sicurezza pubblicati da Arch Linux, che richiede l’aggiornamento immediato di PHP e del pacchetto contenente i certificati attendibili Mozilla. Le vulnerabilità PHP2Shell e la compromissione dell’autorità di certificazione eMudhra interessano componenti differenti, ma mettono in evidenza la necessità di proteggere sia l’esecuzione delle applicazioni sia l’autenticazione delle connessioni HTTPS. Le distribuzioni rolling release continuano a introdurre software recente, ma devono anche recepire tempestivamente le correzioni dei componenti critici.
Cosa leggere
siduction 2026.1 porta Linux 7.2.11 e KDE Plasma 6.7.4 su Debian Unstable
La nuova versione di siduction, denominata “Big Crime”, arriva dopo un intervallo di quasi due anni dalla precedente release 2024.1 e utilizza uno snapshot dei repository Debian Sid del 18 ottobre 2026. Il sistema integra una versione personalizzata del kernel Linux 7.2.11, systemd 262-1, KDE Plasma 6.7.4 e Xfce 4.20, mantenendo l’impostazione rolling release che consente agli utenti di ricevere continuamente aggiornamenti senza dover reinstallare il sistema operativo. Nelle note diffuse dal team e riprese da Planet Debian Derivatives vengono confermate quattro edizioni: KDE Plasma, Xfce, Xorg e NOX, quest’ultima priva di un ambiente grafico preinstallato. Non sono disponibili immagini dedicate a GNOME, MATE e Cinnamon per mancanza di manutentori, mentre l’edizione LXQt è stata rinviata perché non ancora pronta per il rilascio. Gli ambienti esclusi dalle immagini ufficiali rimangono comunque installabili attraverso i repository. La presenza di Plasma 6.7.4 assume particolare rilevanza perché la serie 6.7 rappresenta l’ultima generazione KDE a offrire una sessione X11, mentre Plasma 6.8, disponibile dal 14 ottobre, ha completato la transizione verso Wayland. La scelta consente agli utenti di utilizzare ancora X11 nelle configurazioni che presentano problemi di compatibilità, prolungando una possibilità destinata a scomparire con i successivi aggiornamenti del desktop, come già anticipato nel passaggio di KDE Plasma 6.8 a un ambiente esclusivamente Wayland.
Leggi anche: KDE Plasma 6.7.5 corregge crash, Discover, HDR e problemi nelle macchine virtuali
Installer rinnovato con systemd-boot, Btrfs e snapshot per il ripristino
La novità più significativa di siduction 2026.1 riguarda l’installer da riga di comando, completamente modernizzato dopo anni di modifiche limitate. Il nuovo cli-installer, presente in tutte le edizioni, supporta le configurazioni UEFI/GPT, permette di scegliere tra GRUB e systemd-boot e introduce una gestione più completa del filesystem Btrfs. L’integrazione consente di configurare i sottovolumi utilizzati da siduction e sfruttare Snapper per creare snapshot del sistema, semplificando il recupero dopo aggiornamenti problematici. Nelle edizioni grafiche viene inoltre introdotto Btrfs Assistant, che sostituisce snapper-gui, mentre le procedure di rollback risultano adattate sia a GRUB sia a systemd-boot. La documentazione ufficiale sull’utilizzo di systemd-boot in siduction precisa che il boot manager può essere selezionato direttamente durante una nuova installazione. Il progetto ha aggiornato anche i controlli dell’installer, la gestione delle dipendenze e il supporto alle partizioni, mantenendo Calamares per gli utenti che preferiscono una procedura grafica. La disponibilità di snapshot non elimina la necessità di backup separati, soprattutto quando vengono modificate le partizioni. Gli sviluppatori segnalano inoltre un possibile blocco dell’ambiente live su alcune GPU Intel, aggirabile attraverso il parametro intel_iommu=igfx_off, e raccomandano di configurare dopo l’installazione le partizioni dati già esistenti. La distribuzione rimane quindi orientata a utenti che desiderano il software recente di Debian Sid e accettano una gestione più attenta rispetto alle release stabili, come Debian 13 Trixie e i relativi aggiornamenti di manutenzione.
Arch Linux corregge PHP2Shell: aggiornamento urgente contro due RCE critiche
Sul fronte della sicurezza, Arch Linux ha pubblicato il 21 ottobre un avviso urgente relativo alle vulnerabilità CVE-2026-109618 e CVE-2026-109619, conosciute come PHP2Shell, che possono consentire l’esecuzione remota di codice nelle installazioni PHP vulnerabili. Nell’avviso ufficiale di Arch Linux viene richiesto l’aggiornamento immediato alle versioni php 8.5.12 o successive e php-legacy 8.3.36 o successive, soprattutto quando i sistemi espongono applicazioni PHP direttamente su Internet. I pacchetti corretti sono già disponibili nei repository della distribuzione e possono essere installati attraverso il normale aggiornamento completo del sistema. Il problema interessa l’interprete PHP e non necessariamente il codice del CMS utilizzato, rendendo insufficienti i soli aggiornamenti di WordPress, Drupal, Joomla o delle applicazioni aziendali. Le vulnerabilità sono già state approfondite nell’analisi PHP2Shell sulle due RCE critiche da 9,2, ma l’avviso Arch introduce un’indicazione operativa specifica per gli amministratori della distribuzione. È importante verificare anche quale versione dell’interprete venga effettivamente utilizzata dal server web, perché PHP-FPM, Apache e i container possono eseguire installazioni differenti rispetto a quella mostrata dalla shell. Dopo l’aggiornamento devono essere riavviati i servizi interessati, affinché i processi persistenti non continuino a eseguire codice precedentemente caricato.
Certificati eMudhra compromessi: Arch aggiorna ca-certificates-mozilla contro il MITM
Il secondo avviso di Arch Linux riguarda ca-certificates-mozilla, il pacchetto contenente le autorità di certificazione utilizzate da numerose applicazioni per verificare l’identità dei server HTTPS. La compromissione di diversi certificati intermedi eMudhra, resa pubblica il 20 ottobre, ha imposto una modifica del trust store per impedire che catene di certificazione non più affidabili vengano accettate durante le connessioni crittografate. Nell’avviso ufficiale sulla sicurezza dei certificati la distribuzione richiede il passaggio a ca-certificates-mozilla 3.131.1-1 o successivo, precisando che la mancata installazione può lasciare i sistemi esposti ad attacchi man-in-the-middle. La modifica estende al sistema operativo la protezione già introdotta da Mozilla attraverso OneCRL e successivamente attraverso l’aggiornamento della libreria NSS. Il problema non riguarda soltanto Firefox: software che utilizza i certificati di sistema può continuare a considerare attendibile un’autorità compromessa se il relativo archivio non viene aggiornato. Il contesto tecnico è stato ricostruito nell’approfondimento sulla revoca dei certificati eMudhra e sulle modifiche a NSS. L’aggiornamento del bundle può comportare anche il rifiuto di connessioni verso servizi che dipendono ancora dai certificati rimossi, un comportamento coerente con la revoca della fiducia e non necessariamente un malfunzionamento del sistema Linux. La priorità rimane eliminare le autorità compromesse anziché reintrodurle manualmente per ripristinare una connessione HTTPS.
Continua con:
Arch Linux: mkinitcpio 42 richiede intervento manuale con TPM2 e LUKS
Arch Linux pubblica la prima ISO con Linux 7.2 e aggiorna la rolling release
Linux rolling release tra innovazione e manutenzione: cosa devono fare gli amministratori
siduction e Arch Linux affrontano esigenze differenti all’interno dello stesso ecosistema Linux. siduction 2026.1 introduce nuove immagini di installazione, un kernel aggiornato e strumenti di ripristino più evoluti, mentre Arch interviene su vulnerabilità che richiedono una risposta immediata negli ambienti già operativi. Gli amministratori Arch possono installare gli aggiornamenti attraverso sudo pacman -Syu, verificando successivamente la presenza delle versioni corrette di PHP e del pacchetto Mozilla. Chi utilizza siduction deve invece seguire le procedure di aggiornamento previste dalla distribuzione basata su Debian, senza applicare comandi o pacchetti specifici di Arch Linux. Le due vulnerabilità PHP e la compromissione eMudhra non sono problemi esclusivi di Arch, ma richiedono correzioni distribuite attraverso i canali appropriati di ciascun sistema operativo. Per gli utenti italiani che gestiscono server web, ambienti di sviluppo e infrastrutture aziendali, la distinzione principale riguarda la superficie interessata: PHP2Shell espone il runtime delle applicazioni, mentre eMudhra compromette la fiducia nei certificati utilizzati durante le comunicazioni sicure. Aggiornare il sistema operativo non significa soltanto installare il kernel più recente: significa verificare che interpreti, librerie e archivi crittografici abbiano recepito le correzioni effettivamente necessarie.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.