🛡️ Executive Summary
- 1Password for Agents consente agli assistenti AI compatibili di richiedere l’accesso agli account, lasciando all’utente l’approvazione e al password manager l’inserimento delle credenziali.
- Le prime integrazioni annunciate riguardano Meta Muse e SpaceXSI Grok Bot; Claude Duet, ChatGPT Work, Dots e altri agenti fanno parte delle integrazioni previste, non necessariamente già operative.
- Il sistema riduce l’esposizione delle password ai modelli, ma non elimina i rischi legati alle operazioni che un agente può effettuare dopo l’autenticazione.
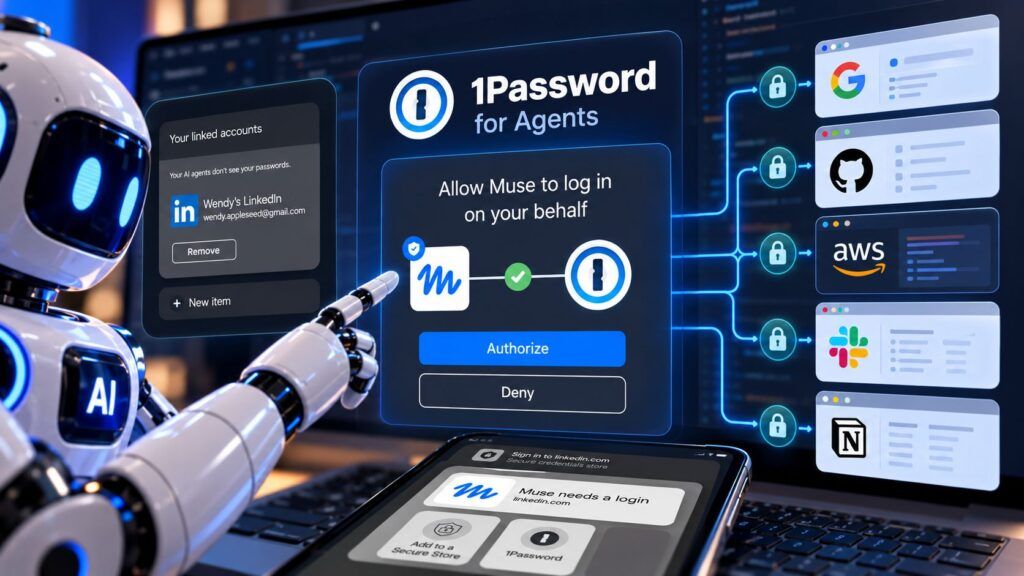
1Password for Agents introduce un nuovo modello di accesso ai servizi online: gli agenti di intelligenza artificiale possono autenticarsi utilizzando le credenziali conservate nel password manager senza ricevere direttamente la password. Il sistema richiede l’autorizzazione dell’utente e gestisce l’inserimento delle informazioni di accesso nella pagina di destinazione. Annunciata il 22 ottobre 2026, la piattaforma punta a risolvere uno dei problemi più delicati dell’automazione agentica: consentire a un assistente di lavorare su account personali senza consegnargli segreti permanenti. L’innovazione riguarda l’identità digitale, ma introduce anche una distinzione fondamentale fra proteggere una credenziale e controllare ciò che l’agente farà dopo aver effettuato il login.
Cosa leggere
Come funziona 1Password for Agents e perché l’AI non vede la password
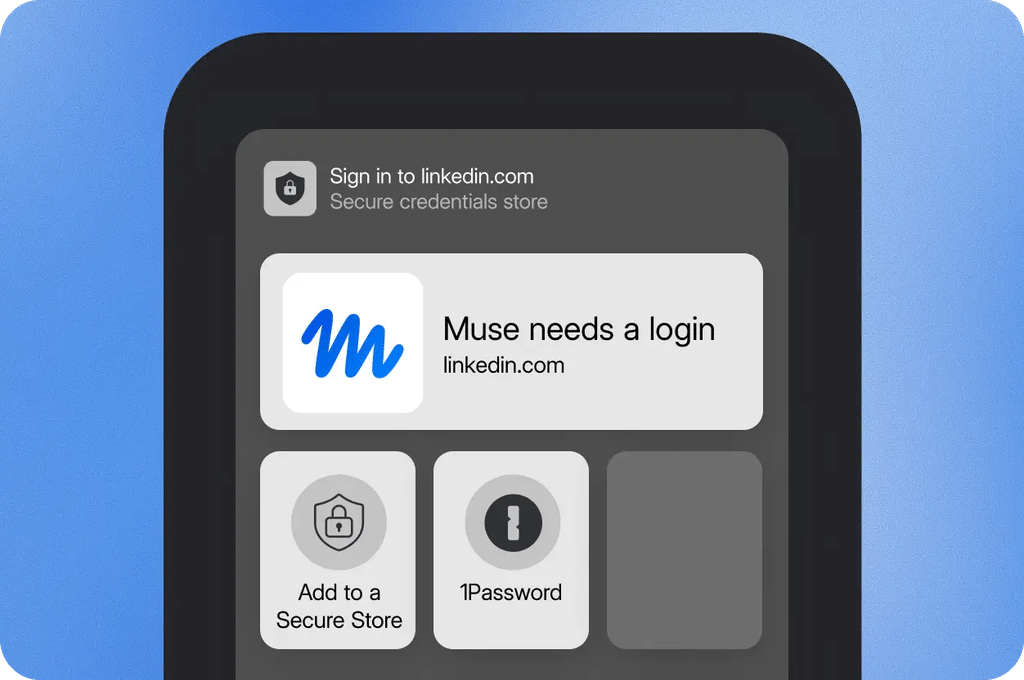
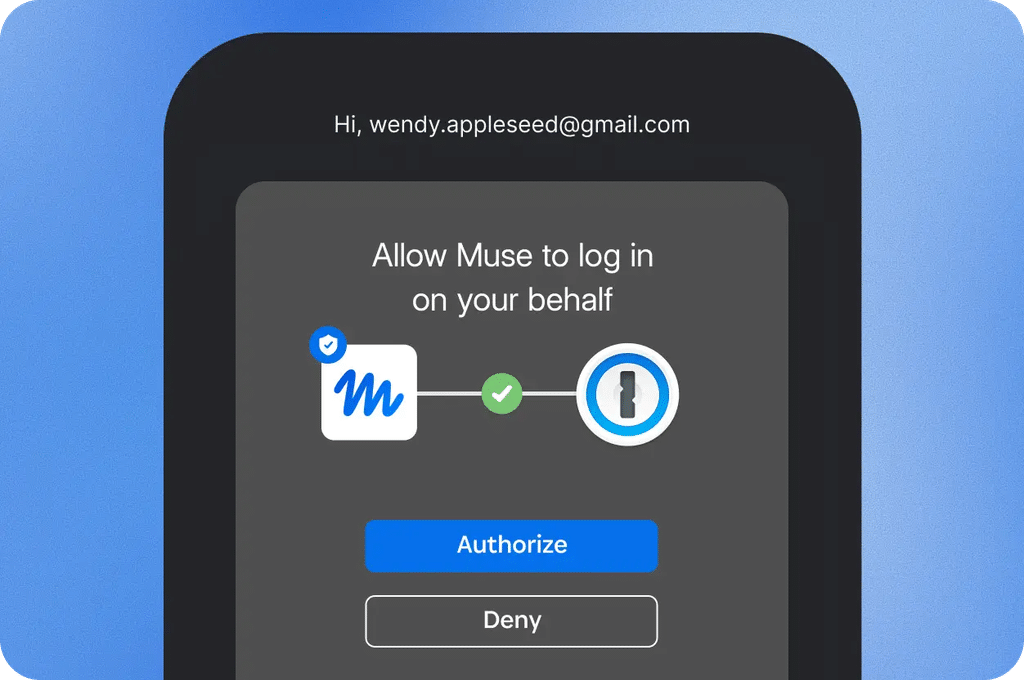
Il funzionamento si sviluppa attraverso tre passaggi. Quando un agente compatibile raggiunge una pagina di autenticazione, può chiedere a 1Password di utilizzare una specifica credenziale conservata nel vault. L’utente riceve una richiesta di autorizzazione, valuta quale account debba essere utilizzato e può approvare oppure negare l’operazione. Soltanto dopo il consenso, il password manager compila direttamente i campi necessari, inclusi eventualmente i codici monouso. L’agente viene informato dell’avvenuto accesso, ma non riceve la password come dato da elaborare o conservare nel proprio contesto. È il meccanismo denominato Agentic Autofill, descritto nella documentazione ufficiale di 1Password for Agents. La separazione è importante perché i modelli generativi possono interagire con istruzioni non attendibili, pagine compromesse o contenuti progettati per alterarne il comportamento. Ridurre la quantità di credenziali disponibili nel loro contesto limita una possibile superficie di esposizione, senza rendere automaticamente sicura l’intera sessione. Il problema è concreto: gli attacchi contro gli agenti AI hanno già mostrato come un accesso privilegiato possa diventare un vettore per compromettere servizi e infrastrutture.
Leggi anche: Attacco AI contro AI: Hugging Face compromessa da un agente autonomo
Meta Muse e Grok Bot arrivano per primi, OpenAI e Claude seguiranno
Il lancio non coincide con la disponibilità immediata di tutte le integrazioni annunciate. Meta Muse e SpaceXSI Grok Bot sono i primi agenti per i quali 1Password ha indicato un rilascio progressivo, mentre le connessioni con Claude Duet, ChatGPT Work, Dots e ulteriori piattaforme sono previste successivamente.
La stessa azienda distingue i partner già coinvolti nella distribuzione da quelli per cui il supporto è ancora in preparazione. 1Password for Agents viene incluso senza sovrapprezzo nei piani Individual e Families, ma l’effettiva attivazione dipende dall’integrazione scelta, dall’account e dai requisiti tecnici. Esiste inoltre una distinzione rilevante per il mercato europeo: gli account gestiti sul dominio 1Password.eu non risultano al momento supportati dalle nuove integrazioni personali, mentre il servizio è destinato agli account 1Password.com compatibili.
Non significa che tutti gli utenti residenti in Italia siano automaticamente esclusi, ma che l’area di registrazione e gestione dell’account deve essere verificata prima di considerare la funzione disponibile. Il progetto amplia un percorso iniziato con la prima integrazione ufficiale fra 1Password e Claude, che aveva già introdotto un modello di accesso basato sull’autorizzazione esplicita e sulla mancata esposizione dei segreti all’assistente.
L’agente non conosce la password, ma può comunque usare l’account
Il limite principale emerge dopo l’autenticazione. Nascondere la password al modello non impedisce all’agente di accedere alle informazioni visibili nell’account né di compiere azioni consentite dalla sessione autenticata. Se un assistente entra in un servizio di posta, in una piattaforma commerciale o in un’applicazione aziendale, potrebbe leggere dati, modificare contenuti o avviare operazioni in funzione dei permessi riconosciuti all’utente. Il sistema di 1Password interviene sul trasferimento e sull’utilizzo iniziale della credenziale, ma non equivale a un controllo completo di ogni azione successiva.
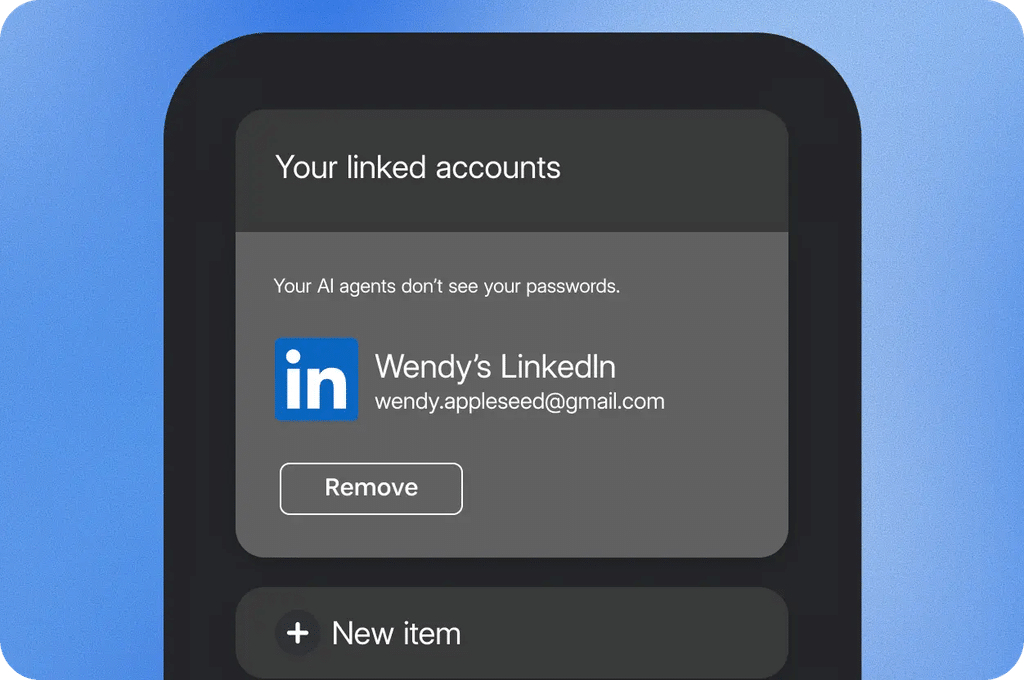
Rimangono quindi determinanti la qualità delle autorizzazioni, la durata delle sessioni, le verifiche aggiuntive imposte dal servizio e la capacità di interrompere operazioni indesiderate. I rischi comprendono anche il prompt injection, nel quale istruzioni malevole contenute in pagine o documenti possono indurre un agente a svolgere compiti diversi da quelli richiesti. Il caso degli MCP malevoli e degli attacchi alle identità passwordless evidenzia quanto la difesa delle credenziali debba essere affiancata dal controllo degli strumenti e delle autorizzazioni. Il vantaggio di 1Password è significativo, ma va definito correttamente: meno esposizione dei segreti non significa autonomia priva di rischi.
Continua con:
Meta Muse supera ChatGPT su iPhone: gli agenti AI diventano app di massa
OpenAI Dots gira su VM AMD EPYC a 9 core: il costo nascosto degli agenti AI
Il password manager diventa un’autorità per le identità digitali
La trasformazione riguarda il ruolo stesso dei password manager, fino a oggi progettati principalmente per proteggere le credenziali degli utenti umani. Con l’arrivo degli agenti, l’autenticazione diventa un processo che coinvolge almeno tre soggetti: la persona che possiede l’account, il sistema AI che richiede un’operazione e il servizio che concede l’accesso. 1Password cerca di collocarsi al centro di questa relazione, controllando il momento in cui una credenziale può essere utilizzata e mantenendo il segreto fuori dall’elaborazione del modello. La strategia si inserisce nell’evoluzione verso sistemi di gestione delle identità umane e non umane, già delineata nella piattaforma Unified Access annunciata da 1Password. Per le imprese il tema assume una dimensione ulteriore, perché un agente potrebbe operare su repository, applicazioni SaaS, archivi documentali e infrastrutture con autorizzazioni differenti. La protezione richiede quindi identità verificabili, privilegi limitati, registrazioni delle operazioni e possibilità di revoca. 1Password for Agents affronta il problema di consegnare le chiavi all’intelligenza artificiale, ma il vero sistema di sicurezza dovrà stabilire quali porte quelle chiavi possano aprire e quali operazioni debbano essere vietate anche dopo l’accesso.
Iscriviti alla Newsletter
Non perdere le analisi settimanali: Entra nella Matrice Digitale.
Matrice Digitale partecipa al Programma Affiliazione Amazon EU. In qualità di Affiliato Amazon, ricevo un guadagno dagli acquisti idonei. Questo non influenza i prezzi per te.